
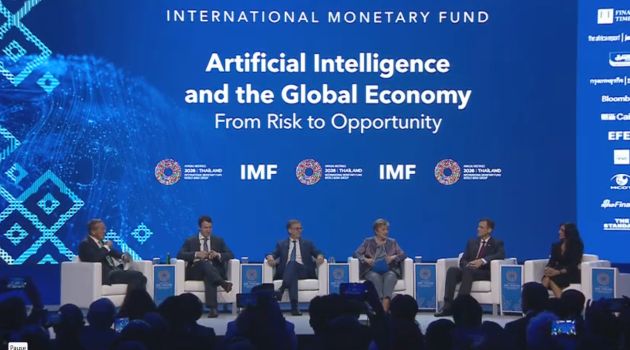
A bankokat egyre inkább aggasztják a mesterséges intelligencia kiberveszélyei. A G7 országok pénzügyi vezetői ezért a Nemzetközi Valutaalap (IMF) Bangkokban megrendezett éves találkozóján megállapodtak abban, hogy szimulációs gyakorlatokkal próbálnak felkészülni az olyan kibertámadásokra, melyeket MI-vel hajtanak végre.
A Reuters a megállapodásról szóló beszámolójában felhívja a figyelmet, hogy a megállapodás rímel a Nemzetközi Valutaalap (IMF) egy a héten kiadott figyelmeztetésére: az MI-vezérelt kibertámadások alááshatják a pénzügyi intézményekbe vetett bizalmat. A megállapodást bejelentő Katajama Szacuki japán pénzügyminiszter újságíróknak azt mondta, hogy a szimulációs gyakorlatoknál az ún. határmodellekre (azok a legfejlettebb modellek, melyek feszegetik a technológia határait) koncentrálnak.
A terv az, hogy a G7 országok pénzügyi hatóságai forgatókönyveket dolgoznak ki, melyekkel szimulálni lehet az ilyen modellekkel végrehajtott kibertámadásokat. A szimulációk elsődleges célja, hogy teszteljék a központi bankok jelenleg alkalmazott védelmi protokolljainak hatékonyságát, és az eredmények alapján felülvizsgálják a kibervédelemre vonatkozó szabályzataikat, ajánlásaikat. A terv az, hogy a szimulációk jellegétől függően a tesztekben részt vehetnek majd magán pénzügyi intézmények is.
Mint kiderült, a G7 országok nyitott kapukat döngetnek. A Reuters példaként a Bank of Englandet hozza, amely a kereskedelmi bankokkal együttműködve dolgoz ki kiber-helyreállítási forgatókönyvet. Az angol jegybank alelnöke ezt azzal indokolta, hogy a pénzintézetek már nem feltételezhetik, hogy védelmi rendszereik immunisak a mesterséges intelligencia által vezérelt kibertámadásokkal szemben.
Még az Öt Szem is megszólalt
A mostani IMF-tanácskozás csak egy a komoly jelzések sorában. A közelmúltban az ausztrál, brit, kanadai, új-zélandi és amerikai hírszerző ügynökségek vezetőit tömörítő Öt Szem adott ki egy figyelmeztetést a mesterséges intelligencia veszélyeiről. A ritkán megszólaló szervezet arra hívja fel a figyelmet, hogy az MI alapvető változást hozott a kiberbiztonságban, mert mindaz a tudás, amit a kiberkockázatokról felhalmoztunk, ma már hónapok – és nem évek – alatt avul el.
Az a megközelítés pedig csak a hamis biztonságérzetet erősíti, hogy mivel az MI gyorsítja a kibervédelmi fejlesztéseket, a biztonsági szintet is emeli. Az Öt Szem szerint a határmodellek jelentik a legnagyobb veszélyt, mert azok hatása valószínűleg meghaladja a jelenlegi iparági várakozásokat.
A tétlenség ára, avagy a legacy rejtett költségei
A legtöbb vállalat a modernizáció költségeit számolja. A valódi üzleti kockázat azonban gyakran nem a változtatás ára, hanem annak elhalasztása.
Forradalom az IT-ban – forradalom az IT-biztonságban
A generatív mesterséges intelligencia, AI-alapú automatizálás, az agentic AI alapjaiban rajzolta át a vállalatoknál az IT és az üzlet kapcsolatát – és ezzel együtt az IT-biztonsággal kapcsolatos elvárásokat és feladatokat.
a melléklet támogatója a CLICO

Projektek O-gyűrűje. Mit tanulhat egy projektvezető a Challenger tragédiájából?