

Fecseg a Windows! Amikor összeomlik egy alkalmazás, az operációs rendszer összegyűjt egy halom információt, amit elküld a Microsoftnak. Ám jött Snowden, és egyből felmerült, hogy túlságosan is sok minden jut el így a szoftvergyártóhoz. Ez irányította a figyelmet a Windows Error Reporting (Dr. Watson) szolgáltatására.
A Websense kutatói megvizsgálták, mi is történik az ilyen adatgyűjtésekkor. Az például egyértelművé vált, hogy az operációs rendszer valóban sok adatot képes összekotorni. Ez azonban alapjában véve még nem adna okot az aggodalomra, ha az adatokat nem továbbítaná – sok esetben ráadásul titkosítatlanul – a Microsoft szervereire.
Több Windows-generáció óta létezik a Windows Error Reporting
A Windows Error Reporting (WER) az XP óta része a Windowsoknak. A Vistában vezették be azt, hogy a generálódó hibajelentéseket a háttérben, automatikusan elküldi a rendszer. Az adatok azonban az esetek többségében titkosítatlanul továbbítódnak a http://watson.microsoft.com címen elérhető kiszolgálókra. Ehhez képest óriási előrelépés volt a Windows 8, amelyben végre megoldották, hogy a jelentések titkosítva jussanak el most már egy új címre, a https://watson.telemetry.microsoft.com-ra.
A folyamat kétségtelenül aggályos adatbiztonsági szempontból annak ellenére, hogy a Microsoft az adatvédelmi irányelveiben pontosan szabályozta a hibajelentő működését. A Websense szakértői azonban más aspektusból vizsgálták a WER-t. (Az egyébként alap, hogy group policy-k alkalmazásával a titkosítást ki kell kényszeríteni, mert úgy legalább csökkenthető az adatszivárgások kockázata.)
Használjuk ki a fecsegést!
Ha már egyszer a WER úgyis szorgosan teszi a dolgát, akkor a begyűjtött adatokat hogyan lehet felhasználni a rendszer védelmére? – tették fel a kérdést a kutatók. A Wireshark segítségével megfigyelték, hogy már akkor is adatok továbbítódnak a Microsoft szervereire, amikor egy USB-s egeret csatlakoztatnak a kísérleti számítógéphez. A WER ugyanis "naplózza" a hardverváltozásokat, és ebbe a körbe az is beletartozik, amikor a felhasználó egy USB-s eszközt csatlakoztat a PC-jéhez.
Ezt azonban akár az adatszivárgások megelőzésére is lehetne használni.
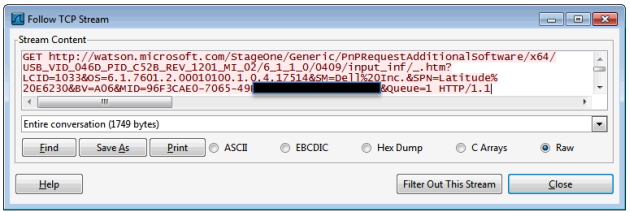
Ennyi információt küldd a Windows...
Elemezve az USB-vel kapcsolatos WER-jelentéseket arra jutottak, hogy azokból egyebek mellett kiszűrhető a csatlakoztatás időpontja, az eszköz gyártója, az eszközazonosító, a számítógép nyelvi beállítása, az operációs rendszer verziója, a számítógép gyártója, típusa, neve, valamint a BIOS verziója és egyedi azonosítója.
Ezek az információk egy karaktersorozat formájában kerülnek a hálózatra, amely első ránézésre nem sokat mond, de a benne szereplő kódok, azonosítók könnyedén megfejthetők. Az átadott adatok között például nem a gyártó vagy az eszköz neve szerepel, hanem speciális kódok. A kódok feloldása azonban nyilvános, sőt a GitHubról ingyenesen le is tölthető CSV formátumban.
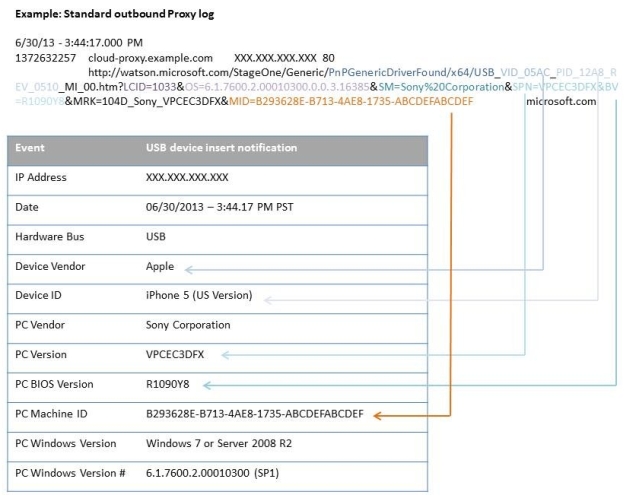
Itt pedig látható az elküldött infomrációk megfejtése
Ahhoz, hogy a WER hadra fogható legyen az adatszivárgások – pontosabban az USB-s eszközök csatlakoztatásának – jelezésére, két feladatot kell megoldani. Egyrészt át kell alakítani az említett kódokat, másrészt a hálózati adatforgalomból ki kell szűrni a megfelelő WER-csomagokat. Ez a web proxy-k naplójának elemzésével, IDS/IPS szabályok létrehozásával, vagy egyedi esetben akár egy Wiresharkkal is megoldható.
A Websense példaként egy Splunk lekérdezést tett elérhetővé, amelyből kiemelhetők a forrásinformációk és a megfelelő regexp kifejezések. Ha megvannak a lekérdezések és a szabályok, már csak a SIEM (Security Information and Event Management) vagy egyéb biztonsági alkalmazásokat kell beállítani úgy, hogy az előírt feltételek teljesülése esetén naplózzanak és riasszanak.
A módszerről várhatóan újabb részleteket ismerhetünk meg a februárban megrendezésre kerülő RSA konferencián. Az edeigi eredményeket összefoglaló írást egy kattintásnyira találják.
(A cikk a Biztonságportálon megjelent írás szerkesztett változata.)
A tétlenség ára, avagy a legacy rejtett költségei
A legtöbb vállalat a modernizáció költségeit számolja. A valódi üzleti kockázat azonban gyakran nem a változtatás ára, hanem annak elhalasztása.
Forradalom az IT-ban – forradalom az IT-biztonságban
A generatív mesterséges intelligencia, AI-alapú automatizálás, az agentic AI alapjaiban rajzolta át a vállalatoknál az IT és az üzlet kapcsolatát – és ezzel együtt az IT-biztonsággal kapcsolatos elvárásokat és feladatokat.
a melléklet támogatója a CLICO

Projektek O-gyűrűje. Mit tanulhat egy projektvezető a Challenger tragédiájából?