

Az elismert belga biztonsági szakértő, Eddy Willems február 13-án tart előadást Budapesten, a G Data Security Dayen. A szakember több fontosabb vírusvédelmi cégnél megfordult az elmúlt években. Jelenleg a G Data evangelistája, mellette azonban AMTSO (Anti-Malware Testing Standards Organisation) egyik igazgatója, és az EICAR (European Institute for Computer Antivirus Research) igazgatóságának tagja.
Budapesti fellépése kapcsán készítettünk vele interjút.
– Kezdjük a kutatás felől! Milyen trendek figyelhetők meg ma a víruskutatás és -védelem területén, milyen nehézségekkel találkoznak a fejlesztők?
Eddy Willems: A titkosítási technológiák és a fejlettebb kártevő-programozási technikák kombinációja, valamint a biztonsági rések újabb és újabb felbukkanása hajt bennünket az egyre jobb proaktív technológiák irányába. Ilyen például az exploitvédelem és a zsaroló kártevők megelőzése. Ezeket az új lehetőségeket az év során hozzáadjuk a termékeinkhez. A banki trójaikra például jellemző a böngészők támadása, ami gyakran használt módszer a jelszavakat megszerző kártevőkben. Ez például olyasvalami, amivel a G Datánál már sikerült megbirkóznunk a saját, szabadalmaztatott BankGuard technológiánk segítségével. Ezt például minden termékünkbe beépítjük.
– Egyre gyakoribbak a zsaroló kártevők (ransomware) és az olyan programok, melyek értékes adatokat titkosítanak, majd váltságdíjat követelnek a felhasználóktól. Ön szerint hogyan lehet leghatékonyabban elkerülni az ilyen programok okozta károkat?
E. W.: A CryptoLockerhez hasonló zsaroló kártevők blokkolására többféle technológiát vetünk be. Heurisztikus szignatúrákat, a viselkedés alapú blokkolást, az ellenőrző weboldalak és a C&C szerverek blokkolását, a saját webalapú felhőtechnológiánkat és a CloseGap technológiánkat kombináljuk a szakterminológiában ransomware-nek hívott károkozókkal szemben. Ugyanakkor dolgozunk egy proaktív technológián is, ami remélhetőleg már ebben az évben beépül a termékeinkbe. Egyébként pedig a napi rendszerességű biztonsági mentés a legjobb védekezés.
– Mit lehet tenni, ha már egy számítógépet megfertőz a CryptoLocker? Felmerülhet akár a váltságdíj kifizetése is?
E. W.: Mint említettem, a legjobb, ha van egy jó biztonsági mentésünk, hiszen a fertőzés után a legtöbb adatot titkosítja a kártevő. Részleges megoldást adhat az, is, ha a rendszert azonnal leválasztjuk a hálózatról (LAN/WAN/internet), amikor észleljük az első problémát. Fizetni viszont soha ne fizessünk! Még akkor se, ha úgy látjuk, ez az utolsó mentsvárunk! A tapasztalat ugyanis az, hogy a „váltságdíj” kifizetése után is csak ritkán oldották fel a titkosítást a zsarolók, egyszerűen eltűntek, és itthagyták a felhasználót a titkosított adataival. Az ilyen ügyleteknél nincsenek garanciák arra, hogy az áldozat visszakapja az adatai, ráadásként még szponzorálja is a rossz fiúkat. És persze soha ne bízzunk abban sem, hogy a felhőben, például a Dropboxon tárolt biztonsági mentéseinket nem tudják titkosítani!
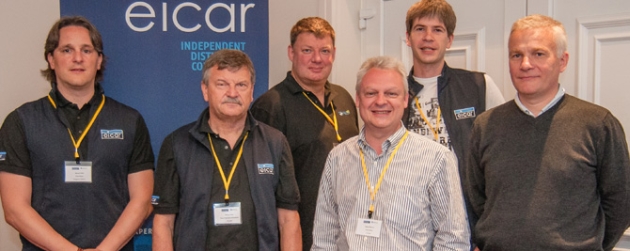
Az EICART vezetőségében (Willem jobbról a harmadik)
‒ A bothálózatokat építő károkozók szintén gyakori problémát okoznak. Melyek a legproblémásabb botnet technikák, és milyen változásokra kell felkészülnünk?
E. W.: Sajnos a bothálózatok egyre jobb titkosítású mechanizmusokat használnak a C&C (command and control) szerverekkel történő kommunikáció során. A TOR használata jól amellyel elrejtik ezeket a C&C szervereket, így azokat nagyon nehéz detektálni. A bothálózatok még hosszú évekig megkeserítik az életünket. Nem véletlen, hogy ezek a kártevőkészítők és a szervezett bűnözők kedvencei, mert a kiberbűnözés sok aspektusához felhasználhatók. Kémprogramok és reklámok elhelyezésére épp úgy alkalmasak, mint hátsó bejáratok létrehozására, DDoS támadások indítására vagy spamek és zsaroló kártevők terjesztése.
‒ A kiberbűnözők mely csatornákat használják leggyakrabban arra, hogy kártevőket és exploitokat juttassanak be a vállalati rendszerekbe egy célzó támadás során?
E. W.: Egy célzott támadást valójában nagyon könnyű kivitelezni. Egyszerűen azért, mert mindig a felhasználók jóhiszeműségére alapoz, és meglévő réseket használ ki. Megtévesztő e-maileket küldenek a potenciális áldozatoknak, olyan oldalakat linkelnek be, ahol az azonnali letöltések aktiválva vannak a célzott gépre és így tovább.
Ezek folyamatos kockázatot jelentenek, ám lehet őket csökkenteni. Például nem csak az operációs rendszereket kell rendszeresen telepíteni biztonsági frissítéseket, hanem a külső alkalmazásokat is. Budapesti előadásomban be is fogok mutatni egy példát arra, hová vezetett a frissítések elhanyagolása. Úgy látom egyébként, hogy mind a mai napig hajlamosak vagyunk erősen alábecsülni a jóhiszeműségre alapozó bűnözést (social engineering), ami ebben az összefüggésben is felmerül – erről szintén szeretnék majd beszélni Budapesten.
‒ Egyre inkább a mobilos kártevők határozzák meg a vírustrendeket. Ön hogyan látja a mobilos vírusok jövőjét?
E. W: Ez már most is nagy probléma. Ráadásul a kiberbűnözők a mobil kártevőket is egyre inkább arra fogják használni, hogy bejussanak a cégek hálózataiba. De nem csak a vállalati rendszerek vannak veszélyben. Okostévénk, de lényegében minden internetre kapcsolt eszközünk a webkamerától az intelligens hűtőszekrényeken át routerekig és NAS rendszerekig veszélyben van.
Szóval ébernek kell lennünk: figyelnünk kell az alkalmazások frissítése és telepítése során az engedélyezésekre. Ma már egyre inkább fontos, hogy biztonsági alkalmazást is telepítésünk a mobilunkra. A vállalatok kötelező feladata pedig az, hogy megszervezzék a rendszerükhöz kapcsolódó mobil eszközök központosított kezelését.
Eddy Willems Február 13-án, a Lurdy Ház mozijában tart előadást a G Data Security Day-en. Az ingyenes rendezvényre egy kattintásnyira lehet regisztrálni.
A tétlenség ára, avagy a legacy rejtett költségei
A legtöbb vállalat a modernizáció költségeit számolja. A valódi üzleti kockázat azonban gyakran nem a változtatás ára, hanem annak elhalasztása.
Forradalom az IT-ban – forradalom az IT-biztonságban
A generatív mesterséges intelligencia, AI-alapú automatizálás, az agentic AI alapjaiban rajzolta át a vállalatoknál az IT és az üzlet kapcsolatát – és ezzel együtt az IT-biztonsággal kapcsolatos elvárásokat és feladatokat.
a melléklet támogatója a CLICO

Projektek O-gyűrűje. Mit tanulhat egy projektvezető a Challenger tragédiájából?