
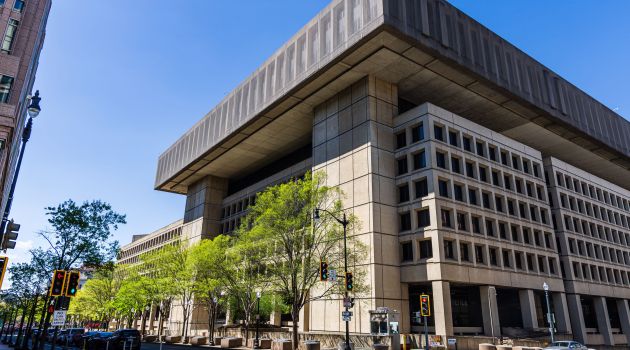
Már több jelentős akcióval is beírta magát a kiberbűnözés történetébe a ShinyHunters néven ismert hekkercsoport, de a legutóbbi valószínűleg minden korábbit überel. A csapat állítása szerint feltörte az FBI rendszereit, és onnan jelentős mennyiségű érzékeny adatot töltött le. De most nem a pénzre hajtanak. Azt követelik a szövetségi nyomozóktól, hogy vonják vissza a ShinyHuntersről májusban kiadott jelentésüket, mert abban valótlanságok jelentek meg.
Ha igaz a hekkerek állítása, miszerint több fontos szolgáltatást kompromittáltak, és így hozzáfértek az FBI szinte minden munkatársának – sőt az állásra jelentkezőknek – az adataihoz, az igencsak kínos helyzetbe hozhatja a szövetségieket.
A támadást állítólag az Oracle PeopleSoft termékben található nulladik napi sérülékenység segítségével hajtották végre, és 2–3 terabájtnyi adatot töltöttek le. Mint a Security Week írja, a ShinyHunters korábban már épített PeopleSoft-bugra támadást, de azt egyelőre nem tudni, hogy most is azt használta, vagy találtak a szoftverben újabb nulladik napi sérülékenységet.
Sikerülket bizonyítandó, a bűnözők lecserélték az FBI állásportáljának egy aldomainjén az eredeti tartalmat a This site has been seized by ShinyHunters üzenetre. Emellett átadtak egy olyan adatmintát a 404 Mediának, amely több ezer FBI-alkalmazott nevét, telefonszámát és lakcímét tartalmazza. A protál vizsgálatai szerint az adatok egy része valódinak tűnik, az eredetüket azonban nem sikerült azonosítani.
Az FBI azt nyilatkozta, hogy kezelik az incidenst, és vizsgálják az ügyet.
A szólásszabadság egy új értelmezése
A ShinyHunters azt nehezményezte, hogy FBI a csoport tevékenységéről kiadott májusi jelentésébe rossz színben tünteti fel őket. A nyomozók egy oktatási intézmények elleni támadás kapcsán ugyanis arra figyelmeztetnek, hogy a társulat rendkívül agresszív. Amellett, hogy a hozzáférésüket eltúlozva próbálják fizetésre kényszeríteni áldozataikat, bevetnek különböző zaklatási módszereket, például hamis vészhelyzeti bejelentéssel a célpontra szabadítják a SWAT-ot, de az is előfordult, hogy megfenyegették a családtagjait. A banda FBI által összerakott bűnlajstromán szerepel továbbá zsarolás kompromittáló fotókkal és videókkal, valamint hogy kapcsolatban áll a The Com nevű, szélsőséges ideológiákat terjesztő bűnözőcsoporttal. (A The Com decentralizált kiberbűnözői hálózat, amely a klasszikus kibertámadások mellett gyakran alkalmaz fizikai erőszakot is.)
A bűnözők szerint ezek hazugságok. Éppen ezért akciójuk nem is zsarolás, hanem csak az első alkotmánykiegészítésben biztosított jogok gyakorlása. Az Egyesült Államok alkotmányának első kiegészítése garantálja a vallásszabadságot, a szólásszabadságot, a sajtószabadságot, valamint a békés gyülekezéshez és a petíció benyújtásához való jogot. Már csak az a kérdés, hogy a ShinyHunters ezek közül melyikre gondolt.
A tétlenség ára, avagy a legacy rejtett költségei
A legtöbb vállalat a modernizáció költségeit számolja. A valódi üzleti kockázat azonban gyakran nem a változtatás ára, hanem annak elhalasztása.
Forradalom az IT-ban – forradalom az IT-biztonságban
A generatív mesterséges intelligencia, AI-alapú automatizálás, az agentic AI alapjaiban rajzolta át a vállalatoknál az IT és az üzlet kapcsolatát – és ezzel együtt az IT-biztonsággal kapcsolatos elvárásokat és feladatokat.
a melléklet támogatója a CLICO

Projektek O-gyűrűje. Mit tanulhat egy projektvezető a Challenger tragédiájából?