

Ma már egyértelmű, hogy a kéretlen levelek elleni hatékony küzdelemhez az anti-spam szemléletű megközelítés már nem elégséges, ezért a Spamhaus fejlesztői az elmúlt hónapokban kibővítették DBL (Domain Block List) adatbázisukat – írta a Biztonságportál.
Amikor tizenhat éve megalapították a nemzetközi nonprofit szervezetet, elsősorban az volt a cél, hogy segítse a kéretlen elektronikus levelek elleni küzdelmet. A szervezet létrehozta többek között a spamküldésben szerepet kapó domainek adatbázisát. Ezeket a feketelistákat előszeretettel használják kormányzati és oktatási intézmények, de a vállalatok és az internetszolgáltatók is.
A mostani bővítésnek két célja volt: listázni azokat a domaineket, amelyek részt vesznek vírusterjesztésben vagy botnetek működtetésében, valamint hogy a DBL-ben szűrhetők legyenek azok a domainek, amelyekhez legális, de kompromittált, feltört weboldalak tartoznak. Utóbbi esetben főleg azokra a webhelyekre koncentrálnak, amelyek elavult, nem megfelelően frissített tartalomkezelő (CMS) rendszerek miatt váltak a spammerek vagy a vírusterjesztők áldozatává.
Az adatbázis bővítése miatt július 1-től új válaszkódokat is bevezettek. Ezeket mutatja az alábbi táblázat, melyben a változásokat sárga színnel jelölték.
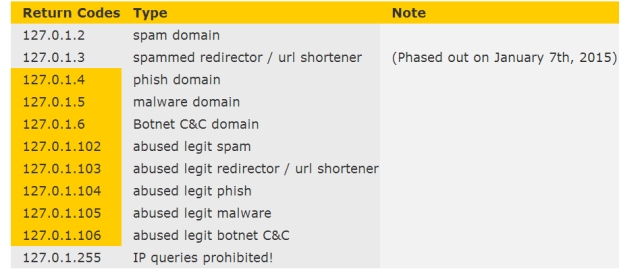
Forrás: spamhaus.org
A Spamhaus fejlesztői kérik a DBL-listát felhasználó szervezeteket, hogy az alkalmazásaikon mihamarabb végezzék el a szükséges módosításokat, hogy az új válaszkódokat a következő hónaptól kezdődően megfelelően lehessen kezelni, és ki lehessen aknázni az azokban rejlő lehetőségeket.
A tétlenség ára, avagy a legacy rejtett költségei
A legtöbb vállalat a modernizáció költségeit számolja. A valódi üzleti kockázat azonban gyakran nem a változtatás ára, hanem annak elhalasztása.
Forradalom az IT-ban – forradalom az IT-biztonságban
A generatív mesterséges intelligencia, AI-alapú automatizálás, az agentic AI alapjaiban rajzolta át a vállalatoknál az IT és az üzlet kapcsolatát – és ezzel együtt az IT-biztonsággal kapcsolatos elvárásokat és feladatokat.
a melléklet támogatója a CLICO

Projektek O-gyűrűje. Mit tanulhat egy projektvezető a Challenger tragédiájából?