

Adatbányászati módszerekkel keresett jellemző viselkedésmintákat a Sift Science a kiberbűnözők tevékenységében. Még azt is kiderítették, mikor esznek, alszanak. Elemzésükből a Biztonságportál készített összeállítást.
Jöjjön tehát kiberbűnözök öt legtipikusabb vonása! (A grafikonokat a Sift Science blogbejegyzéséből metszettük.)
1. A kiberbűnözők tevékenységét nem befolyásolják a napi átlagos tevékenységek. Az alábbi grafikon jól látható, hogy az átlagos felhasználók napi aktivitását hogyan befolyásolja a napi rutin. A reggeli munkakezdéskor kicsi az aktivitás, ami az ebédidőig folyamatosan emelkedik, majd az ebédidőben visszaesik. Utána ismét emelkedik ugyan egy kis ideig, de nem éri el az ebéd előtti aktivitási szintet, hogy utána ismét meredeken essen a munkaidő végéig.
Ezzel szemben a kiberbűnözök tevékenysége sokkal kiegyenlítettebb, az ebédszünet csak kis mértékben befolyásolja a tevékenység intenzitását, és a "munkaidő" vége is kitolódik.
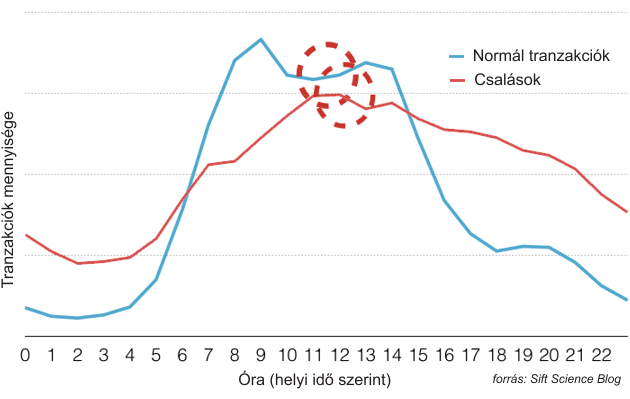
2. A támadásokat hajnali háromkor indítják. A kiberbűnözők éjszakai baglyok: a támadásokat legnagyobb valószínűséggel éjjel háromkor indítják, azaz a kibertámadások bekövetkezésének esélye munkaidőn kívül nagyobb, mint munkaidőben. Ez is alátámasztja, hogy a védelem soha nem alhat.
3. Minél több felhasználói fiók kötődik egy számítógéphez, annál nagyobb valószínűséggel vesz részt az a gép károkozásokban. Ha egy rendszeren hat fiókot is használnak, akkor az 15-szor nagyobb valószínűséggel kiberbűnözőé, mint az a rendszer, melyről csak egy fiókot érnek el. Ez persze csak statisztikai alapon kimutatható valószínűség – hangsúlyozzák a Sift Science kutatói. Azaz ha egy rendszerről több profilba – például több Google fiókba – is bejelentkeznek, nem jelenti azt, hogy ott illegális tevékenységet is folytatnak.
Az outlook.com a legnépszerűbb a kiberbűnözők körében
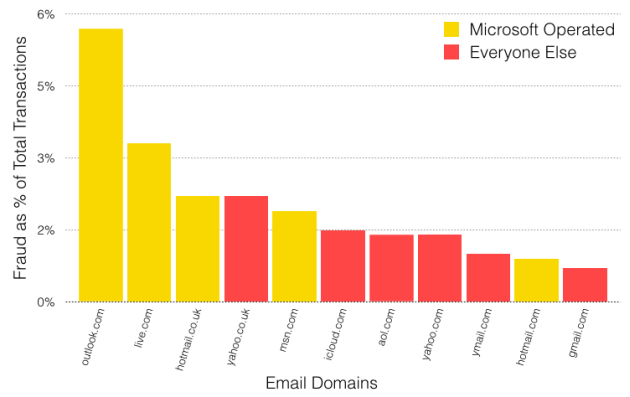
A károkozások során a legtöbbször az Outlook.com oldalon regisztrált postafiókok jutnak szerephez, míg a Gmail ebből a szempontból – örülhetnek a Google-nél – némileg háttérbe szorul. Arra azonban nincs egyértelmű magyarázat, hogy a csalók miért pont a Microsoft szolgáltatását pécézték ki maguknak.
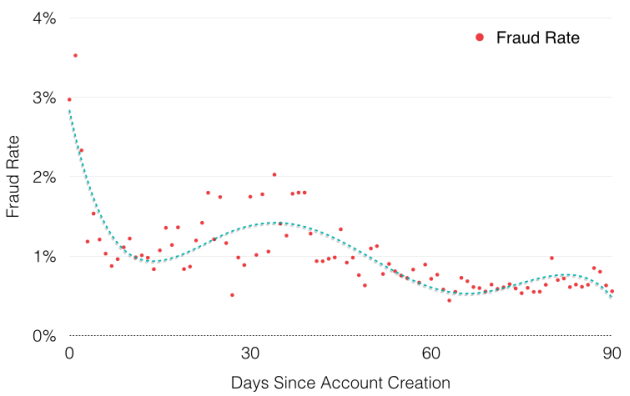
4. A támadások céljára létrehozott felhasználói fiókok rövid életűek. Regisztráció után a csalók szinte azonnal elvégzik azokat a feladatokat, amiért létrehozták a profilt, és utána rögtön el is hagyják. Mivel azonban a csalásfelderítő eljárások egyre gyakrabban figyelik a felhasználói fiókok korát, és a régebben létrehozott profilokat megbízhatóbbnak ítélik, a támadók mind gyakrabban hoznak létre úgynevezett alvó fiókokat, amiket csak 30-60 nap után fognak hadra. Persze a felhasználásuk után ezeket a fiókokat is elhagyják.
Minél fiatalabb egy profil, annál valószínűbb, hogy kiberbűnözőé
5. A kiberbűnözők kényelmesek. Bár a támadások hajnalban indulnak, és a kiberbűnözők alapvetően éjjel-nappal aktívak, feleslegesen ők sem szeretnek dolgozni. Erre utal a – szintén statisztikailag kimutatható – tendencia, hogy minél több számjegyet tartalmaz egy e-mail cím, annál nagyobb valószínűséggel vesz részt csalásokban. Az elkövetők ugyanis automatizált módszerekkel, sokszor sorszámozással hoznak létre címeket. Ez a jellemző azonban megint csak a kiberbűnözés valószínűségét erősíti, de nem bizonyítja minden kétséget kizáróan. Ahhoz több száz paraméternek kell egy irányba mutatnia.
A tétlenség ára, avagy a legacy rejtett költségei
A legtöbb vállalat a modernizáció költségeit számolja. A valódi üzleti kockázat azonban gyakran nem a változtatás ára, hanem annak elhalasztása.
Forradalom az IT-ban – forradalom az IT-biztonságban
A generatív mesterséges intelligencia, AI-alapú automatizálás, az agentic AI alapjaiban rajzolta át a vállalatoknál az IT és az üzlet kapcsolatát – és ezzel együtt az IT-biztonsággal kapcsolatos elvárásokat és feladatokat.
a melléklet támogatója a CLICO

Projektek O-gyűrűje. Mit tanulhat egy projektvezető a Challenger tragédiájából?