
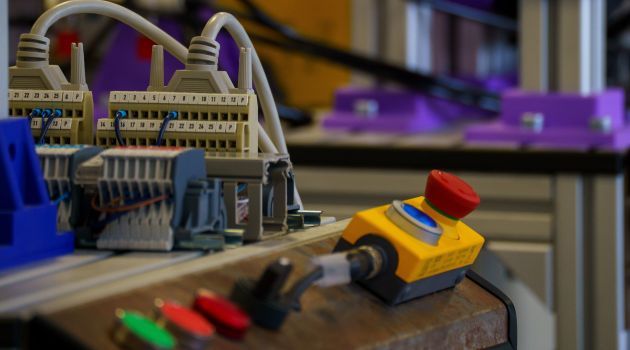
Mit jelent a legacy rendszer fogalma az OT-ben (operational technology)? Erről tartott előadást október 5-én a Néprajzi Múzeumban megrendezett 11. CyberSec konferencián Kocsis Tamás, vagy ahogy a szakmában nevezik, Sharky, a téma egyik legismertebb hazai szakértője. A Nemzeti Kibervédelmi Intézet éves rendezvénye idén is átfogó képet kívánt adni a legfontosabb kibervédelmi feladatokról, köztük a kritikus infrastruktúrák védelméről.
Ebbe illeszkedett Kocsis témája is. "El kell mondanom, hogy az OT nem használ legacy vagy elavult rendszereket, úgyhogy köszönöm szépen a figyelmeteket" – kezdte előadását, amiben a kritikus infrastruktúrák védelemének egyik elméletinek tűnő, ám mégis sarkalatos kérdését járta körül: mit jelent a legacy rendszer az OT esetében.
A továbbiakban azonban bővebben kifejtette, hogy mire is gondolt. Az OT-ben azért nincsenek legacy rendszerek, mert az OT-ben azt tekintik elavult rendszernek, amely nem felel meg a funkcionális elvárásoknak, azaz nem elégíti ki azokat a követelményeket, amelyek a folyamatos termelés biztosításához szükségesek. Az OT és a kritikus infrastruktúrák ilyen rendszereket nem használnak, mert azok elérték életciklusuk végét.
Ezért OT-környezetben csak kiberbiztonsági szempontból legacy rendszerekről lehet beszélni. És egy rendszer akkor tekinthető ilyennek, ha nem tudja teljesíteni a modern kiberbiztonsági követelményeket. Például már nem érkezik hozzá biztonsági javítás, és emiatt kiberbiztonsági fenyegetést jelent az őt körülvevő elemekre.
Kocsis szerint azért fontos ez, mert a kiberbiztonsági és az OT rendszerek életciklusa nagyon különböző: utóbbiakat több évtizedre tervezik, míg a kiberbiztonsági követelmények gyorsan változnak. Példaként hozott két olyan PLC-t (programmable logic controller, azaz programozható logikai vezérlő), melyeket évtizedek óta nem gyártanak, gyártói támogatás sincs hozzájuk, mégis megbízhatóan működnek. "Ezek a rendszerek az IT szempontjából legacynak minősülnek, de funkcionálisan nem elavultak, akár 10-20 év múlva is jól működnek. Persze a működtetés költsége más kérdés" – tette hozzá.
Tévhitek az OT biztonságáról
Van azonban egy nagyon fontos változás, ami az OT kiberbiztonságát alapvetően befolyásolja. Régebben az volt az általános álláspont, hogy mivel nem kommunikál a hálózattal, nincs is veszélyben. Csakhogy ma már mindenhol központosított működésre igyekeznek átállni: központosítják a felügyeletet, központosítják az irányítástechnikát és így tovább. Az adatvezérelt gyártás miatt pedig megnőtt az OT adatéhsége, és elvárás, hogy bármikor hozzáférjen a szükséges adatokhoz. Nem közvetlenül a PLC kapcsolódik a hálózatra, hanem lesz egy köztes réteg, jellemzően valamilyen régi Windows-verzióval futó gép. Ez olyan, "mintha beraktak volna a vezérlő eszközbe egy kommunikációs kártyát, ami már közvetlenül kapcsolódik a hálózatra" – mondta Kocsis.
Ennek az ökoszisztémának a védelmét az nehezíti, hogy sok esetben nem alkalmazhatók benne az IT-biztonság klasszikus kontrolljai. Például egy gyártósornál nem életszerű, hogy a jogosulatlan hozzáférést megelőző kontrollal, pl. felhasználónév – jelszó párossal védjék. A vezérlők frissítése sok esetben nem végezhető el a hagyományos IT-rendszereknél megszokott módon, például az üzembiztonsági, gyártásbiztonsági vagy garanciális követelmények miatt (korrekciós kontroll) stb. Az olyan megoldások pedig, amelyek a hálózati forgalomba avatkoznak be (pl. hálózati szegmentáció) OT környezetben nagyon drágák.
De vannak más lehetőségek. Például kamerás megfigyelés, ami ugyan nem akadályozza meg a jogosulatlan hozzáférést, de az elszámoltathatóságot biztosítja. Ezeket nevezi Kocsis kompenzatív kontrolloknak.
Kocsis szerint a legfontosabb az lenne, hogy ne próbáljuk meg IT-eszközként kezelni az OT-eszközöket. A tisztánlátáshoz létre kell hozni egy olyan eszköznyilvántartást, amelyben rögzítik, hogy adott eszköz kiberbiztonsági szempontból legacy vagy sem. Így ki lehet jelölni azokat a pontokat, ahol kompenzatív intézkedéseket kell bevezetni.
A tétlenség ára, avagy a legacy rejtett költségei
A legtöbb vállalat a modernizáció költségeit számolja. A valódi üzleti kockázat azonban gyakran nem a változtatás ára, hanem annak elhalasztása.
Forradalom az IT-ban – forradalom az IT-biztonságban
A generatív mesterséges intelligencia, AI-alapú automatizálás, az agentic AI alapjaiban rajzolta át a vállalatoknál az IT és az üzlet kapcsolatát – és ezzel együtt az IT-biztonsággal kapcsolatos elvárásokat és feladatokat.
a melléklet támogatója a CLICO

Projektek O-gyűrűje. Mit tanulhat egy projektvezető a Challenger tragédiájából?