

A modern szoftverek biztonsági szempontból leginkább egy aknamezőre hasonlítanak, állítja egy friss kutatás. Az ok pedig nem más, mint a nyílt forráskód – pontosabban a nyílt forráskódot felhasználó felelőtlen fejlesztők. Az alkalmazásbiztonsági megoldásokat fejlesztő Vercode State of Software Security v11: Open Source Edition című tanulmánya szerint egyre gyakoribb, hogy a fejlesztők third-party nyílt forráskódú könyvtárakat használnak fel a kódbázisukban – aztán soha többet nem frissítik ezeket a külső elemeket.
A mai alkalmazások túlnyomó része használ nyílt forráskódú elemeket, melyekbe folyamatosan érkeznek biztonsági frissítések. (Az open source mellett az egyik érv épp a "több szem többet lát" elv érvényesülése. Bárki belenézhet a forrásba, és ha hibát észlel, azonnal javíthatja, és be is küldheti.) Azok az alkalmazásfejlesztők azonban, akik szoftverükhöz felhasználnak open source könyvtárakat, a felhasználás utána ritkán frissítik azokat, vázolta az alapproblémát Chris Eng, a Vercode kutatási vezetője a The Registernek.
Mint mondta, ez az "állítsd be és felejtsd el" mentalitás egyszerűen nem tartható. Ma létfontosságú, hogy egy szoftverben a frissen felfedezett sérülékenységeket azonnal javítsák a fejlesztők. Ezzel szemben a kutatás szerint a harmadik féltől származó könyvtárak 80 százaléka soha nem frissül. A kutatáshoz elemzett repositoryk szinte mindegyikében találtak a kutatók legalább egy sebezhetőséget.
Az adatok nem légből kapottak. A kutatáshoz 86 ezer repositoryn (ezek összesen több mint 300 ezer egyedi könyvtárat tartalmaztak) összesen 13 millió vizsgálatot futtattak le. Emellett 2000 fejlesztő a cég online kérdőívét is kitöltötte.
Többségéhez csak frissíteni kellene
A javítatlan biztonsági rések aránya azért is döbbenetes, mert 92 százalékuk felszámolásához elég lenne frissíteni a felhasznált külső könyvtárat. Ráadásul ezeknek a frissítéseknek a kétharmada csekély mértékű, így a legösszetettebb alkalmazások működését sem befolyásolják.
Egyébként a fejlesztők válaszaiból az derült ki, hogy 52 százalékuk alkalmaz formális folyamatot harmadik fél könyvtárainak kiválasztására, és a választáskor nem a biztonság az elsődleges. A legfontosabb szempont sorrendben a funkcionalitás, a licencelés és a biztonság. Utóbbit viszont csak fejlesztők alig több mint fele vizsgálja meg minden esetben, bár több mint 80 százalékuknak ez frekventált szempont.
Riasztóak az adatok, de nem meglepőek, mondta a The Registernek egy alkalmazásbiztonsági szakértő. A fejlesztők egyszerűen nem követik a könyvtárak változásait. Nem véletlen, hogy az ebből eredő kockázat az OWASP (Open Web Application Security Project) kockázati toplistáján is szerepel.
A fejlesztők preferenciái könyvtárválasztáskor
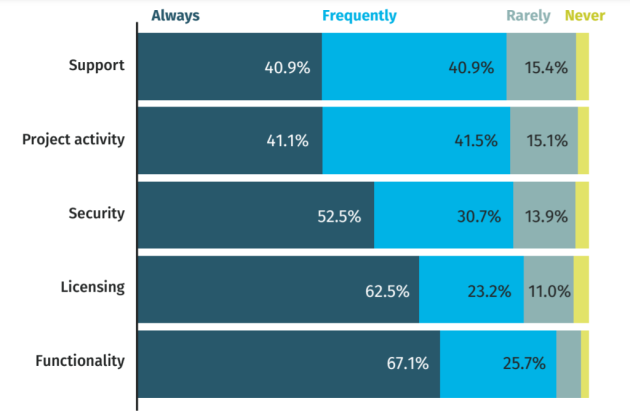
Forrás: Vercode State of Software Security v11: Open Source Edition
A lapnak nyilatkozó szakértő a 2017-es Equifax-incidenssel illusztrálta, mekkora kockázatot hordoz ez a hozzáállás. A támadás során 143 millió ügyfél adatait veszítette el a hitelbíráló, köztük 200 ezret a hitelkártya-információval együtt. Ez körülbelül 1,4 milliárd dollárba került a vállalatnak, miközben csupán egy külső könyvtárat kellett volna frissíteni, hogy a támadók ne férhessenek hozzá az adatokhoz.
Ez a kockázat csak növekedni fog
A Veracode szerint a helyzet csak súlyosbodhat. A nyílt forráskód egyre népszerűbb, a fejlesztési ciklusok rövidülnek, így egyre nagyobb a nyomás a fejlesztőkön, hogy gyorsan produkáljanak eredményt – ezért még nagyobb arányban hasznosítanak open source könyvtárakat és így tovább. Ezzel pedig még hátrébb szorul a biztonság a prioritási sorban.
A tétlenség ára, avagy a legacy rejtett költségei
A legtöbb vállalat a modernizáció költségeit számolja. A valódi üzleti kockázat azonban gyakran nem a változtatás ára, hanem annak elhalasztása.
Forradalom az IT-ban – forradalom az IT-biztonságban
A generatív mesterséges intelligencia, AI-alapú automatizálás, az agentic AI alapjaiban rajzolta át a vállalatoknál az IT és az üzlet kapcsolatát – és ezzel együtt az IT-biztonsággal kapcsolatos elvárásokat és feladatokat.
a melléklet támogatója a CLICO

Projektek O-gyűrűje. Mit tanulhat egy projektvezető a Challenger tragédiájából?