

Az adatok olvashatatlanná tételében jeleskedő KillDisk malware, mely az ukrán energiaelosztó hálózat elleni sikeres támadásról és az ország áramellátásának jelentős kieséséről ismert, nemrég új változatokkal gyarapodott. Ezeket jelenleg a világ legdrágább zsaroló támadásaira használják. Windows-os és linuxos asztali gépeket és szervereket céloznak a támadók és egészen elképesztő összeget, 222 bitcoint (nagyjából negyedmillió dollárt) követelnek a pórul járt felhasználóktól.
Szerencsére eddig senki sem fizetett, noha többen is elvesztették már adataikat. Ugyanakkor hiába is nyitná ki a pénztárcáját egy érintett, a támadók nem tudnának rajta segíteni. A titkosított állományok feloldásához szükséges titkosító kulcsokat ugyanis helyileg nem tárolják, viszont nem is továbbítják a támadást irányító szerverek irányába.
Azaz gyakorlatilag feloldhatatlanná válnak az összebarmolt állományok, hívta fel a figyelmet a problémára az ESET két kutatója, Robert Lipovsky és Peter Kalnai.
Ukrán támadás

2015 karácsonya előtt egy nappal Ukrajnában egy hackertámadás súlyos áramkimaradásokat idézett elő. Az gyorsan kiderült, hogy az ukrajnai incidenst egy BlackEnergy nevű program okozta. Az ESET kutatói már akkor észrevették, hogy a fertőzés nem elszigetelt jelenség. Több más áramszolgáltató is ki volt téve a támadásoknak.
Azt már ukrán CERT (Community Emergency Response Team) derítette ki, hogy a BlackEnergy feladata az volt, hogy jelszóhalász támadás segítségével bejuttassa a KillDisk trójait az energiaszolgáltató rendszereibe. A KillDisk durván dolgozott: ha sikerült fertőznie, akkor ott már csak a teljes újratelepítés segített. További részletek erre.
A kelet-ukrajnai események miatt egyébként több hackertámadás is érte már az ukránokat, lásd keretes írásunkat.
Backup, backup, backup!
Visszatérve a ransomware aktuális változatára; az áldozattá vált internetező az alábbi üzenet felbukkanását követően vethet keresztet adataira:
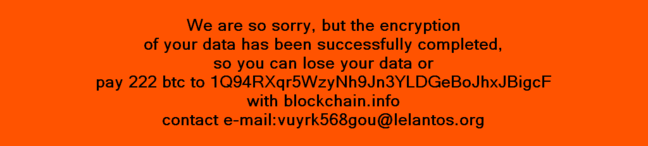
Rossz hír, hogy habár pénzt nem tudnak csinálni zsaroló programjukból a támadók, annyira voltak azért ügyesek, hogy elkerülték a hasonló trójaiakat készítők titkosítási hibáit, így igazából csak szerencse – és nagy erőforrás – kérdése, hogy vissza lehet-e fejteni a titkosított file-okat. Erre is csak linux alatt van lehetőség, itt a kutatók találtak egy olyan rést a trójaiban, ami lehetővé teszi a dekódolást. Windows-os környezetben viszont nincs menekvés – csak a backupból való helyreállítás segíthet.
A tétlenség ára, avagy a legacy rejtett költségei
A legtöbb vállalat a modernizáció költségeit számolja. A valódi üzleti kockázat azonban gyakran nem a változtatás ára, hanem annak elhalasztása.
Forradalom az IT-ban – forradalom az IT-biztonságban
A generatív mesterséges intelligencia, AI-alapú automatizálás, az agentic AI alapjaiban rajzolta át a vállalatoknál az IT és az üzlet kapcsolatát – és ezzel együtt az IT-biztonsággal kapcsolatos elvárásokat és feladatokat.
a melléklet támogatója a CLICO

Projektek O-gyűrűje. Mit tanulhat egy projektvezető a Challenger tragédiájából?