

Bevált fogása az adattolvajoknak, hogy jól ismert cégek nevében környékezik meg a felhasználókat, hogy megszerezzék banki vagy különféle online szolgáltatásokhoz tartozó hitelesítő adataikat. Például hamisított oldalakra irányítva a gyanútlan felhasználót ráveszik, hogy adja meg felhasználónevét és jelszavát.
Úgy tűnik, a Google Drive is kiváló terepe az ilyen csalásoknak – figyelmeztetnek a Symantec kutatói. A biztonsági cég szerint mind nagyobb számban fordulnak elő vele csalások. Az elkövetők megtévesztően összeállított elektronikus leveleket küldenek a felhasználóknak, a levél tárgysorában mindössze a "Documents" szóval. Az üzenetben pedig egy olyan link található, amely első ránézésre egy Google Drive-on keresztül megosztott dokumentum letöltését szolgálja.
Valójában azonban a hivatkozás nem a Google eredeti bejelentkező oldalára mutat, hanem egy adathalász weblapra, amely megszólalásig hasonlít a Google valódi, hitelesítő adatokat bekérő űrlapjára. Az űrlapon megadott adatok így egyenesen az adattolvajok kezébe jutnak.
Csavar a jól bevált módszerben
Ez már régóta ismert és alkalmazott trükk. A Symantec azonban felfedezett egy újabb csavart is az újabban alkalmazott módszerekben: a hamis oldalukat a Google szolgáltatásainak, szervereinek bevonásával teszik elérhetővé, ráadásul SSL titkosítás mellett. Így még kisebb valószínűséggel fog szemet szúrni a "naiv ügyfélnek", hogy valami nincs rendben. Az pedig minden kételyt eloszlat a felhasználókban, hogy a bejelentkezés után a látszólagos egy átirányítás is történik, miáltal egy nyilvánosan megosztott dokumentum letöltésére szolgáló weboldal jelenik meg a böngészőben. Ezzel egyértelműen azt az érzetet lehet kelteni, hogy a bejelentkezés rendben megtörtént, és az e-mailben említett "értékes" dokumentumhoz sikerült a hozzáférés.
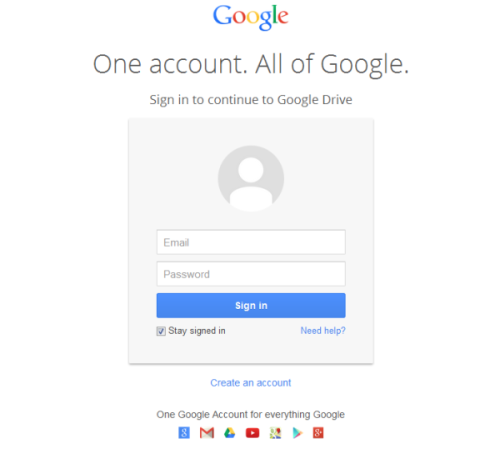
Adathalász oldal formja. Ön meg tudja különböztetni az eredetitől?
A Symantec biztonsági kutatója, Nick Johnston szerint a Google szolgáltatásaihoz tartozó hitelesítő adatok egyre nagyobb értéket képviselnek a kiberbűnözők körében. Ezek a birtokában ugyanis hozzáférhetnek a felhasználók teljes, Gmailben tárolt levelezéséhez, a Google Play fiókokhoz és minden egyéb Google szolgáltatáshoz. Azokból pedig elképesztő mennyiségű információ gyűjthető ki.
Nem érdemes tehát kényelmeskedni, egyre inkább helye lehet a szolgáltatók által felkínált extra hitelesítési lehetőségeknek, például az SMS-alapú kétfaktoros azonosításnak. Tökéletes biztonságot persze azok sem adnak, de nagyban csökkentik az adathalászat veszélyeit.
(A cikk a Biztonságportálon megjelent írás szerkesztett változata.)
A tétlenség ára, avagy a legacy rejtett költségei
A legtöbb vállalat a modernizáció költségeit számolja. A valódi üzleti kockázat azonban gyakran nem a változtatás ára, hanem annak elhalasztása.
Forradalom az IT-ban – forradalom az IT-biztonságban
A generatív mesterséges intelligencia, AI-alapú automatizálás, az agentic AI alapjaiban rajzolta át a vállalatoknál az IT és az üzlet kapcsolatát – és ezzel együtt az IT-biztonsággal kapcsolatos elvárásokat és feladatokat.
a melléklet támogatója a CLICO

Projektek O-gyűrűje. Mit tanulhat egy projektvezető a Challenger tragédiájából?