

Egy hétfői blogbejegyzés szerint egy frissen vásárolt LG okostévé (42LN575V-ZE) annak ellenére is egyedi készülékazonosítót és a csatornainformációkat küldözget az LG szervereire, hogy ezt a tulajdonosok a megfelelő menüpontban már letiltották. Az esetet közzétevő brit felhasználó a Wi-Fi forgalom elemzése közben észrevette, hogy a készülékre csatlakoztatott külső adattárolókról a médiafájlok nevét is továbbítják, nem beszélve arról, hogy az adatforgalom még titkosítva sincsen. Miután levélben feltette kérdéseit az LG ügyfélszolgálatának, a gyártó helyi képviselete az általános szerződési feltételek elfogadására hivatkozva egyszerűen lerázta magáról az ügyet, és a viszonteladóra tolta a felelősséget, aki valószínűleg elmulasztotta felhívni a vásárló figyelmét a megfelelő pontokra. Emberünk nem talált jobb megoldást, mint a megfelelő domainek blokkolását az otthoni routeren.
Sajnálatos és talán félreérthető
Miután a blogbejegyzést népszerű konzumer elektronikai oldalak is felkapták, és felvették a kapcsolatot az LG-vel, a társaságnál azonmód megkezdték a probléma kivizsgálását. Az eredményre csütörtökig kellett várni, amikor a cég közleményben reagált a felmerült kérdésekre, és valószínűleg elintézte, hogy néhányan egy jó ideig ne vásároljanak tőle semmilyen eszközt, amely képes a netre csatlakozni.
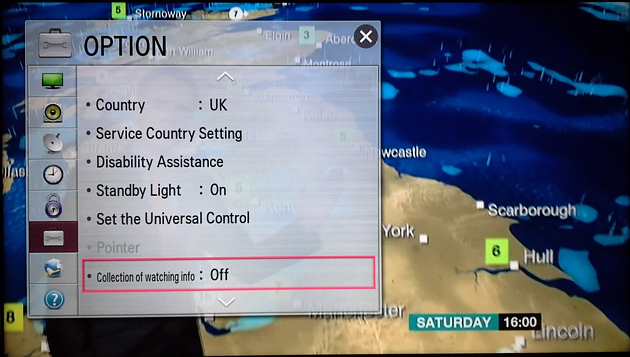
forrás: DoctorBeet's Blog
Az LG álláspontja szerint a kiválasztott csatornákkal, a TV platformmal vagy a műsorközlőkkel kapcsolatos adatok nem minősülnek személyes információnak, és a releváns hirdetések megjelenítéséhez, illetve a mások preferenciáira épülő programajánlókhoz használják fel azokat. A menüben beállított tiltás figyelmen kívül hagyását egy firmware-frissítéssel oldják meg. Ugyanez a frissítés akadályozná majd meg a külső tárolókon (pl. USB) található fájlnevek továbbítását is; erről az LG annyit árult el, hogy egyik új, egészében nem implementált keresőszolgáltatásához gyűjtögette azokat, de a funkciót eltávolítja az érintett készülékekről. Az, hogy a lehívott adatokat nem tárolják, az ügy szempontjából érdektelen, bár további kérdéseket sem vet fel.
A vállalat sajnálatát fejezi ki a "beszámolók okozta kellemetlenségek" miatt, remélve, hogy a beígért frissítés "megoldja majd az esetleges zavarokat". Valószínűleg az utóbbiak közé sorolható egy másik, csütörtökön megjelent blogbejegyzés, amelyből kiderül, hogy az LG egy másik modellje (42LS570) a hálózatban megosztott mappákból is továbbküldi a médiafájlok elnevezését, ami ezek szerint az adott WiFi-hálózatot használó többi gép megosztott állományaira is érvényes. Kérdés, hogy ilyesmi szerepelt-e a fent hivatkozott általános szerződési feltételek között, nem beszélve mondjuk az uniós adatvédelmi szabályozásról.
Beszálljunk az internetbe?
Az egész történet nem is feltétlenül a hagyományosan magas szintű nagyvállalati önreflexió miatt érdekes, hanem azért, mert újra felveti a kérdést: biztosan azt szeretnénk-e, hogy a számítógéptől a televízión át a hűtőszekrényig minél több otthoni elektronikai eszközünk legyen képes az internetre csatlakozni. Ahogy azt sokan, sokfelé hangoztatják, a hasznosnak vagy kényelmesnek tűnő funkciók mellett a dolog sötét oldalával is számolni kell.
A gyártók a jelek szerint nem minden esetben tudnak ellenállni a pofonegyszerűen begyűjthető adattömegnek, és még ha feltételezzük is róluk a teljes jóhiszeműséget, felmerülhetnek olyan biztonsági problémák, amelyek révén a támadók akár távolról szerezhetnek teljes irányítást a készülékek felett. Ahogy azt az esettel foglalkozó Ars Technica magazin szerzője is kiemeli: miből gondoljuk, hogy ha az Apple, a Microsoft vagy a Google is folyamatosan készülékeinek biztosításával küszködik, akkor az LG-k vagy a Samsungok simán veszik majd ugyanezt az akadályt?
A tétlenség ára, avagy a legacy rejtett költségei
A legtöbb vállalat a modernizáció költségeit számolja. A valódi üzleti kockázat azonban gyakran nem a változtatás ára, hanem annak elhalasztása.
Forradalom az IT-ban – forradalom az IT-biztonságban
A generatív mesterséges intelligencia, AI-alapú automatizálás, az agentic AI alapjaiban rajzolta át a vállalatoknál az IT és az üzlet kapcsolatát – és ezzel együtt az IT-biztonsággal kapcsolatos elvárásokat és feladatokat.
a melléklet támogatója a CLICO

Projektek O-gyűrűje. Mit tanulhat egy projektvezető a Challenger tragédiájából?