

Sajnálatos módon rendszeressé váltak a magyar pénzintézetek ügyfeleit célzó adathalász akciók. Ezúttal az államhoz került MKB Bank nevében küldenek ismeretlen csalók nagy mennyiségben elektronikus leveleket.
Meg kell, hogy érvényesítse
Hogy mennyire széles körű kísérletről van szó, arról szerkesztőségünk is meggyőződhetett, mivel egyik kollégánk is kapott "Bejelentes" tárggyal egy ilyen emailt. A küldő nevénél MKB Bank szerepel, de maga a postafiók a rendkívül dörzsölt alert@mkbsecuritykey.hu címmel fut.
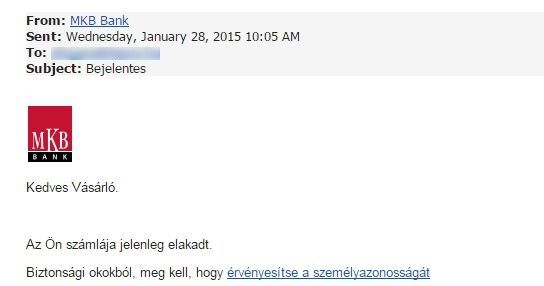
Természetesen hiába virít az MKB logója a levél törzsében, a rendkívül rossz magyarsággal megfogalmazott rövid üzenetből jó esetben mindenkinek egyértelművé válik, hogy nem a bank hivatalos kommunikációjával áll szemben. Persze ha valaki felületes, akkor megeshet, hogy kutyafuttában rögtön a linkre kattint. Ez esetben a pénzintézet honlapjára hasonlító oldalra jut, ahol az ügyfelek netbankos azonosítóját igyekeznek megszerezni az óvatlanoktól.
A jó öreg SMS megvéd
A valódi MKB-s netbank belépő oldalán a vállalat figyelmeztetése olvasható az üggyel kapcsolatban. A pénzintézet amellett, hogy felhívja a figyelmet a kísérletre, igyekszik megnyugtatni az ügyfeleket azzal, hogy a bűnözők még abban az esetben sem tudnak a számlájukkal visszaélni, ha megkapták a kért adatokat, hiszen a tranzakciók jóváhagyásához a számlatulajdonos telefonjára küldött ellenörző kód is szükséges.
Természetesen ennek ellenére a bank mindenkit arra kér, hogy ne nyissák meg az adathalász levél linkjét. A társaság végül felhívja a figyelmet arra, hogy a banki szolgáltatásokkal kapcsolatban soha nem kéri ügyfeleitől telefonon vagy emailben bizalmas, személyes, illetve azonosító adataikat (pl. jelszavak, PIN kódok).
A tétlenség ára, avagy a legacy rejtett költségei
A legtöbb vállalat a modernizáció költségeit számolja. A valódi üzleti kockázat azonban gyakran nem a változtatás ára, hanem annak elhalasztása.
Forradalom az IT-ban – forradalom az IT-biztonságban
A generatív mesterséges intelligencia, AI-alapú automatizálás, az agentic AI alapjaiban rajzolta át a vállalatoknál az IT és az üzlet kapcsolatát – és ezzel együtt az IT-biztonsággal kapcsolatos elvárásokat és feladatokat.
a melléklet támogatója a CLICO

Projektek O-gyűrűje. Mit tanulhat egy projektvezető a Challenger tragédiájából?