

Egyelőre csak tőlünk keletebbre tevékenykedik minden idők legdurvább zsaroló trójaija, ami a CryptoLocker, a CryptoDefense vagy a CryptoWall által kitaposott utat követi, csak magasabb szinten – írja a Biztonságportál.
A Kaspersky Lab kutatói találták meg az általuk Onion névre keresztelt károkozót, ami főleg Oroszország, Ukrajna és Kazahsztán területén rombol. A célja ugyanaz, mint elődeié: ha meg tud fertőzni egy gépet, titkosítja a rajta lévő legfontosabb állományokat, a helyreállításért pedig váltságdíjat követel. A mechanizmusról általában, valamint a védekezési lehetőségekről egy kattintásnyira írtunk (http://bitport.hu/zsarolo-trojait-kapott-igy-vedekezhet) bővebben.
Több hullámban építi fel a támadást
Az Onion nem közvetlenül kerül a számítógépekre, hanem egy többlépcsős folyamat részeként. Első lépésként az Andromeda trójai kerül fel a gépre, majd ott letölt egy Joleee nevű trójait. A Joleee elsősorban spamküldőként ismert kórokozó, de fájlok beszerzésére is használható. Az Onionhoz ez utóbbi képességét használják: a támadók által meghatározott kiszolgálókról tölti le a zsaroló program összetevőit, majd gondoskodik azok telepítéséről.
Amikor az Onion feljut egy rendszerre, először felkutatja a helyi, a cserélhető és a hálózati meghajtókon található dokumentumokat, adatbázisokat, multimédiás stb. állományokat, amiket ECDH (Elliptic curve Diffie-Hellman) eljárások segítségével titkosít. A kompromittált fájlokat .ctbl kiterjesztéssel látja el. Az Onionnak az a legfontosabb újítása, hogy a titkosításhoz ötféle kulcsot használ, melyeket fájlonként variál. A kulcsokat nem menti le, hanem az egyiket kódolt csatornán keresztül továbbítja a vezérlőszervere felé, hogy a felhasználó még véletlenül se szerezhesse meg a kulcsot.
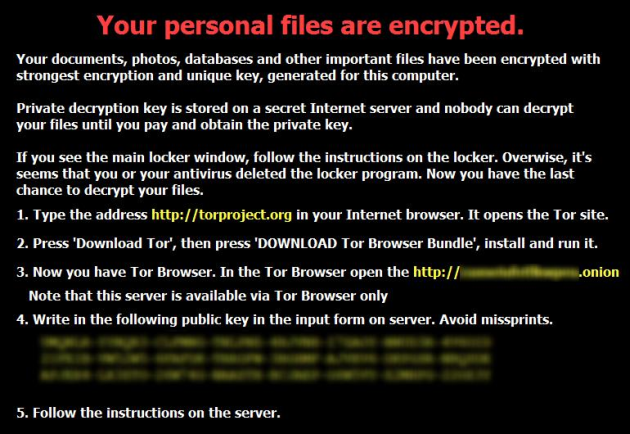
Ha ezt látja megszokott háttérképe helyett, retteghet...
És hogy még bonyodalmasabb legyen a védekezés, az Onion a titkosítások előtt tömöríti is a fájlokat. Ez önmagában nem egyedi, hiszen az ACCDFISA károkozó is megtette: a WinRAR-t használta jelszóval védett állományok létrehozásához. Az Onion viszont blokkonként titkosít a Zlib könyvtárban rejlő lehetőségek kiaknázásával.
Amikor végzett a tömörítéssel és a titkosítással, megjelenít egy üzenetablakot, amelyben közli a fertőzés és a rombolás tényét, valamint azt, hogy miként lehet helyreállítani a károkat. Nyomatékosításképpen még a Windows háttérképét is lecseréli, hogy a felhasználót figyelmeztesse a váltságdíj kifizetésére.
A károkozások nagyon nehezen deríthetők fel, mert az Onion is kihasználja a Tor hálózatok adta lehetőségeket. Csakhogy – ellentétben az elődjeivel – nem a teljesen legális, sokak által ismert tor.exe letöltésére szólítja fel a felhasználót, hanem eleve tartalmaz egy Tor klienst.
Bár az Onion egyelőre főleg Oroszországban, Ukrajnában és Kazahsztánban fertőz, a Kaspersky szakértői szerint olyan képességekkel bír, hogy hamarosan szélesebb körben is elterjedhet.
A tétlenség ára, avagy a legacy rejtett költségei
A legtöbb vállalat a modernizáció költségeit számolja. A valódi üzleti kockázat azonban gyakran nem a változtatás ára, hanem annak elhalasztása.
Forradalom az IT-ban – forradalom az IT-biztonságban
A generatív mesterséges intelligencia, AI-alapú automatizálás, az agentic AI alapjaiban rajzolta át a vállalatoknál az IT és az üzlet kapcsolatát – és ezzel együtt az IT-biztonsággal kapcsolatos elvárásokat és feladatokat.
a melléklet támogatója a CLICO

Projektek O-gyűrűje. Mit tanulhat egy projektvezető a Challenger tragédiájából?