

Óriási a nyomás a Microsofton, hogy biztonságosabbá tegye platformjait, hiszen a szoftverfejlesztő gigász operációs rendszereit használják legtöbben asztali és mobil számítógépeken. Sajnos sokan nem fordítanak figyelmet a szinte minden hónapban megjelenő biztonsági frissítések telepítésére, így számítógépük védtelen marad számos komoly digitális fenyegetéssel szemben.
Következő generációs antivírus a Microsofttól
Többek között ezért döntött úgy a redmondi vállalat, hogy régebbi OS-ei is megkapják a szükséges biztonsági patch-eket, így a Windows XP felhasználók is telepíthették azokat. Ez azonban hosszú távon nem járható út, ezért a következő globális malware krízis (a Petya utánira gondolunk) megakadályozása érdekében a gépi tanulás eszközéhez fordult a vállalat. Ehhez a több mint 400 millió, Windows 10-et futtató számítógép segítségét veszi igénybe.
Az őszi nagy frissítéssel (Fall Creators Update) vesz igazán nagy lendületet a projekt; a Microsoft számos forrásból – többek között az Azure cloud programjából és az Office 365-ből – származó adatokat eteti majd meg gépi tanuló rendszerével. Célja, hogy olyan mesterséges intelligenciára alapuló antivírus megoldást hozzon létre, mely a malware-eket nem (csak) szignatúra alapján, hanem elsősorban viselkedéselemzéssel ismeri fel.
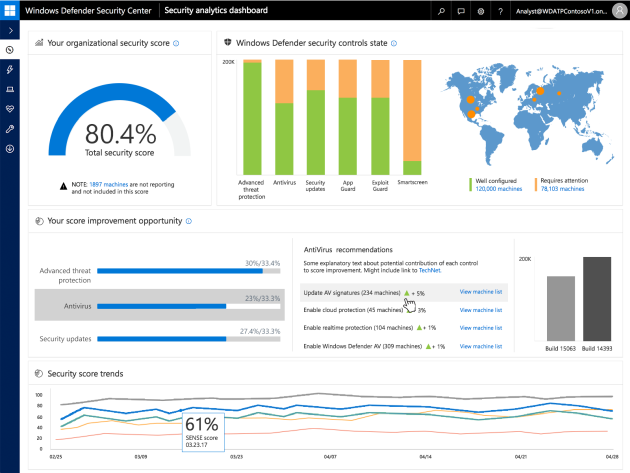
Rob Lefferts, a Windows Vállalati és Biztonsági részlegének igazgatója közölte, hogy a Windows Defender Advanced Threat Protection keretei között fog debütálni az upgrade, és olyan új képességeket hoz magával, mint a böngészőközpontú Application Guard illetve a felhőre tervezett Device Guard és Exploit Guard.
Redmondi homokozó
Az elképzelés szerint bármilyen új, addig nem azonosított malware-re akad egy Windows 10-et futtató gép – legyen az bárhol a világon -, a fejlesztés képes lesz szignatúrát létrehozni viselkedéselemzéssel, és az így megalkotott minta révén az összes többi felhasználót megvédeni a digitális fenyegetéstől. Az első áldozat is biztonságban lesz a Microsoft állítása szerint, mivel a vírus nem az illető eszközén kerül tesztelésre, hanem egy virtuális, felhőalapú homokozóban (sandbox).
Redmond nagyon bízik ötletében, bár a spanyolviaszt nem találta fel. Elképzelése szerint ma már muszáj élni az MI segítségével, ahogy az online támadások egyre kifinomultabbá válnak. Ha alkalmazkodni akarunk a gyors változásokhoz, akkor automatizálnunk kell, foglalta össze Lefferts. Egyben megjegyezte, hogy az észlelt kibertámadások 96 százaléka vadonatúj, azaz egy-egy incidens jellemzően nem tart sokáig, de a korábbi mintákra alapozva nem lehet hatékonyan kezelni őket.
A Microsoft jelenlegi, humánalapú kutatói teljesítményével egy új malware felbukkanása és az ellene való védelem létrehozása között órák telnek el. Ez a pár óra jelenti azt az időablakot, amikor a felhasználók igazán veszélyben vannak. A Microsoft felhőalapú szolgáltatásaiból nyert információkkal csökkenthető ennek ideje.
Előbb-utóbb mindenkit elér a változás szele
Alapvető fontosságúnak tartja Redmond az Office rendszerét érintő malware-ek mintáinak mihamarabbi létrehozását, mivel a támadások gyakran alapulnak egy-egy Word sérülékenység kiaknázására. Ha például a szoftvergigász szövegszerkesztője nagy mennyiségű memóriát kezd lefoglalni, amit korábban sosem csinált, akkor azt a mesterséges intelligenciára alapuló védelem érzékeli és figyelmeztethet a veszélyes viselkedésre. De nem csak a Word rendellenes működését akarja figyelni a Microsoft; Lefferts közlése értelmében számos, általánosan használt alkalmazás köré építenek machine learning modelleket.
Az új biztonsági funkcionalitás kezdetben csupán a vállalati és üzleti felhasználók számára les elérhető, de várakozások szerint idővel minden Windows 10-et futtató internetező profitálhat majd belőlük.
A tétlenség ára, avagy a legacy rejtett költségei
A legtöbb vállalat a modernizáció költségeit számolja. A valódi üzleti kockázat azonban gyakran nem a változtatás ára, hanem annak elhalasztása.
Forradalom az IT-ban – forradalom az IT-biztonságban
A generatív mesterséges intelligencia, AI-alapú automatizálás, az agentic AI alapjaiban rajzolta át a vállalatoknál az IT és az üzlet kapcsolatát – és ezzel együtt az IT-biztonsággal kapcsolatos elvárásokat és feladatokat.
a melléklet támogatója a CLICO

Projektek O-gyűrűje. Mit tanulhat egy projektvezető a Challenger tragédiájából?