

Az F-Secure szerint a lassan mindenkit lenyomó Xiaomi telefonjai rendszeresen adatokat küldtek használójukról a gyártó cégnek. Ha belegondolunk, hogy mi mindenre szoktuk a telefonunkat használni, könnyen belátható, hogy már csak a lehetőség is hajmeresztő.
Már július végén többen meggyanúsították a hihetetlen dinamikával bővülő Xiaomi kínai mobilgyártót, hogy nemes egyszerűséggel lopja a felhasználók adatait az általa fejlesztett MIUI (ejtsd: Me You I) segítségével (ez a kínai mobilgyártó forkolt Androidja). A cég természetesen tagad, sőt a tavaly augusztusban a Google-től igazolt Hugo Barra egy kérdezz-felek formába megjelent Google+ bejegyzésben bő egy hete még arról értekezett, hogy a Xiaomi szerveri kizárólag nyilvános adatokat kérnek le időről időre a MIUI-től. És személyes adatokat kizárólag az iCloudhoz hasonló Mi Cloudba kerülhetnek, oda meg kizárólag a felhasználó tudtával és beleegyezésével.
Ezzel szemben az F-Secure...
A finnek nem bíztak semmit a véletlenre. Vásároltak egy készüléket, konkrétan egy Xiaomi Redmi 1S-t. Kivették a dobozból, és az alapbeállításokat meghagyva, módosítás nélkül beüzemelték. A készülék alapból engedélyezi a cloudszolgáltatáshoz történő kapcsolódást.
Majd a következőket tették: 1. belehelyezték a SIM kártyát. 2. Csatlakoztatták Wi-Fi hotspothoz. 3. Engedélyezték a GPS helymeghatározó szolgáltatást. 4. Felvittek egy kapcsolatot a kontaklistába. 5. Küldtek és fogadtak egy SMS-t és egy MMS-t. 6. Indítottak és fogadtak egy hívást.
És természetesen figyeltek.
A kutatók azt látták, hogy a telefon híváskor és hívásfogadáskor elküldi az operátor nevét az api.account.xiaomi.com szerevernek. Utána következett a telefon IMEI azonosítója ( International Mobile Station Equipment Identity), majd a telefonszáma, melyek ugyanazon a Xiaomi-szerveren landoltak. Majd kiderült, hogy a kapcsolatok telefonszáma is továbbítódik ugyanoda, sőt az sms-ekrőúl is mindenféle részletek jutnak el a céghez.
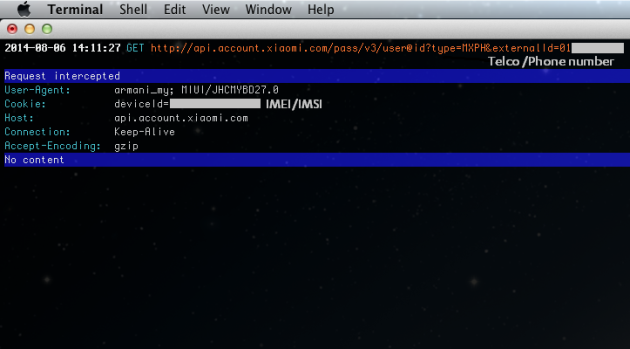
Jól olvasható a szerver címe api.account.xiaomi.com
A következő körben a kutatók bejelentkeztek a Mi Cloudba, és megismételték a fenti hat lépést. Ekkor a telefon az IMSI (International Mobile Subscriber Identity) azonosítóval örvendeztette meg a Xiaomi szerverét, és ismét leküldte a telefonszámot is.
Aki vádaskodik, nincs tisztában a felhőszolgáltatásokkal
Ha nem is írta le így, nagyjából ezzel a mondattal lehet összefoglalni Hugo Barra érveit. Mint írja, a Xiaomi elkötelezett a magánélet védelme mellett, és megtesz mindent, hogy internetes szolgáltatásai megfeleljenek az adatvédelmi előírásoknak. Ugyanakkor továbbra is állította, hogy nem töltöttek fel a telefonjaikról semmiféle személyes adatot a felhasználók tudta nélkül.
Ám hogy mégis csak történt amolyan "jogosulatlan adatfelhasználásféleség", mi sem bizonyítja jobban, mint hogy a cég legújabb frissítése pont azt szünteti meg, hogy a készülék alapértelmezésben kapcsolódjon végre kiadott egy frissítést, ami például módosít az automatikus cloudkapcsolatot biztosító alapértelmezett beállításon.
Mielőtt azonban valaki örömtáncot járna, hogy ő nem vett Xiaomi-telefont, jó ha tisztában van azzal, hogy minden telefon egy potenciális nyomkövető – figyelmeztet Sean Sullivan, az F-Secure kutatója. Azaz minden telefon képes arra, hogy adatokat vagy metaadatokat gyűjtsön használójáról, amiből szinte bármi kideríthető az illetőről.
A tétlenség ára, avagy a legacy rejtett költségei
A legtöbb vállalat a modernizáció költségeit számolja. A valódi üzleti kockázat azonban gyakran nem a változtatás ára, hanem annak elhalasztása.
Forradalom az IT-ban – forradalom az IT-biztonságban
A generatív mesterséges intelligencia, AI-alapú automatizálás, az agentic AI alapjaiban rajzolta át a vállalatoknál az IT és az üzlet kapcsolatát – és ezzel együtt az IT-biztonsággal kapcsolatos elvárásokat és feladatokat.
a melléklet támogatója a CLICO

Projektek O-gyűrűje. Mit tanulhat egy projektvezető a Challenger tragédiájából?