

A Center for Strategic and International Studies (CSIS) frissen közzétett jelentése szerint a kiberbűnözés évente legkevesebb 375 milliárd dolláros veszteséget okoz világszerte, ami akár az 575 milliárdot is elérheti – ez a középértékkel számolva a globális GDP fél százaléka, vagy a magyar nemzeti össztermék több mint négyszerese. A washingtoni székhelyű think-tank a laza becslést a rendelkezésre álló adatok hiányosságával magyarázza, kiemelve: maga a kiberbűnözés is egy elég rugalmasan meghatározható fogalom, amely a közvetlen és közvetett károk mellett pénzben ki nem fejezhető hatásokat is gyakorol az innovációra, a nemzetbiztonságra vagy a vállalati és nemzeti versenyképességre.
Jó sok nullával számolnak
A McAfee által szponzorált tanulmány megállapítja, hogy a kiberbűnözés egyelőre nyerésben van, mert a magas várható haszon jelenleg alacsony kockázattal és ugyancsak alacsony munkatényezővel párosul. Emellett igen kevés ország tesz erőfeszítéseket annak érdekében, hogy számszerűsítse a biztonsági incidensek negatív hatásait (erre jószerivel csak a fejlett világban van példa), ráadásul ezek a statisztikák sem mérhetők egymáshoz. Van például olyan forrás, amely az Európai Unióban évi 16 milliárd dollárra teszi a kiberbűnözésből származtatható károkat, mások pedig ezer milliárdos nagyságrendről beszélnek – világos, hogy ebben az esetben bármilyen összehasonlítás értelmetlenné válik.
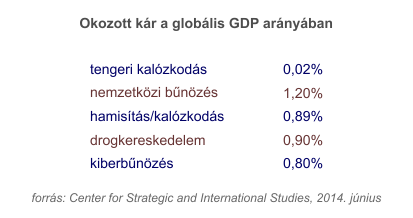
Sajnos az értelmetlen kalkulációk ebből a biztonsági jelentésből sem maradhattak ki. Az EU-nál maradva megtudjuk belőle, hogy az uniós export egymillió eurónként 16,7 munkahelyet jelent a kontinensen, így a CSIS számításai szerint évi 150 ezer európai munkahelyet veszélyeztethet a kiberbűnözés, figyelembe véve az IP-intenzív feladatok eltérő nemzeti sajátosságait is. Ugyanilyen véleményes, amikor a kiberbűnözést mint az innováció kerékkötőjét azonosítják, amely csökkenti a várható megtérülést fejlesztők és a befektetők oldalán – innen már tényleg csak egy lépés, hogy elkezdjünk beszélgetni az illegális letöltésekből eredő tartalomipari veszteségekről. Nem jobban ellenőrizhető, de hihetőbb adat, hogy a kiberbűnözés profitásl a 2-3 ezer milliárd dolláros internetes gazdaság 15-20 százalékából.
Biztos, hogy egyre többe kerül
Azt mindenesetre könnyű belátni, hogy a digitális biztonsági incidensek esetében a költségek jóval meghaladhatják az egyes bűncselekmények során okozott közvetlen károkat, figyelembe véve a helyreállításra vagy éppen a megelőzésre fordított összegeket is. Ahogy a CSIS friss tanulmány is felhívja rá a figyelmet, itt nem statikus problémáról van szó, mivel egyre több üzleti tevékenység költözik az online térbe, és egyre több gép vagy eszköz kommunikál egymással emberi beavatkozás nélkül, plusz a szellemi tulajdonhoz való (illegális) hozzáférés a korábbinál nagyobb mértékben befolyásolja az egyes országok lehetőségeit.
A dokumentum szerint Brazília a kiberbűnözők egyik legfontosabb "tesztpályája", amely nem csak a világ hetedik legnagyobb gazdasága, de lakosságának közel fele ma már aktív internethasználó. A vonatkozó szabályozást ezzel párhuzamosan igen elmaradottnak tartja a dél-amerikai országban, amely még a WIPO szerzői jogi szerződéshez sem csatlakozott. A CSIS anyagából egyébként kiderül, hogy a GDP körülbelül 2 százaléka jelenti azt a határt, ameddig egy-egy állam tolerálja a kiberbűnözés okozta károkat. A fejlődő gazdaságok esetében így mindenképpen a költségek további növekedésére kell számítani; a CSIS csak a fejlett országokban tartja elképzelhetőnek, hogy a költségek GDP-arányosan ugyanazon a szinten maradnak.
A biztonsági szoftverek is jól mennek
A Gartner hétfőn kiadott elemzése alapján a biztonsági szoftverek piaca is szépen növekszik, bár a közel 5 százalékos tavalyi bővülés a piackutató szerint elmaradt a várakozásoktól. Most is a négy legnagyobb szállító adta a 20 milliárd dolláros forgalom 39 százalékát, de az újdonságnak számít, hogy a Symantec, a McAfee és a Trend Micro közé egy sokkal szélesebb portfólióval rendelkező gyártó is beférkőzött az IBM személyében. A bevételek 83 százaléka Észak-Amerikából, Nyugat-Európából és Ázsia fejlett országaiból, illetve az óceániai régióból folyt be, bár ezek a területek mind 4,1 százalékos, átlag alatti éves növekedést produkáltak, szemben például a fejlődő ázsiai piacok 12,8 százalékával.
Ahogy arról az év elején mi is beszámoltunk, sokan azért számítanak a kiberbiztonságba áramló tőke további gyarapodására, mert a támadások száma mellett a problémák súlyossága és a velük kapcsolatos tudatosság is növekszik. A CSIS év eleji előrejelzése szerint a tavalyi 65 milliárd dollárból 2017-re 93 milliárd lesz, bár az a szervezet júniusi anyagából is kiderül, hogy a kiberbűnözés az idén is többször ekkora kárt okoz.
A tétlenség ára, avagy a legacy rejtett költségei
A legtöbb vállalat a modernizáció költségeit számolja. A valódi üzleti kockázat azonban gyakran nem a változtatás ára, hanem annak elhalasztása.
Forradalom az IT-ban – forradalom az IT-biztonságban
A generatív mesterséges intelligencia, AI-alapú automatizálás, az agentic AI alapjaiban rajzolta át a vállalatoknál az IT és az üzlet kapcsolatát – és ezzel együtt az IT-biztonsággal kapcsolatos elvárásokat és feladatokat.
a melléklet támogatója a CLICO

Projektek O-gyűrűje. Mit tanulhat egy projektvezető a Challenger tragédiájából?