

November elején számoltunk be egy olyan trójai programról, amely kifejezetten az SAP alkalmazásait állítja célkeresztbe. A károkozót felfedező orosz Doctor Web kutatói az SAP alkalmazások biztonságával foglalkozó ERPScan szakértői közös vizsgálatuk megállapították, hogy a trójai a vállalati hálózatokban SAP-klienseket térképez fel, és azokról informálja a vírusterjesztőket. Ez egyelőre a telepített SAP alkalmazások ellenőrzését jelenti, ami azonban a kutatók szerint megágyaz a jövőbeni támadásoknak támadásoknak.
Távoli hozzáférés az SAP-rendszerekhez
Most úgy tűnik, hogy a szakemberek jóslata beigazolódott, és a kártevő valóban csak a kezdetét jelentette egy meglehetősen aggasztó jelenségnek. A Microsoft munkatársai ugyanis fényt derítettek rá, hogy az általuk Gamker.A névre keresztelt kód többre is képes, mint azt korábban sejteni lehetett: a károkozó korántsem csak az SAP-rendszerek feltérképezésére alkalmas, hanem olyan információkat is ki tud szivárogtatni, amelyek révén a támadók hozzáférést szerezhetnek az adott vállalatirányítási rendszerhez.
A Gamker az adatlopást egy billentyűzetfigyelésre alkalmas összetevővel valósítja meg, miközben rendszeresen képernyőképeket készít. A billentyűleütések naplózása során keletkező állomány a következőképpen fest:
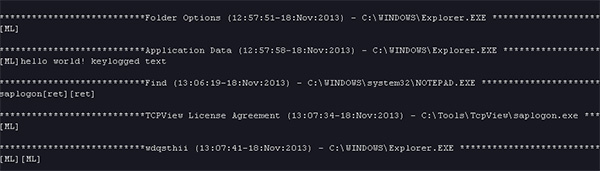
forrás: Microsoft
A képernyőképek pedig az alábbiak szerint gyűlnek az %APPDATA%\[véletlenszerű karakterek]\scrs\ nevű mappába:
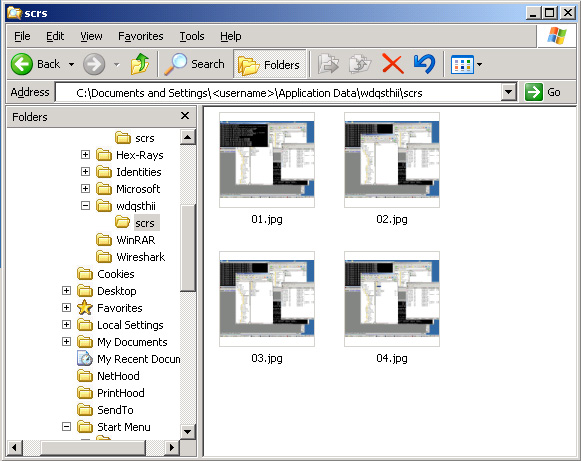
forrás: Microsoft
A Microsoft Malware Protection Center kutatója, Geoff McDonald szerint a Gamker különös figyelmet fordít az SAP-hez tartozó egyik összetevő, az saplogon.exe megfigyelésére, és elsősorban a parancsnak átadott paraméterekre kíváncsi. Ebből még nem feltétlenül jutna kellő mennyiségű információhoz, azonban a képernyőképek lementésével, valamint a billentyűleütések naplózásával már a szerverekre és a hitelesítő adatokra vonatkozóan is minden rendelkezésére áll. Itt meg kell jegyezni, hogy a károkozó nem kizárólag az saplogon.exe-re figyel, hanem például a TrueCrypt, a BestCrypt és az OpenVPN alkalmazások is felkeltik az érdeklődését.
A Microsoft megerősítette azokat a korábbi értesüléseket, amelyek szerint a Gamker megörökölte a Carberp nevű, Oroszországban készült banki trójai program egyes komponenseit, miután a Carberp forráskódja idén kiszivárgott az internetre. Ezzel a Gamker képessé vált távoli hozzáférések biztosítására, amit egy VNC-alapú összetevő révén valósít meg. Így a támadók egy fertőzött kliensen keresztül távolról is hozzáférést szerezhetnek az SAP-rendszerhez, nyilván azon jogosultságok függvényében, melyek az eltulajdonított bejelentkezési adatok birtokában rendelkezésükre állnak.
Így lehet védekezni a Gamkerrel szemben
A biztonsági szakemberek az SAP-t sújtó károkozások ellen a többszintű védelem kialakítását javasolják. Ennek részét kell képezniük a naprakészen tartott, korszerű technológiákkal működő vírusvédelmi alkalmazásoknak, valamint azoknak az IDS/IPS rendszereknek, amelyek képesek a hálózati adatforgalom mélyreható vizsgálatával kiszűrni a botnetek vezérlőszervereihez való csatlakozási kísérleteket és a távoli (például VNC-alapú) hozzáféréseket.
Emellett fontos szerepet kell kapnia a jogosultságok kezelésének: a felhasználóknak csak a munkájukhoz feltétlenül szükséges jogosultságokkal szabad rendelkezniük, amivel a támadási felületek mérete jelentősen csökkenthető. Nem utolsó sorban pedig a felhasználók biztonságtudatossági képzése is elengedhetetlen a kifinomult, célzott támadások felismerése érdekében.
(A cikk a Biztonságportálon megjelent írás szerkesztett változata.)
A tétlenség ára, avagy a legacy rejtett költségei
A legtöbb vállalat a modernizáció költségeit számolja. A valódi üzleti kockázat azonban gyakran nem a változtatás ára, hanem annak elhalasztása.
Forradalom az IT-ban – forradalom az IT-biztonságban
A generatív mesterséges intelligencia, AI-alapú automatizálás, az agentic AI alapjaiban rajzolta át a vállalatoknál az IT és az üzlet kapcsolatát – és ezzel együtt az IT-biztonsággal kapcsolatos elvárásokat és feladatokat.
a melléklet támogatója a CLICO

Projektek O-gyűrűje. Mit tanulhat egy projektvezető a Challenger tragédiájából?