

Tegnap nyilvánosságra hozta a Magyar Nemzeti Bank (MNB) a pénzügyi intézmények, biztosítók, viszontbiztosítók, befektetési vállalkozások és árutőzsdei szolgáltatók informatikai rendszereinek auditálására jogosult szervezetek listáját. Mint azt sokan már az ezt szabályzó kormányrendelet megjelenésekor is jósolták, a lista meglehetősen rövid: mindössze a Hunguard szerepel rajta. A céget szeptember 19-én vették jegyzékbe.
Az, hogy ez mekkora üzlet lehet a Hunguardnak, meglehetősen nehéz megbecsülni – mondta megkeresésünkre egy, a piacot jól ismerő szakértő. Már csak azért is nehéz becslésekbe bocsátkozni, mivel a monopolhelyzet alaposan átírhatja a szokásos árakat: az auditor, tekintve, hogy nincs versenytársa, teljesen szabadon árazhatja szolgáltatását.
Nem számítottak a szakmai aggályok
Mint azt tavaly a Népszabadság megírta, a szakmai szervezetek, köztük az IVSZ is azt kifogásolta, hogy a tervezet által meghatározott szabályrendszer nem áll összhangban az információbiztonsági szakma nemzetközi szabványaival, és nem is segíti az ilyen szolgáltatások minőségének javulását.
Az MNB-be olvasztott felügyelet (volt PSZÁF) is véleményezte a tervezetet, de szempontjait végül nem vették figyelembe.
Így a rendeletet szinte az eredeti formájában fogadták el, és az idén július 1-jén a Magyar Közlönyben történt megjelentetéssel hatályba is lépett. A Magyar Nemzetnek augusztusban egy nemzetközi könyvvizsgáló cég munkatársa név nélkül azt nyilatkozta, hogy a kormányrendelet kritériumai a kisebb cégeknek teljesíthetetlen, a nemzetközi könyvvizsgáló társaságoknak pedig vállalhatatlan.
Cégre szabott rendelet
A legtöbb kritikus szerint a rendelet lényegében cégre lett szabva.
Előírja többek között, hogy a tanúsítást végző cégnek legalább tíz teljes munkaidőben foglalkoztatott munkavállalóval kell rendelkeznie, tagjai (részvényesei) és munkavállalói közül legalább ötnek rendelkeznie kell személyi biztonsági tanúsítvánnyal – ez az úgynevezett C típusú nemzetbiztonsági átvilágítást igazoló dokumentum. Előírás továbbá, hogy a tanúsító szervezetnek legyen legalább 100 millió forintos határig terjedő szakmai felelősségbiztosítása. Ezek már az IVSZ tavalyi kritikáiban is szerepelnek mint szakmailag indokolatlan és/vagy értelmezhetetlen kritériumok.
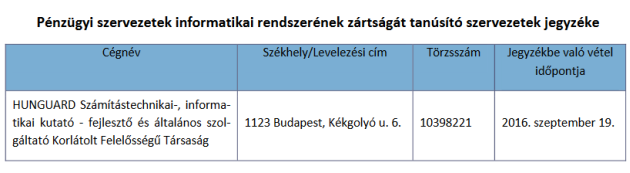
Az MNB listája a tanúsító szervezetekről
A nemzetközi szereplőknek leginkább az a kritérium fáj, amely előírja, hogy mind az auditot végző szakembereket, mind a vállalat telephelyét nemzetbiztonsági átvilágításnak kell alávetni. Ezzel ugyanis a cég hitelessége csorbulna a nemzetközi ügyfelei előtt.
Emellett szükség van egy okiratra, amely igazolja, hogy a tanúsító szervezet az elmúlt 5 évből legalább négyben akkreditált tanúsító szervezet volt, és előírnak legalább három referenciát is.
Az IVSZ tételes kritikája szerint szinte nincs olyan pontja a kritériumrendszernek, amely szakmailag indokolható lenne. Nehezen értelmezhető a két szakirányú felsőfokú végzettségre vonatkozó előírás. A piac ismeretének hiányára utal a tíz teljes munkaidős foglalkoztatott előírása.
Javasolták azt is, hogy vegyék ki a rendeletből a nemzetbiztonsági tanúsítványra vonatkozó előírást. Indoklásuk szerint ugyanis az auditor nem kezel minősített (azaz nemzetbiztonsági okokból titkosított) adatokat, legfeljebb üzleti, biztosítási és banktitkokhoz férhet hozzá.
Az IVSZ szerint a tervezet sok más pontja minimum pongyola, de néhol minden szakmaiságot nélkülöz. Az egyéb követelmények azonban így is alkalmasak voltak arra, hogy egy cég megfeleljen az elfogadott rendeletnek.
Fotó: hunguard.hu
A tétlenség ára, avagy a legacy rejtett költségei
A legtöbb vállalat a modernizáció költségeit számolja. A valódi üzleti kockázat azonban gyakran nem a változtatás ára, hanem annak elhalasztása.
Forradalom az IT-ban – forradalom az IT-biztonságban
A generatív mesterséges intelligencia, AI-alapú automatizálás, az agentic AI alapjaiban rajzolta át a vállalatoknál az IT és az üzlet kapcsolatát – és ezzel együtt az IT-biztonsággal kapcsolatos elvárásokat és feladatokat.
a melléklet támogatója a CLICO

Projektek O-gyűrűje. Mit tanulhat egy projektvezető a Challenger tragédiájából?