

Hosszú út vezetett idáig, de megérte: a Google az elmúlt évtizedben komoly energiákat mozgósított a web biztonságosabbá tételéért. Ahogy a Microsoft a Windows XP megjelenése után pár évvel, úgy a keresőóriás is rádöbbent, mekkora felelőssége és érdekérvényesítő képessége van ezen a téren.
Nem ma kezdték
Ennek az erőfeszítésnek egyik fontos célpontja a HTTPS protokoll elterjesztése. A projekt 2010-ben indult, amikor a Google-t is sújtó támadások annyira felkavarták az érintett cégek biztonsági szakembereinek mindennapjait, akik úgy határoztak, hogy további lépéseket tesznek annak érdekében, hogy saját rendszereik valamint a felhasználóik is nagyobb biztonságban lehessenek. A Google a szigorításokat a levelezőszolgáltatásán kezdte, és bejelentette, hogy az intézkedéssorozatának egyik lépéseként ezentúl alapértelmezésként HTTPS kapcsolaton keresztül teszi lehetővé a Gmail elérését.
2014-ben aztán a vállalat kiterjesztette a titkosított protokoll előtérbe helyezését keresőoldalára is. Több hónapnyi teszt után vált nyilvánossá, hogy a HTTPS protokollt támogató weboldalak előnyt élveznek a keresőalgoritmusban. Azt azonban hangsúlyozta, hogy az algoritmus nagyon sok tényezőt figyel, mindenekelőtt a releváns tartalmakat részesíti előnyben. Maga a titkosított kapcsolat kevesebb mint egy százaléknyi súllyal szerepel a találatok rangsorolásában.
Mindez nem volt elég, idén szeptemberben bejelentette az amerikai vállalat, hogy a Google Chrome hamarosan figyelmeztetésekkel fogja bombázni használóit abban az esetben, ha nem biztonságos weboldalon adják meg jelszavaikat vagy hitelkártya-adataikat.
Jönnek az eredmények
Három weboldalból, amit a keresőóriás böngészőjével látogatnak meg, kettőt már HTTPS-en keresztül keresnek fel, közölte a Google. Adrienne Porter és Emily Schechter, a vállalat két biztonsági szakértője szerint az asztali rendszereken használt Chrome-ok többségében már a biztonságosabb protokollt alkalmazó site-okkal találkoznak. „A betöltött oldalak több mint fele és az összes eltöltött idő kétharmada HTTPS segítségével zajlik, és a trend további erősödését várjuk” - nyilatkozták.
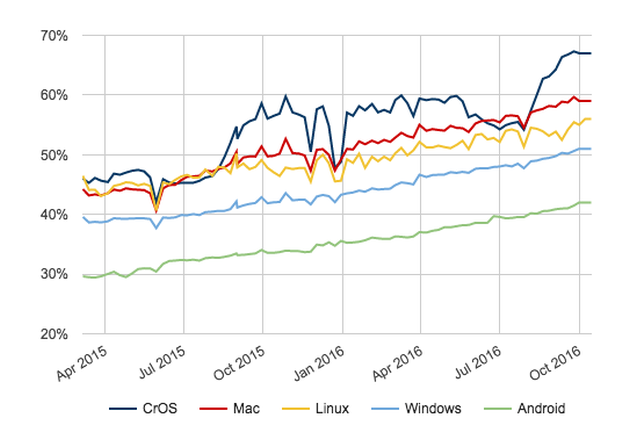
Az ingyenes SSL-tanúsítványszolgáltatások – például a Let’s Encrypt, a Cloudflare vagy az Amazon által nyújtottak – az egyre növekvő igényekkel karöltve fokozzák a protokoll befogadásának tempóját. Segíti a jelenséget az is, hogy a Google szolgáltatásait – DoubleClick, AdWords, AdSense – nem érintik a néha nehézkesen végbe menő SSL migrációk.
Komoly mérföldkő lesz 2017 októbere: az amerikai keresővállalat Certificate Transparency kezdeményezésének keretei között a Google Chrome ettől kezdve megbízhatatlanként jelöli majd a HTTP-t használó site-okat. A tájékoztató információ szerint utóbbiak nem megbízható tanúsítványokat alkalmaznak és így jelszóhalász támadások vagy malware fertőzések otthonául szolgálhatnak.
Mi a gond a HTTP-vel?
Egy website webszerveren tárolt tartalmának elérését az úgynevezett Hypertext Transfer Protocol (HTTP) technológia biztosítja, melyet még Sir Tim Berners-Lee alkotott meg 1990-ben. Titkosított kommunikációra viszont ennek biztonságos változatát, a HTTPS-t kell(ene) használni. Ahhoz, hogy utóbbi használata felé mozdítsák a website-ok fejlesztőit, a Google azt tervezi, hogy idővel minden, csak HTTP-t alkalmazó site esetében figyelmeztetni fogja az internetezőket.
„Jelenleg a Chrome semleges módon jelöli a HTTP-kapcsolatokat. Ez ugyanakkor nem jelzi megfelelően a HTTP-kapcsolatokkal szemben meglevő biztonsági aggályokat.” – nyilatkozta korábban a Chrome biztonsági csapatának egyik tagja, Emily Schechter – „Amikor a felhasználó betölt egy weboldalt HTTP-n keresztül, egy rosszindulatú támadó a hálózaton keresztül meg tudja tekinteni azt, és kellő akarat és tudás esetén akár meg is változtathatja, még mielőtt az a felhasználó monitorán megjelenne.”
A tétlenség ára, avagy a legacy rejtett költségei
A legtöbb vállalat a modernizáció költségeit számolja. A valódi üzleti kockázat azonban gyakran nem a változtatás ára, hanem annak elhalasztása.
Forradalom az IT-ban – forradalom az IT-biztonságban
A generatív mesterséges intelligencia, AI-alapú automatizálás, az agentic AI alapjaiban rajzolta át a vállalatoknál az IT és az üzlet kapcsolatát – és ezzel együtt az IT-biztonsággal kapcsolatos elvárásokat és feladatokat.
a melléklet támogatója a CLICO

Projektek O-gyűrűje. Mit tanulhat egy projektvezető a Challenger tragédiájából?