

Gondolta volna, hogy már egy URL böngészőbe történő begépelésével is veszélybe kerülhet? Van ugyanis egy régóta ismert biztonsági probléma, amely erre épül: az úgynevezett typosquatting. A csalók ilyenkor egyszerűen azt próbálják meg kihasználni, hogy egy webcímet könnyű elgépelni, ráadásul ez nap mint nap milliószámra el is követjük a világon.
A csalók olyan domaineket regisztrálnak be, amelyek az ismert cégek által használt domainektől csak 1-2 karakterben különböznek. Így ha a felhasználó elgépeli a webcímet, akkor fennáll annak az eshetősége, hogy egy teljesen más weblap jelenik meg a böngészőjében, mint amit valójában meg szeretett volna nézni. És itt léphetnek működésbe a csalók.
Pofonegyszerű módszer komoly veszélyekkel
A High-Tech Bridge kutatói az készítettek egy felmérést arról, hogy a biztonsági cégek domainjei milyen módon esnek áldozatául a typosquattingra épülő csalásoknak. Ehhez a cég ImmuniWeb szolgáltatását használták: a szolgáltatásból kinyert információk alapján feltérképezték a gyanús webcímeket, majd azokat kategorizálták. Összesen 946 domaint elemeztek, amelyek között akadtak olyanok, amik első ránézésre könnyedén összekeverhetők legális domain nevekkel, mert például a bennük szereplő "t" karaktert "l"-re cserélték. Előfordultak olyan domainek is, amelyek a szavak kiejtését vették alapul, például kasperski.com. Emellett pedig elgépelési hibákra kiélezett nevek is szép számmal akadtak, például ilyen volt a dymantec.com.
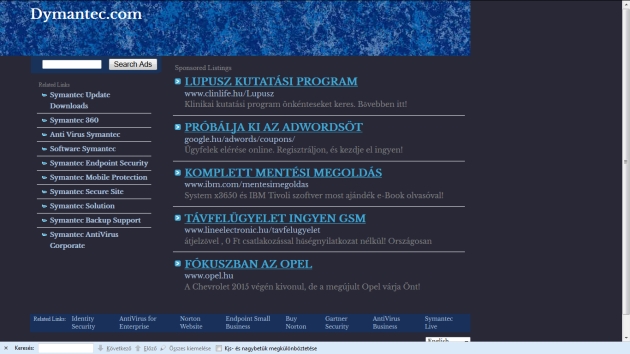
Symantec – Dymantec: csak egy karakter különbség
A feltérképezett domainek egy részét (368 darabot) alaposan megvizsgálva kiderült, hogy azok 42,5 százaléka kifejezetten csalásokat hivatott elősegíteni. Ezeknek az oldalaknak a többsége illegális termékeket népszerűsített. A vizsgált domainek 27,7 százalékát maguk a biztonsági cégek jegyeztettek be, hogy megelőzzék a typosquattingra épülő visszaéléseket. A vizsgált domainek 18,9 százalékát azért foglalta le valaki, hogy a használati jogok eladásából szerezzen pénzt, azaz itt főleg márkaneveket, védjegyeket próbáltak elhappolni. És végül minden tizedik (10,6 százalék) domaint legális célokkal (hasonló márkanevek, cégnevek miatt) és jogosan regisztráltak, de az elnevezések mégis megtévesztőek voltak.
A jogi út olykor nagyon lassú
A felmérésben vizsgált legtöbb problémás domainhez tartozó weboldal az USA-ban működik, de népszerű Ausztrália, Svájc, Németország és az Egyesült Királyság is. Noha a hatóságok – különösen a fejlett országokban – igyekeznek fellépni a csalásokat segítő domainnevek ellen, ezek az eljárások rendszerint nagyon elhúzódnak. A felmérés szerint a kiberbűnözők által regisztráltatott domainnevek átlagosan 1181 napig, azaz több mint három évig érhetők el, vagyis ennyi ideig szolgálják a csalók céljait.
Marsel Nizamutdinov, a High-Tech Bridge kutatási igazgatója szerint a felmérés eredményei világosan mutatják, hogy a kiberbűnözők egy percig sem hezitálnak azon, hogy megragadják a lehetőségeket, és az ismert domainekkel visszaéljenek. Ilyen módon többféleképpen is pénzhez juthatnak. Vagy profit reményében újra eladják a domaint a védjegyek jogos tulajdonosainak, vagy reklámokat terjesztenek, illetve pornográf és gyógyszereket árusító weboldalakra vezetik a felhasználókat. A legrosszabb esetben pedig megfertőzik a számítógépeket az elgépelt webcímek alapján megjelenő weboldalaikon keresztül.
Ilia Kolochenko, a vállalat elnök-vezérigazgatója mindehhez annyit fűzött hozzá, hogy sok ország jogi szempontból még mindig nem mondható felkészültnek az ilyen típusú cselekmények kezelésére, és a megfelelő joggyakorlatok sem alakultak ki. "A hatóságoknak, ügynökségeknek nincs elég szakembere, költségkerete és tapasztalata az ilyen digitális bűncselekmények felgöngyölítéséhez. Ezért az egyetlen járható utat a magánszektor, a kormányzat és a hatóságok összefogása jelentheti, amivel meg lehetne előzni vagy legalább minimalizálni az illegális tevékenységeket" – mondta a szakember.
A typosquattingra épülő visszaélésekre tulajdonképpen minden szervezetnek fel kellene készülnie, ahogy a netezőknek is.
(A cikk a Biztonságportálon megjelent írás szerkesztett változata.)
A tétlenség ára, avagy a legacy rejtett költségei
A legtöbb vállalat a modernizáció költségeit számolja. A valódi üzleti kockázat azonban gyakran nem a változtatás ára, hanem annak elhalasztása.
Forradalom az IT-ban – forradalom az IT-biztonságban
A generatív mesterséges intelligencia, AI-alapú automatizálás, az agentic AI alapjaiban rajzolta át a vállalatoknál az IT és az üzlet kapcsolatát – és ezzel együtt az IT-biztonsággal kapcsolatos elvárásokat és feladatokat.
a melléklet támogatója a CLICO

Projektek O-gyűrűje. Mit tanulhat egy projektvezető a Challenger tragédiájából?