

Szombaton a The New York Times közölte a Kaspersky Lab információira hivatkozva, hogy mintegy harminc ország száz bankja esett áldozatul minden idők legnagyobb hackertámadásának. 300 millió dollár tűnt el. Ez azonban csak óvatos becslés, mert a Financial Times szerint a károk akár az 1 milliárdot is elérhetik.
Nemcsak az összeg nagysága újdonság
Úgy tűnik, minden eddiginél összetettebb támadásnak estek áldozatul a pénzintézetek. Ezért is történhetett meg az, hogy a hackerek tevékenysége közel másfél évig marad észrevétlen.
A támadást egy olyan banki malware-rel hajtották végre, amely hosszú ideig nem csinált semmi mást, mint feltérképezte az ügyfelek bankolási szokásait. A rosszindulatú programokat amerikai, európai, japán és orosz pénzintézetek rendszerébe is bejuttatták – hogy melyekbe, azt egyelőre még nem közölte sem a Kaspersky, sem az érintett bankok. Bár a támadásról az amerikai kormányzatot és az FBI-t is értesítették, az illetékesek szerint idő kell ahhoz, hogy értékelni tudják a problémát, és pontosan felbecsülhessék a veszteségeket.
A Kaspersky bostoni irodájának vezetője, Christopher Doggett minden idők legkifinomultabb támadásának nevezte az akciót. Elsősorban amiatt, mert ilyen sokáig titokban tudták tartani. A támadás annyiban szokásosan indult, hogy fertőzött emailekben juttatták el a malware-t a banki rendszerekbe. Ha az alkalmazott a megtévesztő – például egy kollégájától kapott – levélre kattintott, azzal letöltötte a károkozót. Az azonban hosszú ideig nem csinált mást, csupán feltérképezte a banki rendszert. Olyan alkalmazottak keresett, akiknek hozzáférésük volt a készpénzfolyamatokhoz, például az ATM-ek rendszeréhez.
Ezeknek az alkalmazottaknak a gépére olyan távoli hozzáférést lehetővé tevő eszközt (remote access tool) telepítettek, amellyel az alkalmazottak képernyőjét le tudták lopni, hogy rögzítsék az azon zajló folyamatokat. Az volt a cél, hogy a lehető legpontosabb lemásolják a hétköznapi banki tevékenységeket, és úgy lopjanak el pénzeket, mintha normál banki tranzakciók zajlanának.
Ezeknek az információknak az ismeretében indítottak átutalásokat, illetve távolról utasítottak olyan ATM-eket adott időben készpénz kiadására, melyeknél a hackerek képviselője várta a pénzt.
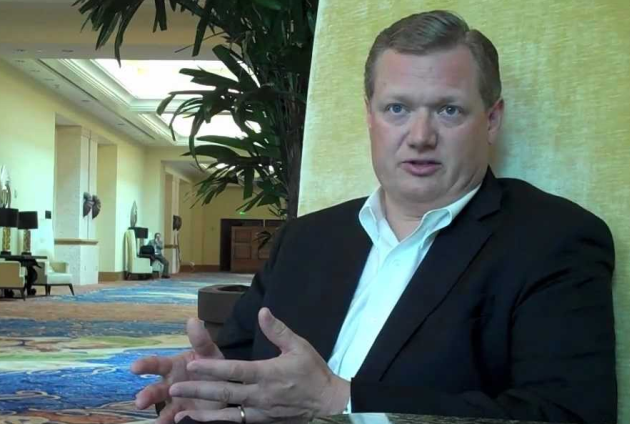
Christopher B. Doggett: kiber "Bonnie és Clyde"-ok kopasztották meg a banki ügyfeleket
A hackerek emellett manipulálták is a számlákat. Azt használták ki, hogy egyes bankok csak bizonyos időközönként, például 10 óránként ellenőrzik a számlákat. Így a bűnözők a köztes időben gyakorlatilag úgy tudták manipulálni a számlaegyenleget, hogy az senkinek nem tűnt fel. Ez idő alatt a manipuláció nyomait is sikerült eltüntetni.
Rendkívül hatékony volt a módszer
A Kaspersky Lab közleménye szerint rendkívül hatékonyan dolgoztak a bűnözők. A cégnek volt olyan ügyfele, amelytől csak ATM tranzakciókkal sikerült több mint 7 millió dollárt lenyúlni. Egy másik Kaspersky-ügyféltől a könyvelési rendszerén keresztül 10 milliót nyúltak le.
A bűnözők néhány alkalommal még a SWIFT (Society for Worldwide Interbank Financial Telecommunication – Nemzetközi Bankközi Pénzügyi Telekommunikációs Társaság) információs rendszerét is felhasználták.
Doggett az amerikai lapnak amolyan kiber "Bonnie és Clyde"-nak nevezte a bűnözőket, akik villámgyorsan feltűnnek, megragadják a zsákmányt, és azonnal el is tűnnek.
A tétlenség ára, avagy a legacy rejtett költségei
A legtöbb vállalat a modernizáció költségeit számolja. A valódi üzleti kockázat azonban gyakran nem a változtatás ára, hanem annak elhalasztása.
Forradalom az IT-ban – forradalom az IT-biztonságban
A generatív mesterséges intelligencia, AI-alapú automatizálás, az agentic AI alapjaiban rajzolta át a vállalatoknál az IT és az üzlet kapcsolatát – és ezzel együtt az IT-biztonsággal kapcsolatos elvárásokat és feladatokat.
a melléklet támogatója a CLICO

Projektek O-gyűrűje. Mit tanulhat egy projektvezető a Challenger tragédiájából?