

A TalkTechToMe blog hétfői bejegyzésében közölt statisztikát az elmúlt évben felfedezett sérülékenységekről, amelyet az amerikai kormányzat biztonsági adatbázisa, a National Vulnerability Database alapján állított össze. A tavalyi listán szereplő 4.794 biztonsági rés 94 százaléka szoftveres jellegű, ami ötéves rekordot, átlagosan 13 új tételt jelent naponta. Ezek harmadát sorolták a legmagasabb, kritikus veszélyességű osztályba, ami ugyancsak kiemelkedik az elmúlt esztendők folymatosan csökkenő arányszámai közül.
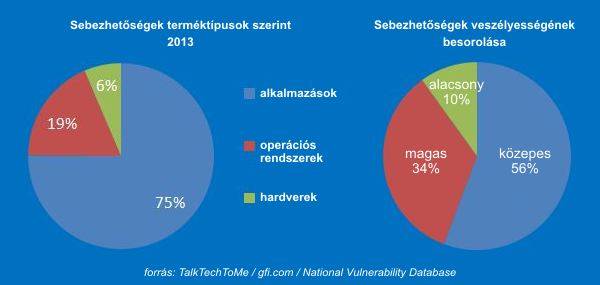
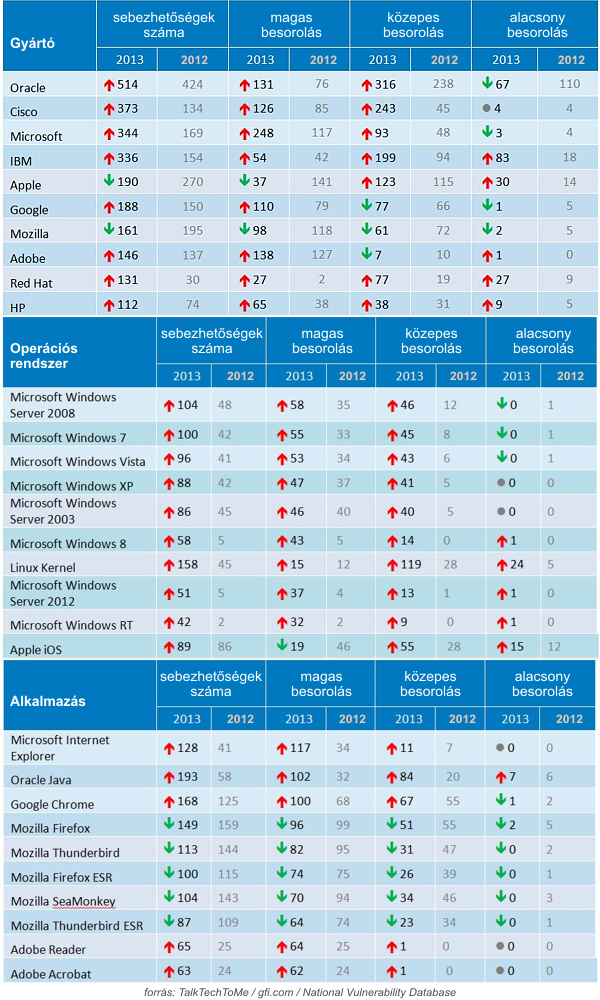
A sérülékenységek összesen 760 különböző vállalathoz kapcsolódnak, közülük azonban az első tíz gyártó felelős a hibák 50 százalékáért. A mezőnyt az elmúlt évekhez hasonlóan az Oracle vezeti, köszönhetően elsősorban a Java platformnak, amely egymagában is több mint 100 darab, jelentős részben nulladik napi kritikus sérülékenységet termelt. Az egyes operációs rendszerek és alkalmazások listájának élén a Microsoft termékei, pontosabban a szerver- és kliens-Windowsok, illetve az Internet Explorer böngészők találhatók.
Nem viccből érkeznek a frissítések
Néhány részletet mi is táblázatba szedtük, amelyek legfontosabb következtetései nagyjából így foglalhatók össze a végfelhasználók számára: legfontosabb az operációs rendszer és a webböngésző frissítéseinek azonnali telepítése, míg a Java és az ingyenes Adobe termékek (Flash Player, Reader, Shockwave Player stb.) ugyancsak kiemelt figyelmet érdemelnek. Bár ez utóbbiak egyelőre nehezen megkerülhetők egy általános célú PC-n, a magunk részéről azt sem tartjuk megvalósíthatatlannak, hogy teljesen eltekintsünk a használatuktól.
A táblázatok értelmezéséhez fontos tudni, hogy sorrend nem kizárólag a darabszámon alapul, mivel azt a sérülékenységek természete alapján is súlyozzák – egy súlyos hiba például többet nyom a latba, mint egy maréknyi alacsony besorolású sebezhetőség.
A tétlenség ára, avagy a legacy rejtett költségei
A legtöbb vállalat a modernizáció költségeit számolja. A valódi üzleti kockázat azonban gyakran nem a változtatás ára, hanem annak elhalasztása.
Forradalom az IT-ban – forradalom az IT-biztonságban
A generatív mesterséges intelligencia, AI-alapú automatizálás, az agentic AI alapjaiban rajzolta át a vállalatoknál az IT és az üzlet kapcsolatát – és ezzel együtt az IT-biztonsággal kapcsolatos elvárásokat és feladatokat.
a melléklet támogatója a CLICO

Projektek O-gyűrűje. Mit tanulhat egy projektvezető a Challenger tragédiájából?