
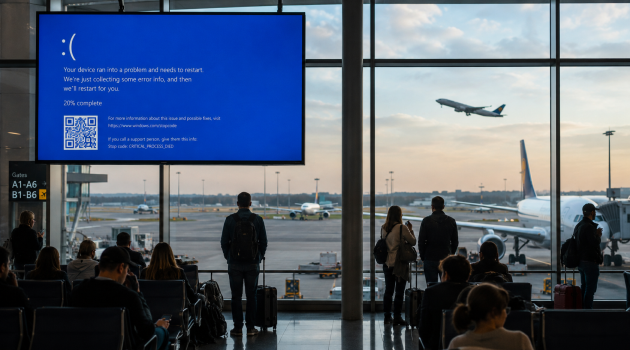
A CrowdStrike egyik hibás szoftverfrissítése 2024. július 19-én milliószámra tette működésképtelenné a Windows-rendszereket világszerte. Az incidens néhány óra alatt megmutatta, hogy a digitális gazdaságban egyetlen technológiai hiba képes ugyanazt a hatást kiváltani, mint egy jól szervezett kibertámadás. A szervezetek működése bénult meg, az üzletmenet megszakadt, a helyreállítás sok esetben napokig tartott.
A történet legfontosabb része azonban inkább arról szólt, hogy mely vállalatok tudtak gyorsan reagálni, és melyek bénultak meg teljesen. Az érintettek közti különbséget nem a telepített biztonsági termékek száma jelentette, hanem a szervezeti felkészültség.
Hasonló tanulsága lehet az elmúlt évek több nagy horderejű incidensének is. A Change Healthcare elleni zsarolóvírus-támadás hónapokra zavarta meg az amerikai egészségügyi elszámolási rendszereket. A CDK Global elleni támadás miatt több mint tizenötezer autókereskedés működése akadozott. A Marks & Spencer 2025-ben olyan kibertámadást szenvedett el, amely hetekre visszavetette online értékesítését, és jelentős üzleti veszteséget okozott.
Közös ezekben az esetekben, hogy egyik érintett szervezet sem tekinthető felkészületlennek. Korszerű technológiákat használtak, jelentős összegeket fordítottak kiberbiztonságra, és megfeleltek az iparági elvárásoknak. Óhatatlanul felmerül tehát a kérdés: mit jelent felkészültnek lenni?
A megfelelőség könnyen hamis biztonságérzetet teremthet
Az elmúlt két évben a vállalati kiberbiztonságot nagyrészt a NIS2 és más szabályozások körüli felkészülés határozta meg. Az első tapasztalatok nyomán ugyanakkor ismét fellángolt a vita arról, hogy a megfelelőség önmagában mennyiben járul hozzá a tényleges kiberrezilienciához. Az az EU Kiberbiztonsági Ügynöksége, az ENISA szakértői szintén arra figyelmeztetnek, hogy a kizárólag megfelelőségközpontú megközelítés könnyen auditvezérelt működéshez vezethet, ahol a szabályzatok és folyamatok csak papíron léteznek, miközben a szervezet valódi ellenálló képessége nem fejlődik érdemben.
Emellett egyre nagyobb hangsúlyt kapott a digitális támadási felület feltérképezése, amelynek jelentőségéről korábban már írtunk.
A megfelelőségi oldalról is hasonló a helyzet. Auditok, szabályzatok, kötelező kontrollok és megfelelőségi jelentések készülnek, amelyek valóban fontos elemei a vállalati biztonságnak. Ugyanakkor önmagukban nem bizonyítják, hogy egy szervezet egy valódi incidens során is képes lesz megfelelően működni.
A megfelelőségi projektek természetesen hoznak kézzelfogható eredményeket: új technológiák jelennek meg, elkészülnek a szabályzatok, kialakulnak a folyamatok... Csakhogy egy audit sikeres teljesítése és egy kibertámadás sikeres kezelése két teljesen különböző dolog. A megfelelőség azt bizonyítja, hogy a szükséges elemek rendelkezésre állnak. Egy incidens során viszont az derül ki, hogy ezek az elemek együtt is működnek-e.
Megvannak az eszközök, léteznek a folyamatok
A legtöbb szervezet a technológiai szinten érzi magát biztonságban. Modern tűzfalak, EDR-megoldások, SIEM-platformok, MFA, sérülékenység-kezelő rendszerek és felhőbiztonsági szolgáltatások működnek a háttérben. Ezek ma már a vállalati infrastruktúra alapvető részei.
Ettől azonban még nem biztos, hogy a szervezet képes megfelelően reagálni egy incidensre. Egy SIEM riasztást küld, egy EDR izolál egy végpontot, az MFA megakadályozhat egy jogosulatlan bejelentkezést. A döntéseket viszont továbbra is emberek hozzák meg.
A technológia tehát önmagában nem sokat ér, szükség van a megfelelő használatára. Ez utóbbi érdekében készülnek a különböző szabályzatok: incidenskezelési playbookok, üzletmenet-folytonossági tervek, helyreállítási eljárások, felelősségi mátrixok... A legtöbb audit ezeket a szabályzatokat ellenőrzi. A "papír", azaz a dokumentáció megléte azonban nem egyenlő a működőképességgel. Hiába kifogástalan szövegezésű és szerkezetű egy incidenskezelési terv, ha egyetlen érintett munkatárs sem találkozott vele. A katasztrófához elég egy elavult telefonszám, egy beszállító, amely hétvégén nem érhető el, vagy ha a kijelölt döntéshozó éppen szabadságon van.
A valódi különbség ebben mutatkozik meg a felkészült és felkészületlen szervezetek között. Képes-e az IT-csapat percek alatt leválasztani egy fertőzött hálózati szegmenst? Tudják-e a vezetők, milyen sorrendben kell meghozni az üzleti döntéseket? Van-e alternatív kommunikációs csatorna arra az esetre, ha a levelezés és a csevegőrendszer is használhatatlanná válik? És még sorolhatnánk.
Az incidensek utólagos elemzései rendre megmutatják: a valódi reizilienciánál a technológiával egyenértékű a döntéshozatal, a kommunikáció és a szervezeti koordináció. Az incidensek okozta károk nagyobb része gyakran nem a támadás sikerességére, hanem például a helyreállítás elhúzódására, a rossz üzleti döntésekre vezethető vissza. És ha nem egyértelmű, hogy kinek kell döntenie, kinek kell vállalnia a felelősséget, ki és hogyan kommunikálhat, annak akár beláthatatlan következményei is lehetnek.
Folyamatosan bizonyítani a felkészültséget
A legérettebb szervezetek nem feltételezik, hogy jól működnek, hanem rendszeresen ellenőrzik. Újra és újra végigjátsszák a folyamataikat, a döntési mechanizmusaikat. A restore teszteken nem azt vizsgálják, elkészültek-e a biztonsági mentések, hanem azt, hogy ténylegesen mennyi idő alatt állítható helyre egy kritikus üzleti rendszer. A felsővezetés számára kiberválság-szimulációkat szerveznek és így tovább.
A gyakorlatok szerepe, hogy feltárja a gyenge pontokat. Hiszen lehet, hogy a mentés visszaállítható, de kell hozzá fél nap, mert bár a folyamat pontosan dokumentált, azt senki sem sem tudja, hogy mi lenne az első lépés. Vagy: a szabályzat rögzíti ugyan, hogy kinek kell döntenie a termelés leállításáról, hogy meg lehessen akadályozni például egy ransomware fertőzés továbbterjedését, csak épp az érintett nem tud róla.
Természetesen továbbra is fontos mutató, hogy hány védett végpont van egy rendszerben, hány ismert sérülékenység van kijavítva stb. A vezetők számára azonban mindig az a kérdés, hogy egy incidens esetén a szervezet képes lesz-e folytatni az üzleti működését. Erre pedig önmagában sem egy audit, sem egy megfelelőségi jelentés, sem egy új biztonsági termék nem adhat kielégítő választ. Kizárólag a rendszeresen tesztelt, bizonyított szervezeti felkészültség nyújthat valós védelmet.
A felkészültségnek azonban van egy további kritériuma: csak tudjuk megvédeni, aminek a létezéséről tudunk. A vállalatok többségénél azonban működik kisebb-nagyobb árnyék informatika (shadow IT), azaz olyan rendszerek, szolgáltatások, felhős erőforrások, beszállítói hozzáférések stb., amelyek kívül esnek a biztonsági csapat látókörén. Ezek jelentik a modern vállalati környezet egyik legnagyobb kockázatát.
Sorozatunk következő részében azt vizsgáljuk meg, hogyan alakul ki ez a „láthatatlan” támadási felület, és miért vált a folyamatos monitorozás és a korai észlelés a kiberbiztonság egyik legfontosabb pillérévé.
Ez a cikk független szerkesztőségi tartalom, mely a One Solutions támogatásával készült. Részletek »
A tétlenség ára, avagy a legacy rejtett költségei
A legtöbb vállalat a modernizáció költségeit számolja. A valódi üzleti kockázat azonban gyakran nem a változtatás ára, hanem annak elhalasztása.
Forradalom az IT-ban – forradalom az IT-biztonságban
A generatív mesterséges intelligencia, AI-alapú automatizálás, az agentic AI alapjaiban rajzolta át a vállalatoknál az IT és az üzlet kapcsolatát – és ezzel együtt az IT-biztonsággal kapcsolatos elvárásokat és feladatokat.
a melléklet támogatója a CLICO

Projektek O-gyűrűje. Mit tanulhat egy projektvezető a Challenger tragédiájából?