

A potenciális ügyfelek megtalálásának egyik lehetséges módja, hogy a cégek a weboldalaikon gyűjtenek leadeket, azaz úgy tesznek közzé értékes információkat online felületeiken, hogy cserébe adatokat kérnek be az információk letöltőitől: nevet, beosztást, e-mail címet stb. De az is egyre általánosabb, hogy az ügyfelek egy e-mail szerű úrlap kitöltésével léphetnek kapcsolatba a céggel, kérhetnek árajánlatot, segítséget stb. Az ügyfélnek ilyenkor is meg kell adni egy e-mail címet, melyen a cég munkatársai felvehetik vele a kapcsolatot.
Ezek az űrlapok biztonsági szempontból neuralgikus pontnak számítanak. Az űrlapok mögött ugyanis rendszerint adatbázisok vannak, melyeken keresztül adott esetben támadásokra is mód nyílhat. Nagyon sok olyan hackertrükk létezik, amikkel űrlapokon keresztül lehet kompromittálni weboldalakat. A Black Cell IT Security hívta fel a figyelmet a mostanság egyre gyakrabban felbukkanó úgynevezett E-mail Header Injection technikára.
Visszaélés az űrlapból generált e-mailen keresztül
Amikor egy kapcsolatfelvételre szolgáló webes űrlap bekéri a felhasználó e-mail címét, valamint az üzenetet, akkor generál egy olyan elektronikus levelet, amiben a feladó a felhasználó által megadott e-mail cím lesz, az üzenet pedig a szövegtörzsbe kerül. Az efféle kérések vagy jelzések fogadója hard-kódolt, azaz minden erről a felületről küldött megkeresés ugyanarra az e-mail címre érkezik meg. Az E-mail Header Injection támadásnál az illetéktelen behatoló megkeresi a honlap, illetve az űrlap gyenge pontját, és további e-mail headert illeszt be az üzenetbe az internetes felületen keresztül. Ezt a technikát leggyakrabban a spammerek alkalmazzák, akik további címzetteket helyeznek az üzenet fejlécébe, és így használják fel a weboldalt levélszemét küldésére.
Ha pedig a domain feketelistára kerül, az a direkt marketing tevékenységet jó időre megbéníthatja, akár hírlevelek, és egyéb, a teljes ügyfélkört érintő levelek kiküldését is jó időre akadályozhatja.
Ellenőrizd rendszeresen a honlapodat!
Az ilyen típusú támadások megelőzéséhez nagyon fontos, hogy a bemeneti adatok alapos ellenőrzése megvalósuljon. Ugyanakkor rendszeresen sebezhetőségi teszteket is kell végezni, amihez ma már hatékony, azaz automatizált és webes sérülékenységvizsgáló eszközök vannak.
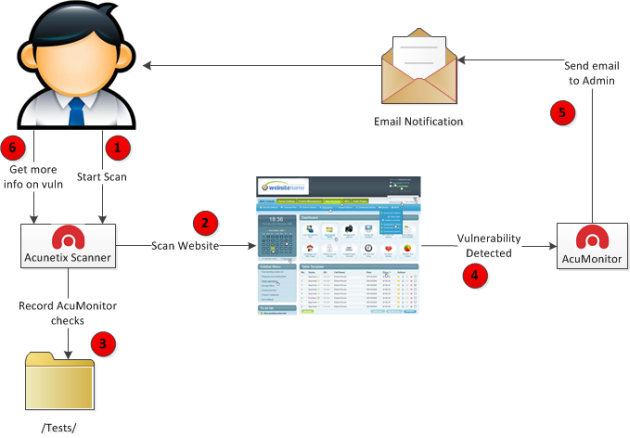
Az Acunetix rendszerének működése
(Forrás: Acunetix)
Az ellenőrzés egyik jó eszköze az Acunetix WVS (Web Vulnerabilty Scanner) nevű eszközének v9-es kiadása. A WVS az internetes űrlapokat (form) szkenneli, majd e-mail küldésére utasítja a webes alkalmazást egy egyedi, VVS (Vulnerability Verification Service) által hosztolt és monitorozott címre. Az ellenőrzés során Email Header Injection támadásokat indít, amiket egyidejűleg azonosít, illetve eltárol azon a számítógépen, ahová telepítve lett.
Azok a webes felületek – formok, alkalmazások –, amik sebezhetőnek bizonyulnak a támadás során, üzenetet küldenek a VVS-nek. A VVS ezt felhasználva azonosítja a regisztrált Acunetix WVS telepítést, és automatikusan értesítést küld a problémáról a tulajdonosnak. Az ilyenkor generálódó e-mail tartalmazza az egyedi azonosítóval ellátott Email Header Injection kérést, aminek segítségével pontosan behatárolható a sérülékeny honlap, illetve a problémás webes mező.
És ha az azonosítás megvan, akkor már csak a javítást kell elvégezni.
Rugalmas árazás kkv-nak a nagyvállalatoknak
Az Acunetix rugalmas csomagokat alakított ki, így kisebb vállalatok már akár 1000 euróért is hozzájuthatnak a termék egy örökös licencéhez. Ezzel csak egy weboldal ellenőrízhető. A folyamatos frissítésért és a támogatásért évi 295 eurót kér a cég. A nagyvállalatoknak szánt Enterprise változathoz többféle konstrukcióban is hozzá lehet jutni. A korlátlan számú weboldalhoz használható x10 változat ára például 7495 euró, de ez egyeidejúleg 10 vizsgálatot lehet futtatni. Ehhez a támogatás 1600 euró. A nyagvállalati csomagokat előfizetéses formában is kínálja a cég – természetesen jóval olcsóbban. Van próbaverzió is, amit regisztráció ellenében lehet letölteni. Ez 14 napig teljes funkcionalitást biztosít, de a vizsgálat eredményét nem lehet elmenteni, és ütemezett vizsgálatokat sem lehet indítani.
(A cikk a Biztonságportálon megjelent írás szerkesztett változata:)
A tétlenség ára, avagy a legacy rejtett költségei
A legtöbb vállalat a modernizáció költségeit számolja. A valódi üzleti kockázat azonban gyakran nem a változtatás ára, hanem annak elhalasztása.
Forradalom az IT-ban – forradalom az IT-biztonságban
A generatív mesterséges intelligencia, AI-alapú automatizálás, az agentic AI alapjaiban rajzolta át a vállalatoknál az IT és az üzlet kapcsolatát – és ezzel együtt az IT-biztonsággal kapcsolatos elvárásokat és feladatokat.
a melléklet támogatója a CLICO

Projektek O-gyűrűje. Mit tanulhat egy projektvezető a Challenger tragédiájából?