

Tetszik vagy sem, a folyamatos veszélyeztetettség állapotát éljük ma az online világban, szervezett bűnbandák igyekeznek megszerezni digitális javainkat, és nem válogatnak az eszközökben. Pontosabban egyre kifinomultabb módszerekkel próbálják meg eltulajdonítani pénzünket, adatainkat, identitásunkat.
A támadók nem alszanak
A folyamatos biztonsági kihívások ellenére van olyan stratégia, ami képes hatékony és megbízható védelmet nyújtani. Ehhez azonban figyelmet kell fordítani a megelőzésre, a védelmi rendszereket fel kell vértezni a biztonsági intelligencia képességével, a technológiai fejlődést követni, vívmányait pedig alkalmazni kell.
Egy dinamikus, integrált rendszerre van szükség, amely képes a fejlett támadások kibontakozásának megakadályozására, valamint meggátolja az adatvesztést és az ebből eredő presztízsveszteséget. Ezeknek a követelményeknek tökéletesen megfelel az Inter-Computer-Informatika Zrt. által is kínált IBM Threat Protection, mely élvezi az IBM kiemelt fejlesztési, termékkompatibilitási támogatását és széleskörű iparági együttműködési képességeit.
Megelőző védelem a végpontokon és a hálózaton
Napjaink fejlett fenyegetéseivel szemben tehát nem elegendő a hagyományos IT-biztonsági megoldások alkalmazása, szükség van hatékonyabb, a hangsúlyt a megelőzésre helyező rendszerekre. Ezt a célt szolgálja az IBM Threat Protection BigFix funkciója, mellyel valós időben nyomon követhetők a fizikai és virtuális végpontok, legyenek azok akár asztali PC-k, akár internetre csatlakozó mobil eszközök; és folyamatosan kikényszeríthető az elvárt biztonsági szintnek való megfelelőség.
Ha mégis bekövetkezik egy támadás, az IBM megoldása átfogó védelmet nyújt. A végpontokon a Trusteer Apex Malware Protection megakadályozza a digitális kártevők telepítését, külvilággal történő kommunikációját és a jelszavak kiszivárgását. A hálózaton pedig az IBM Security Network Protection XGS feladata a még nem ismert fenyegetések viselkedésalapon való felismerése és ellehetetlenítése, a botnetes kommunikáció és a kártevők telepítésének megakadályozása.
A hazánkban az IBM Premier Business Partnere, az Inter-Computer-Informatika Zrt. révén elérhető IBM Threat Protection egy tipikus támadás öt lépcsőjének bármelyikében hatékonyan gátolja a fenyegetés kibontakozását. A behatolás során az XGS megakadályozza a sebezhető böngészők távoli elérését, az Apex pedig felcsatlakozás esetén teszi lehetetlenné a malware telepítését. Ha mégis eljut a harmadik, kiterjedési fázisába a támadás, az XGS feladata a belső rendszerek szkennelésének megakadályozása.
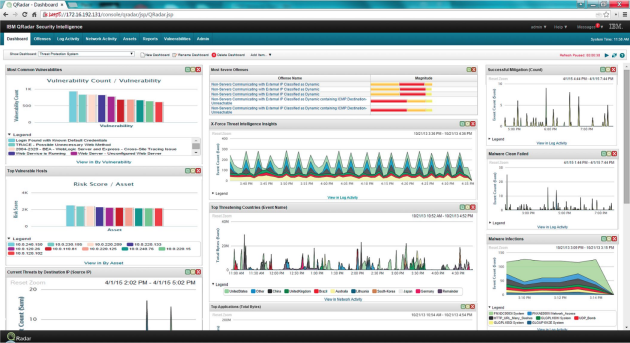
Mindeközben az IBM biztonsági intelligenciája értesítést kap és kiértékeli az eseményeket. A QRadar ezen felül aktív szerepet vállal az adatgyűjtés és -szivárgás állapotában is. Észleli a kritikus szerverekre történő bejelentkezési és adatbázis-aktivitási anomáliákat, illetve felismeri az illetéktelen irányba áramló adattranszfert, valamint gondoskodik a megfelelő karanténszabály létrehozásáról.
Mindennek nyoma marad
A folyamat során a támadó tevékenységét a QRadar Incident Forensics funkciója rögzíti, lehetővé téve a biztonsági incidensek intuitív vizsgálatát. A korábban órákig, szélsőséges esetben napokig tartó folyamat így pár percre csökkenthető, miközben összegyűlnek a kritikus adatokat eltulajdonító vagy elérhetetlenné tevő támadók elleni bizonyítékok. Az Incident Forensics emellett segít feltárni a támadások sikerének alapvető okait, ellehetetlenítve a jövőbeni hasonló próbálkozásokat.
A biztonsági események megértése, felmérése gyakran kihívást jelent a vállalatok limitált büdzsével működő, korlátozott szaktudással rendelkező informatikai részlegének. A tapasztalatok emellett azt mutatják, hogy nem létezik Szent Grál, azaz egyetlen olyan rendszer, ami teljes mértékben képes megvédeni az informatikai rendszereket a fejlett támadások jelentette fenyegetésektől.
Kielégítő megoldást csupán a felhasználók folyamatos, tudatos internet használatról szóló oktatása és a több komponensből álló, szorosan integrált rendszerek adhatnak. Ehhez kínál segítséget a vállalatok számára az Inter-Computer-Informatika Zrt., a támadások teljes életciklusát lekövető IBM Threat Protection átfogó védelme révén.
A tétlenség ára, avagy a legacy rejtett költségei
A legtöbb vállalat a modernizáció költségeit számolja. A valódi üzleti kockázat azonban gyakran nem a változtatás ára, hanem annak elhalasztása.
Forradalom az IT-ban – forradalom az IT-biztonságban
A generatív mesterséges intelligencia, AI-alapú automatizálás, az agentic AI alapjaiban rajzolta át a vállalatoknál az IT és az üzlet kapcsolatát – és ezzel együtt az IT-biztonsággal kapcsolatos elvárásokat és feladatokat.
a melléklet támogatója a CLICO

Projektek O-gyűrűje. Mit tanulhat egy projektvezető a Challenger tragédiájából?