
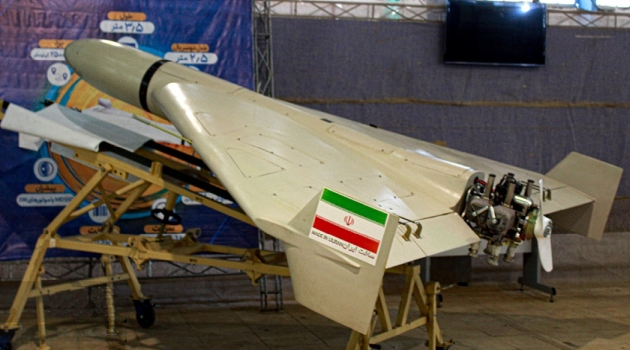
Néhány hónapnyi viszonylagos nyugalom után a napokban újabb támadás érte az Amazon Web Services (AWS) Egyesült Arab Emírségekben és Bahreinben található adatközpontjait. A támadás egyrészt közvetlen károkat okozott nemcsak a vállalatnak, de az adataikat ott tároló, folyamataikat ott futtató ügyfeleknek is, másrészt ismételten rávilágít arra, milyen sérülékenyek ezek a létesítmények, melyekre különféle állami intézmények, a kereskedelmi- és magánszféra, valamint akár a katonaság is támaszkodik.
Volt, nincs
Az AWS oldalán megjelent tájékoztatás nem részletezi, pontosan milyen mértékű kárt szenvedtek el a technológiai óriás Egyesült Arab Emírségekben és Bahreinben található adatközpontjai. Az iráni dróncsapás súlyosságáról viszont árulkodik, hogy a cég "nem tudta helyreállítani a hozzáférést a helyi adatközpontokban tárolt erőforrásokhoz és adatokhoz".
Ez praktikusan azt jelenti, hogy az ügyfelek keresztet vethetnek azokra az állományokra, amelyek kizárólag a Bahrein régióban (me-south-1), vagy az Egyesült Arab Emírségek három rendelkezésre állási zónájának egyikében (mec1-az2) voltak tárolva. A helyreállítás pedig azért lehetetlen, mert a cég szerint a kár "meghaladta azt a szintet, amelyre regionális és több rendelkezésre állási zónás szolgáltatásainkat terveztük”.
A történet nem előzmény nélküli. Irán az amerikai hadsereg február végén megindított hadjáratára válaszul már márciusban célba vette az Amazon közel-keleti létesítményeit. Akkor mindez szerkezeti károkat, áramkimaradást, illetve a tűzoltás következményeként vízkárt okozott az Egyesült Arab Emírségekben és Bahreinben lévő adatközpontokban. Nem sokkal később, április folyamán újabb drónhullám érkezett, ami jelentős szolgáltatási zavarokat eredményezett a térségben.
Az AWS a regionális kockázatok miatt már a tavaszi támadások kapcsán felhívta ügyfelei figyelmét, hogy lehetőség szerint helyezzék át adataikat más felhős régiókba, illetve azt is szorgalmazták, hogy távoli mentések formájában gondoskodjanak saját hatáskörben is a redundanciáról.
Azok, akik ezek egyikét sem tették meg, most digitális bottal üthetik az adataik nyomát.
Tovagyűrűző hatások
A szerverközpontokat ért friss támadások ismételten felhívták a figyelmet arra, hogy fegyveres konfliktusok esetében számolni kell azzal, hogy ezeket a létesítményeket katonai célpontnak minősítik, és ennek megfelelően nemcsak hekkerakciók, de akár kinetikus csapások is érhetik. Mindez különösen érzékeny kérdés abban az időszakban, amikor mindenki igyekszik a világ pénzét is MI-vel kapcsolatos beruházásokra költeni.
Az iráni hadsereg például már a konfliktus elején olyan nyílt fenyegetésnek szánt propagandavideókat terjesztett, amelyeken a Stargate (az OpenAI, a SoftBank, az Oracle és az emírségekbeli MGX tavaly év elején bejelentett, 500 milliárd dolláros közös vállalkozásának) az Egyesült Arab Emírségekben található adatközponti létesítményeit mutatják műholdképeken, kiemelve azokat az elemeket, amelyek az általánosan használt online térképszolgáltatásokon, például a Google Térképen, el vannak rejtve.
A legutóbbi támadások után közvetlenül az Egyesült Arab Emírségek tisztviselői pedig már arról beszéltek, hogy felül fogják vizsgálni a mesterséges intelligencia adatközpontokra vonatkozó terveiket.
(Fotó: Wikipedia / Fars Media Corporation, CC BY 4.0)
A tétlenség ára, avagy a legacy rejtett költségei
A legtöbb vállalat a modernizáció költségeit számolja. A valódi üzleti kockázat azonban gyakran nem a változtatás ára, hanem annak elhalasztása.
Forradalom az IT-ban – forradalom az IT-biztonságban
A generatív mesterséges intelligencia, AI-alapú automatizálás, az agentic AI alapjaiban rajzolta át a vállalatoknál az IT és az üzlet kapcsolatát – és ezzel együtt az IT-biztonsággal kapcsolatos elvárásokat és feladatokat.
a melléklet támogatója a CLICO

Projektek O-gyűrűje. Mit tanulhat egy projektvezető a Challenger tragédiájából?