

Képzeljük el a következő helyzetet: játékbeli karakterünket egy népszerű klán egyik tagja közelíti meg, és nehezen megszerezhető, ritka tárgyakat, segítőt stb. ígér. Noha ezekkel nem rendelkezik, egy olyan kóddal viszont igen, aminek begépeltetésével árthat a játékosnak. A /run RemoveExtraSpaces=RunScript csevegőablakba beírásával lehet elérni lefutását; a parancs ezzel megváltoztatja a WoW kezelőfelületét.
Elszabadulnak a démonok
A /run paranccsal tulajdonképpen az utána következő szöveget fordítják Lua scriptre. A RemoveExtraSpaces olyan beépített funkció, amivel el lehet távolítani a szükségtelen szóközök a szövegből. A RunScript funkció pedig a /run paranccsal analóg hatással van.
A RemoveExtraSpaces minden új csevegőüzenetben meghívásra kerül, amit a játékos kap. A fenti paranccsal elérhető, hogy minden új csevegőüzenet Lua kódként kerüljön értelmezésre. Innen pedig már sejthető, mi lesz a következmény: a parancs aktiválását követően további kódsorokat fognak üzenni a pórul járt játékosnak, azaz távolról iránytani tudják az áldozat kezelőfelületét. Ez gyakorlatilag a trójai programok hatásával analóg viselkedés.
Miután tehát a játékos hátsó ajtót nyitott rendszerén, a támadó a következő üzenetet küldi (ennek egy részét biztonsági okokból kitakartuk):
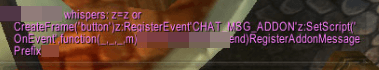
Lefutását követően az üzenetek nem lesznek láthatók az áldozat számára – így kerülve el, hogy gyanút fogjon a játékos. A csevegőfunkció újraaktiválását egy WoW addon révén éri el a támadó.
Következmények
Mihelyst a támadó teljes hozzáférést kap, ellenőrizheti az áldozat játékbeli karakterének virtuális elhelyezkedését, hogy megközelíthesse a virtuális térben. Ezt követően a játékosok közötti kereskedési funkcióval kikényszerítheti, hogy az áldozat felajánlja tárgyait, aranyát – gyakorlatilag virtuálisan kirabolva a mohó áldozatot.
Szerencsére lehet védekezni a támadás ellen. Először is, semmilyen, kódnak látszó sort nem szabad lefuttatni, ígérjen bármilyen előnyt is. Másrészt alaposan meg kell figyelni, ki is az, aki üzen – a fenti példában egy ismert klán egyik játékosának látszott a támadó, de jobban megvizsgálva nem is volt annak tagja, csupán másolta az eredeti klán nevét (a kisbetű/nagybetű közötti különbséget kihasználva). Végül résen kell lenni külső felektől származó add-onok letöltésével is: csak megbízható és népszerű weboldalakban szabad megbízni.
A végső megoldásnak természetesen a fejlesztőtől kell érkeznie: a Blizzard felelős azért, hogy ne lehessen kódot futtatni csevegőablakban. Az első lépést egyébként már meg is tették; a script bevitele után, de még lefutása előtt megjelenik az alábbi figyelmeztető üzenet, melyben egyedi kódsor futtatására hívja fel a játékos figyelmét.
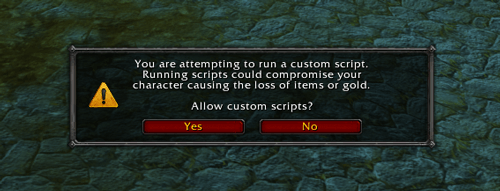
Amennyiben pozitív választ ad az érintett, többé nem jelenik meg ez a figyelmeztetés. Ettől még meg lehet változtatni, igaz, ehhez manuális beavatkozásra van szükség a World of Warcraft\WTF\Account\<ACCOUNTNAME>\ mappában található config-cache.wtf állományban kell törölni a következő sort:
SET AllowDangerousScripts "1"
A tétlenség ára, avagy a legacy rejtett költségei
A legtöbb vállalat a modernizáció költségeit számolja. A valódi üzleti kockázat azonban gyakran nem a változtatás ára, hanem annak elhalasztása.
Forradalom az IT-ban – forradalom az IT-biztonságban
A generatív mesterséges intelligencia, AI-alapú automatizálás, az agentic AI alapjaiban rajzolta át a vállalatoknál az IT és az üzlet kapcsolatát – és ezzel együtt az IT-biztonsággal kapcsolatos elvárásokat és feladatokat.
a melléklet támogatója a CLICO

Projektek O-gyűrűje. Mit tanulhat egy projektvezető a Challenger tragédiájából?