

Kézenfekvőnek tűnik webszervereken keresztül ellopni a felhasználók adatait. Korábban főleg az Apache volt a célpont, ami érthető is, hiszen óriási volt a piaci részesedése volt. Most azonban célkeresztbe került a Microsoft szoftvere, az IIS (Internet Information Services) is, ami szintén érthető, hiszen nagyon jön fel a piacon.
A Netcraft egy idén augusztusban közzétett felméréséből az derült ki, hogy az Apache piaci részesedése 47 százalék alá csökkent, ráadásul úgy, hogy egy hónap alatt zuhant több mint 5 százalékot. Az IIS ugyanezen időszak alatt viszont több mint 3 százalékot erősödött, így részesedése nyár végén megközelített a 23 százalékot. Az egymillió legforgalmasabb oldalt vizsgálva pesrsze kicsit más a helyzet: ott egy azázalékot meghaladó piacvesztése mellett is az Apache még mindig 57 százalékkal vezetett, a Microsoft pedig csak a harmadik az nginx mögött 13 százalékot valamivel meghaladó részesedéssel. (A Netcraft oldalán egyébként remek grafikonok mutatják a webszerver-piac alakulását közel 20 éves távlatban. Az érdeklődőknek igazi csemege.)
Károkózók egy év alatt
Tavaly ősz óta több ártalmas Apache modult is felfedeztek. Tavaly novemberben találta meg fel a CrowdStrike és a Kaspersky Lab a Snasko.A trójait, ami a webszervereken, elsősorban az Apache-on keresztül próbált nemkívánatos kódokat eljuttatni a felhasználók gépére. A trójainak ráadásul volt néhány rootkit jellegű képessége is: egyrészt megnehezítette a felismerését, másrészt folyamatosan manipulálta a webes adatforgalmat.
Nem sokkal később az ESET talált egy Chapro.A nevű programot, ami egy Apache-modul révén komoly károkat tudott előidézni.
Idén januárban egy veszélyes program is felfedeztek, amely szintén modulként került fel az Apache szerverekre, melyekhez SSH-alapú hozzáférést próbált biztosít a támadóknak. Pár hónappal később jött a szintén Apache-kompatibilis Cdorked, amiről az ESET és a Sucuri gyorsan ki is derítette, hogy hátsó kapukat létesít a kiszolgálókon.
Növekvő piaci részesedés – növekvő kitettség a támadásoknak
Persze a piac feljövőben lévő szereplője, a Microsoft IIS sem kerülhette el a sorsát. Legutóbb a Trustwave akadt rá egy olyan kártékony kódra, amely kifejezetten az IIS-alapú webszerverekre specializálódott. Ráadásul olyan technikát használt, amivel a legtöbb víruskeresőt kijátszhatta. (A felfedezése óta szerencsére sokat javult a helyzet.)
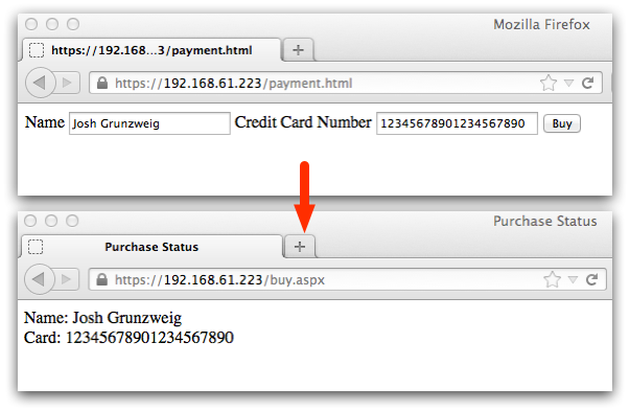
Akár hitelkártya-adatot is lehet lopni az ISN-nel (forrás: Trustwave)
Az ISN néven futó károkozó tulajdonképpen egy IIS-modul, amely beépül a webkiszolgáló alkalmazásba. Legfontosabb feladata az adatlopás, adatszivárogtatás. Ehhez naplózza a weboldalakról érkező kéréseket, amelyekhez a támadók számára távoli hozzáférést biztosít. Az ISN terjedését elvileg nehezíti, hogy elindításához emberi közreműködés is kell.
Maga a támadás a következőképpen zajlik. A támadónak először fel kell telepítenie a kiszemelt szerverre egy VBS állományt, amellyel majd maga a károkozó, azaz az ISN is telepíthető. A VBS-fájlhoz tartozik négy darab DLL is. Ezek közül a telepítést követően mindig csak egy játszik szerepet annak megfelelően, hogy a szerver 32 vagy 64 bites-e, illetve hogy az IIS 6-os vagy 7-es verziója fut-e. A támadó meghatározhatja, hogy hova kerüljön a DLL, sőt paraméterezéssel vagy egy konfigurációs fájlon keresztül azt is definiálhatja, hogy a modul mely weblapok esetében legyen aktív.
A telepítés után az ISN folyamatosan figyeli a számára kijelölt weblapok kapcsán érkező POST-kéréseket, amiket egy isn.log nevű fájlba gyűjt össze. Mivel mindent az IIS-en belül végez, ezért tulajdonképpen a HTTPS-alapú, titkosított kommunikáció sem jelent számára különösebb akadályt.
A „kém-modul” figyeli az átadott URL-paramétereket, és azoknak megfelelően bizonyos szinten távolról vezérelhetővé válik. Például egy isn_getlog paraméterrel visszaadja az isn.log fájl tartalmát, de van a logfájl törlésére és az elérési út megjelenítésére is parancs (isn_logdel, isn_logpath).
Szerencse a szerencsétlenségben, hogy az ISN jelenleg még nem terjed el széles körben. A Trustwave kutatói is egy forensic vizsgálat során figyeltek fel rá. Ennek ellenére figyelni kell a felbukkanására, mert jelentős kockázati tényezők.
(A cikk a Biztonságportálon megjelent írás szerkesztett változata.)
A tétlenség ára, avagy a legacy rejtett költségei
A legtöbb vállalat a modernizáció költségeit számolja. A valódi üzleti kockázat azonban gyakran nem a változtatás ára, hanem annak elhalasztása.
Forradalom az IT-ban – forradalom az IT-biztonságban
A generatív mesterséges intelligencia, AI-alapú automatizálás, az agentic AI alapjaiban rajzolta át a vállalatoknál az IT és az üzlet kapcsolatát – és ezzel együtt az IT-biztonsággal kapcsolatos elvárásokat és feladatokat.
a melléklet támogatója a CLICO

Projektek O-gyűrűje. Mit tanulhat egy projektvezető a Challenger tragédiájából?