

Tegnap jelentette be a Docker, hogy Docker Datacenter (DDC) néven ún. Containers as a Services (CaaS) szolgáltatást indít. A megoldás olyan, a belső IT által menedzselhető, biztonságos alkalmazáskörnyezetet biztosít, melyben a fejlesztők önkiszolgáló módon tudnak alkalmazásokat fejleszteni és telepíteni. A cég szerint a DDC-vel a vállalatoknak azt az igényt próbálják kielégíteni, hogy képesek legyenek kezelni a „dokkerizált” alkalmazásaikat a teljes életciklus alatt egy központi adminisztrációs felület segítségével. A DDC helyben (on-premise) telepítve és virtuális magánfelhőből is használható.
A cég alelnöke, Scott Johnston ezt úgy fogalmazta meg a Techcrunchnak, hogy bár a Dockert használó vállalatoknak tetszett a konténertechnológiával elérhető gyorsaság, szerettek volna minél nagyobb felügyeletet kapni a létrehozott konténerek fölött az adminisztráció és biztonság tekintetében is.
Logikus fejlődési fok
A DDC létrehozása logikus fejlődési foknak tekinthető a Docker életében. Mint a nyílt forráskódú projektek többsége, a Docker is először a fejlesztők körében vált népszerűvé. Ugyanakkor ez óhatatlanul megteremtette azt az igényt, hogy a konténeres technológiára épülő alkalmazásokat lehessen menedzselni is belülről. A DDC-ben ezt akarta egyszerre biztosítani a Docker: agilis fejlesztői környezetet, valamint egy eszközkészletet a konténeres alkalmazások teljes életciklusának menedzseléséhez.
Ez egyfajta DevOps megközelítést tükröz, hiszen a fejlesztés és az üzemeltetés összehangolását, együttműködését is jelenti. A fejlesztők a DDC-ben létrehozhatnak konténerizált összetevőket, melyeket az üzemeltetési oldal jóváhagy. Leírja szabályokban, hogy az adott elemekkel az erőforrások hogyan birkóztak meg. Így a fejlesztők önkiszolgáló módon már mint hitelesített image-eket tudják ezeket az elemet felhasználni a továbbiakban. Ezzel fel lehet gyorsítani az alkalmazásfejlesztést.
Egyszerű lesz konfigurálni és használni
A Docker szerint a DDC beállítása és használata is egyszerű lesz. A rendszerben minden olyan elem helyet kap, amellyel a Docker az utóbbi időben előrukkolt. Az alap a Docker Engine kerekedelmileg is támogatott 1.10-es verziója. Az image-ek együttműködését, biztonságát és menedzsmentjét a tavaly bejelentett Trusted Registry 1.4.3-as verziója, míg a teljes Docker környezet összehangolását (orchestration) és integrált menedzsmentjét a beágyazott Swarmot tartalmazó Universal Control Plane biztosítja, melynek nyilvános bétáját tavaly ősszel mutatták be, a végleges változat pedig a DDC-vel együtt jelent meg. A UCP már eleve azt célozta, hogy a konténertechnológiai adatközponti alkalmazását segítse.
A beágyazott Swarm ad lehetőséget a Docker enginek clousterbe szervezésére, hogy azok egyetlen virtuális Docker motorként legyenek kezelhetők.
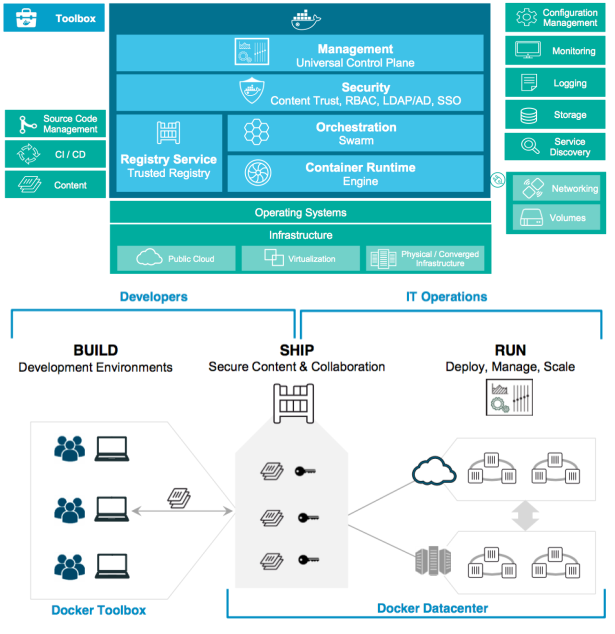
A Docker Datacenter felépítése (fent) és a CaaS modell (lent)
A Docker Datacenter árazása nem nyilvános. Két csomagban kínálják: az ún. Business Day és a Business Critical változat csak a mellé nyújtott támogatásban különbözik. A Business Day csomagra csak munkanapokon 6-tól 18 óráig, míg a nagyobb csomagnál 7×24 órás támogatást kínálnak. A Techcrunch információi szerint az ár havi 150 dollártól indul.
Mivel a DDC szorosan integrálja az egyszerűbb használhatóság miatt a különböző Docker-elemeket, ez egyesek szerint azt is jelenti, hogy a Docker változtatott a korábbi hozzáállásán, miszerint minden fontos alaktrészt adnak, de annak használata nem kötelező, a nyílt API-knak köszönhetően harmadik fél megoldásával lecserélhető. Ugyanakkor DDC-nél a Swarm lecserélését például a Google Kubernetesére külön kell kérni.
A tétlenség ára, avagy a legacy rejtett költségei
A legtöbb vállalat a modernizáció költségeit számolja. A valódi üzleti kockázat azonban gyakran nem a változtatás ára, hanem annak elhalasztása.
Forradalom az IT-ban – forradalom az IT-biztonságban
A generatív mesterséges intelligencia, AI-alapú automatizálás, az agentic AI alapjaiban rajzolta át a vállalatoknál az IT és az üzlet kapcsolatát – és ezzel együtt az IT-biztonsággal kapcsolatos elvárásokat és feladatokat.
a melléklet támogatója a CLICO

Projektek O-gyűrűje. Mit tanulhat egy projektvezető a Challenger tragédiájából?