

Az Észak-Karolinai Állami Egyetem már jó ideje folynak kutatások többek között az IBM, a Google és az amerikai hadsereg támogatásával, hogy megtalálják a mobil károkozók ellenszerét. Az első eredményeket a közelmúltban publikálták. Olyan módszert sikerült kidolgozni, ami az eddigieknél kevesebb erőforrás felhasználásával ismerni fel az androidos vírusokat. A kutatók elkészítették azt a rendszert is, amellyel az elméleti megfontolásaikat tesztelni tudták.
A PREC (Practical Root Exploit Containment) névre keresztelt technológia a C-ben íródott exploitok és ártalmas kódok detektálását segíti az Android-alapú készülékeken. Bár sok androidos alkalmazás esetében a Java a gyenge pont, azonban a tapasztalat azt mutatja, hogy a mobil kártékony kódok túlnyomó többsége C-ben készül. Sőt Helen Gu, az egyetem professzora megkockáztatta azt a kijelentést is, hogy szinte az összes androidos exploit C-ben íródik. Szerinte ennek az a magyarázata, hogy szinte lehetetlen feladat – a virtuális gépen való átjutás miatt – Java segítségével veszélyes exploitokat készíteni. Ezért is került a PREC esetében a C-alapú megközelítések a középpontba.
Karcsú és gyanakvó
A PREC az alkalmazásboltoké után épít egy második védelmi vonalat. Amikor egy alkalmazásboltba, például a Google Playre a fejlesztő feltölti az alkalmazását, akkor az alkalmazás ott átesik különféle biztonsági ellenőrzéseken. Ha ennek során ártalmas kódot találnak benne, akkor eleve nem érhetik el a felhasználók. Ami viszont biztonságosnak minősül, azt az ellenőrzés után bárki letöltheti.
Csakhogy a Google Play védelmi mechanizmusai nem tudnak kiszűrni minden káros kódokat, mert sok olyan van, ami csak a mobilokon aktivizálódik. Itt jut szóhoz a PREC, amely tulajdonképpen egy második védelmi vonalat épít ki a már biztonságosnak minősített alkalmazások köré.
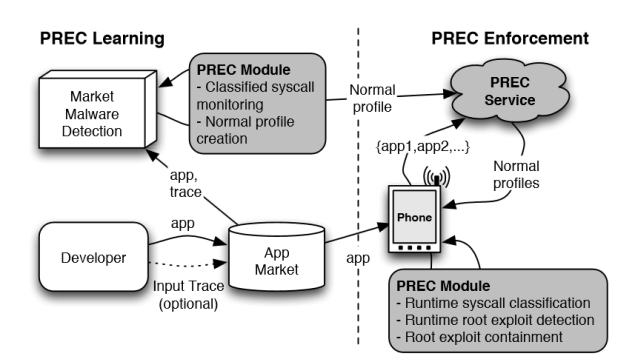
A PREC műkődési mechanizmusa
Mindenekelőtt különféle profiladatokat gyűjt azokról az alkalmazásokról, melyeket a Google rendszere tisztának ítélt, és ezeket az adatokat átadja a PREC szolgáltatásnak. A profil az adott alkalmazás karakterisztikájára, normál viselkedésére vonatkozó információkat tartalmazza. Amikor a felhasználó letölt egy alkalmazást, akkor ez a profil is letöltődik a telefonjára vagy táblagépre. A eszközön futó PREC összetevő pedig ez alapján ki tudja szűrni azt, ha az alakalmazás nem az előírt módon viselkedik. Tehát az egész rendszer alapja az anomáliafelismerés.
Laborban már kiválóan működik
Az új technológia első tesztjei biztatóak. Első körben 150 androidos alkalmazást ellenőriztek vele, melyek közül tíz tartalmazott root exploitot. A PREC mindegyiket kiszűrte, és ami legalább ilyen fontos, alig produkált téves riasztást. Az ellenőrzés mindössze 3 százalékos rendszerterhelést okozott, ami jóval kevesebb, mint például a hasonló elveken működő Crowdroid, aminek futtatása akár 15-30 százalékos terhelést okozhat.
Hogy lesz-e a PREC-ből piaci termék, még nem tudni, de jók az esélyei arra, hogy a Google felkarolja a továbbfejlesztését, hogy valamilyen formában alkalmazhassa. Az is a jövő kérdése, hogy más platformokra, például az Apple iOS-re is elkészítik-e. Ez utóbbi inkább kérdéses, mivel a PREC-ben kernelszintű mechanizmusokat is meg kell valósítani, ám az iOS kerneléhez nem férnek hozzá a kutatók olyan mélységben, mint amire a kivitelezéshez szükségük lenne.
(A cikk a Biztonságportálon megjelent írás szerkesztett változata.)
A tétlenség ára, avagy a legacy rejtett költségei
A legtöbb vállalat a modernizáció költségeit számolja. A valódi üzleti kockázat azonban gyakran nem a változtatás ára, hanem annak elhalasztása.
Forradalom az IT-ban – forradalom az IT-biztonságban
A generatív mesterséges intelligencia, AI-alapú automatizálás, az agentic AI alapjaiban rajzolta át a vállalatoknál az IT és az üzlet kapcsolatát – és ezzel együtt az IT-biztonsággal kapcsolatos elvárásokat és feladatokat.
a melléklet támogatója a CLICO

Projektek O-gyűrűje. Mit tanulhat egy projektvezető a Challenger tragédiájából?