

Új módszereket alkalmaznak a spammerek. Olyan üzenetekkel bombázzák a felhasználókat, amiket mobileszközökről küldött üzeneteknek álcáznak. A csalók leggyakrabban az iPad, az iPhone és a Samsung Galaxy készülékek ismertségével élnek vissza – írta a Biztonságportál a Kaspersky Lab kutatására hivatkozva.
A spamek közös jellemzője, hogy általában rövid üzeneteket tartalmaznak, és az aláírásukban szerepel: az "iPhone/Windows Phone/stb. készülékemről küldve" megjegyzés. Az e-mailekben rendszerint van egy hivatkozás, és arra kattint a felhasználó, akkor megnyílik egy kártékony weboldal az alapértelmezett böngészőben.
Szintén egyre elterjedtebb módszer, hogy a spameket mobilos alkalmazások (WhatsApp, Viber stb.) értesítéseinek álcázza magát. Mivel a felhasználók már hozzászoktak ahhoz, hogy az alkalmazások szinkronizálódnak egymással, sokan nem gondolnak arra, hogy ha egy e-mailes értesítést kapnak például egy azonnali üzenetküldő szolgáltatásból, akkor az akár hamis is lehet. Van olyan spam, amely egy hamisított Viber oldalt tölt be, amiben egy hangüzenet meghallgatására szólítanak fel. Ha rákattintunk a gombra, már meg is fertőződik a számítógép.
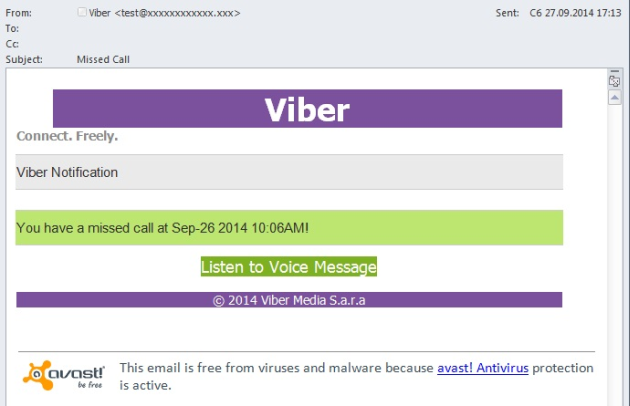
Aki kíváncsi, ráfázik... Veszélyes oldalra mutató linkre visz az "üzenet meghallgatása" gomb
A Kalspersky által működtetett Sercurelist egy cikkében egyébként már tavaly felhívta a figyelmet a jelenségre. Akkor a Viber mellett hasonló megoldásokat találtak például a WatsApp-ban, a Google Hangoutsban is.
Egy a Kaspersky Labnál a témával foglalkozó szakértő, Maria Vergelis arra hívta fel a figyelmet, hogy ebben az esetben is a hamis banki értesítések a leggyakoribbak. Vergelis szerint az utóbbi időben jelentősen átalakult a kéretlen levelek szerkezete: a spammerek több ártalmatlan link közé rejtik el a veszélyes oldalakra vivőket, hogy a felhasználók és a spamszűrők is legálisnak lássák az üzenetet. A másik módszer, amelyre szintén a fentebb idézett Securelist-cikk hívja fel a figyelmet, hogy a a levelek HTML forrását is megpróbálják úgy összerakni, hogy minél nagyobb "háttérzaj" legyen a veszélyes oldalakra mutató linkek körül.
A levélszemét-áradat legaktívabb forrása egyébként továbbra is az Egyesült Államok, ahonnan a globális spamforgalom 16,7 százalék indul, második Oroszország, míg a harmadik Kína.
A tétlenség ára, avagy a legacy rejtett költségei
A legtöbb vállalat a modernizáció költségeit számolja. A valódi üzleti kockázat azonban gyakran nem a változtatás ára, hanem annak elhalasztása.
Forradalom az IT-ban – forradalom az IT-biztonságban
A generatív mesterséges intelligencia, AI-alapú automatizálás, az agentic AI alapjaiban rajzolta át a vállalatoknál az IT és az üzlet kapcsolatát – és ezzel együtt az IT-biztonsággal kapcsolatos elvárásokat és feladatokat.
a melléklet támogatója a CLICO

Projektek O-gyűrűje. Mit tanulhat egy projektvezető a Challenger tragédiájából?