

A gyakori adatbiztonsági incidenseknek annyi hatása mindenképpen volt, hogy felértékelődött compliance, azaz a megfelelőség szerepe. Ennek kapcsán már több ízben foglalkoztunk PCI DSS-sel (Payment Card Industry Data Security Standard), amely a bank- és hitelkártyákkal kapcsolatos visszaélések kockázatát hivatott csökkenteni.
Még mindig a kártyás fizetésekkel kapcsolatos adatok a legvonzóbb célpontjai a kiberbűnözőknek. A kereskedelmi, vendéglátóipari cégeket érő támadások 74 százaléka kifejezetten kártyaadatok ellen irányul. Jól példázza ezt az amerikai Target lánc ellen tavaly év végén elkövetett támadás, amelyben először 40 millió, majd pár héttel később már 110 millió ügyfél adatainak az ellopásáról beszéltek. A támadás során a kártyatulajdonosok neve mellett kártyaszámok, lejárati dátumok és a kártyák háromjegyű biztonsági kódjai is illetéktelenek kezébe kerültek. A Nilsen egy tavaly augusztusi adata szerint egyébként globálisan 120 milliáőrd dollár körül alakult a kártyacsalások okozta kár.
Erős hátszél a PCI DSS-nek
Ez erős hátszelet ad a PCI DSS-nek, amely biztos alapot ad a védekezéshez, de csak akkor, ha az előírások betartására való törekvés folyamatosan jelen van a szervezetek életében. És pont itt a probléma.
A bankkártyákkal történő visszaélések okozta kár, 2000-2012
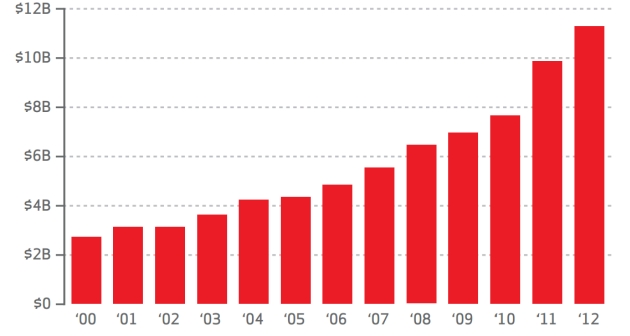
(Forrás: Verizon 2014 PCI Compliance Report)
A Verizon a 2011-2013-as időszak vonatkozásában átfogó felmérést végzett több száz kereskedelmi, pénzügyi és vendéglátóipari cégnél. Ebből az derült ki, hogy a szervezeteknek mindössze a 11,1 százaléka képes két PCI DSS audit között fenntartani az előírásoknak megfelelő biztonsági szintet. Tehát hiába felelnek meg az auditon, a vizsgált cégek többségénél az év nagy részében igencsak nagy a potenciális adatbiztonsági incidensek bekövetkezésének valószínűsége.
A sikeres audit ráadásul még azzal is súlyosbítja a helyzetet, hogy a szervezeten belül hamis biztonságérzet alakulhat ki, hiszen elmondhatják: megfeleltünk PCI DSS-nek, mi baj lehet?. Az ilyen szervezetek csupán egy dologról feledkeznek meg: a biztonság nem állapot, hanem folyamat. Tehát ahhoz, hogy csökkenteni lehessen a sikeres támadások valószínűségét, folyamatos kockázatkezelésre van szükség, és folyamatában kell biztosítani a védelem magas színvonalát.
A Verizon egyik igazgatója, Rodolphe Simonetti épp arra hívta fel a figyelmet, hogy a vállalatok többsége még mindig csupán megfelelőségi követelménynek tekinti a PCI-t, miközben az alkalmas lenne a kockázatcsökkentésre is. Simonetti ezt arra vezeti vissza, hogy ezek a szervezetek a megfelelőséget többnyire projektként kezelik, tehát amikor megvan a minősítés, megkapták a tanúsítványt, zárul a projekt, és ezzel együtt lankad a figyelem.
Ennek hátterében nem egy esetben az áll, hogy nincs elég erőforrás (szakember, pénz stb.) erre: a compliance projekt lezárása után a szakembereket átcsoportosítják más területekre. Ettől azonban problémássá válik a biztonságos adattárolás, a védelmi tesztek lefolytatása, a biztonság monitorozása, az esetleges incidensek detektálása vagy az incidensreagálás. Pedig a PCI által megkövetelt védelmi intézkedéseknek napi szinten kellene megvalósulniuk ahhoz, hogy a kockázatok megfelelő szintre csökkentse – monda a szakember.
„A legtöbb incidens nem a technológia vagy a szabványok hibájából következik be, hanem azért, mert az előírásokat nem megfelelően implementálják” – hangsúlyozza. Simonetti itt azokra a vitákra utalt, amelyek az elmúlt egy évben többször is fellángoltak a PCI DSS körül. Sokan ugyanis azon az állásponton voltak/vannak, hogy az szabvány valójában nem hatékony, ellenben az annak való megfelelés drága.
A teljes Verizon 2014 PCI Compliance Report pdf formátumban letölthető a cég weboldaláról.
(A cikk a Biztonságportálon megjelent írás szerkeszett változata.)
A tétlenség ára, avagy a legacy rejtett költségei
A legtöbb vállalat a modernizáció költségeit számolja. A valódi üzleti kockázat azonban gyakran nem a változtatás ára, hanem annak elhalasztása.
Forradalom az IT-ban – forradalom az IT-biztonságban
A generatív mesterséges intelligencia, AI-alapú automatizálás, az agentic AI alapjaiban rajzolta át a vállalatoknál az IT és az üzlet kapcsolatát – és ezzel együtt az IT-biztonsággal kapcsolatos elvárásokat és feladatokat.
a melléklet támogatója a CLICO

Projektek O-gyűrűje. Mit tanulhat egy projektvezető a Challenger tragédiájából?