

A Secunia harmadik negyedéves jelentése szerint nem jeleskedünk a frissítések telepítésében. A népszerű – éppen ezért gyakran támadott – szoftverek között rengeteg az elhanyagolt példány. A jelentésről a Biztonságportál készített összefoglalót.
76 szoftver 27 gyártótól
Kétségtelen, hogy a felhasználók sincsenek egyszerű helyzetben: a Secunia által vizsgált rendszereken átlagosan 27 gyártó 76 alkalmazását telepítik. Ez már kellően nagy szám ahhoz, hogy még egy otthoni számítógép naprakészen tartása is komoly munka legyen.
A jelentés országok szerinti bontásban közli az adatokat (Magyarország nem szerepel a vizsgálatokban), ezért az alábbiakban az Egyesült Államokban mért adatokat közöljük, tekintve hogy számos egyéb felmérésnél az amerikai adatokat tekintik bázisnak. Másrészt ha árnyalatokban van is eltérés az egyes országok között, az USA-ban mértek arányaiban jól reprezentálják a globális viszonyokat. A felméréshez a cég a Secunia PSI (Personal Software Inspector) alkalmazásból származó információkat használta fel.
A Javára senki sem figyel
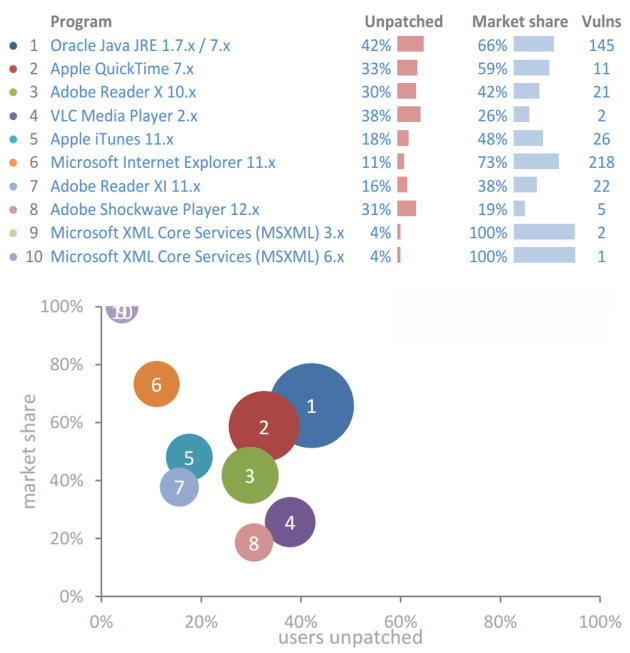
A Secunia adatai szerint a a Javával van a legtöbb gond. Miközben a PSI által átvizsgált rendszerek 66 százalékán megtalálható, a telepítések 42 százaléka elavult, azaz könnyedén támadható. Pedig az Oracle nagy erőkkel dolgozik a javításokon: az elmúlt időszakban is tucatjával adta ki frissítéseket, amelyekkel több kritikus veszélyességű hibát is ki lehet küszöbölni.
A leggyakoribb telepített programok, és a frissítések (USA)
Forrás: Secunia
A lista második helyezettje az Apple QuickTime, a telepítések harmadát (33 százalék) nem frissítik a felhasználók. Ez is nagy probléma, hiszen a vizsgált rendszerek 59 százalékán a QuickTime is fent van. A harmadik az Adobe Reader, amely a PC-k 42 százalékán található meg, de minden 10 telepítésből hármat nem frissítenek rendszeresen. A Reader elhanyagolása egyébként azért is különösen veszélyes, mert népszerű a kiberbűnözők körében: számos hibakihasználásra alkalmas exploitot fejlesztettek hozzá.
Kifizetődik az automatikus frissítés bevezetése
A Secunia jelentéséből jól látszik: a szoftverfejlesztő cégeknek érdemes energiát fektetni a frissítések automatizálására. Minél kevesebb felhasználói beavatkozást igényel a javítócsomagok telepítése, annál valószínűbb, hogy frissülnek a rendszerek. A Secunia szerint ezt mutatja az Internet Explorer 11 példája. A böngésző telepítései között ugyanis mindössze 11 százalék nem frissül rendszeresen, és viszonylag jól áll a Windows is a maga 12,6 százalékával.
Persze a frissítés automatizálása sem feltétlenül megoldás. Hiába van ugyanis a Javához és Readerhez is automatikus frissítési szolgáltatás, a javítócsomagok terítése valamiért mégsem olyan hatékony. Nyilván sokat számít az is, hogy melyik cég mekkora energiát fordít a jó értelemben vett propagandára.
A jelentés országonkénti bontásban a Secunia oldalán olvasható.
A tétlenség ára, avagy a legacy rejtett költségei
A legtöbb vállalat a modernizáció költségeit számolja. A valódi üzleti kockázat azonban gyakran nem a változtatás ára, hanem annak elhalasztása.
Forradalom az IT-ban – forradalom az IT-biztonságban
A generatív mesterséges intelligencia, AI-alapú automatizálás, az agentic AI alapjaiban rajzolta át a vállalatoknál az IT és az üzlet kapcsolatát – és ezzel együtt az IT-biztonsággal kapcsolatos elvárásokat és feladatokat.
a melléklet támogatója a CLICO

Projektek O-gyűrűje. Mit tanulhat egy projektvezető a Challenger tragédiájából?