
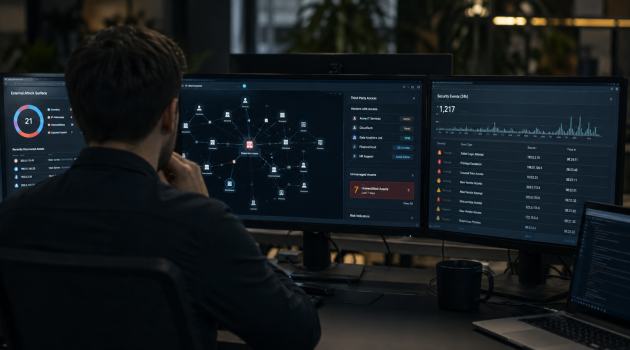
A vállalatok többségénél korszerű védelmi technológiák működnek, elkészültek a szabályzatok, zajlanak az auditok, a biztonsági csapatok folyamatosan figyelik a riasztásokat. Könnyű azt feltételezni, hogy egy ilyen környezetben minden fontos eszköz és kockázat ismert. A valóság azonban ennél jóval összetettebb.
Az elmúlt évek több nagy horderejű incidense - a SolarWinds ellátási láncot érintő támadása, a MOVEit sérülékenységének tömeges kihasználása vagy a Snowflake ügyfeleit érintő adatlopások - ugyanarra a problémára világított rá. A támadók sokszor nem a legjobban védett rendszereket veszik célba. Inkább azokat a kapcsolatokat, szolgáltatásokat vagy hozzáféréseket használják ki, amelyek kívül esnek a szervezet mindennapi látóterén. Ennek legutóbbi, magyar vonatkozású példája az augusztus elején bekövetkezett Magyar Államkincstár elleni támadás, amit egy 2017 októbere óta ismert Oracle hiba tett lehetővé.
A modern vállalati infrastruktúrában külső szolgáltatók, SaaS-platformok, fejlesztői környezetek, automatizált integrációk, API-k, mobil eszközök és beszállítói kapcsolatok alkotnak egy folyamatosan változó ökoszisztémát. Ennek a környezetnek a teljes feltérképezése egyre nehezebb feladat. Pedig a védelem első lépése továbbra is ugyanaz, mint húsz évvel ezelőtt: tudni kell, mit kell megvédeni.
A támadási felület folyamatosan változik
A vállalati informatikai környezet már nem statikus. Új virtuális gépek indulnak és szűnnek meg percek alatt. A fejlesztők tesztkörnyezeteket hoznak létre, a marketingesek felhőszolgáltatásokat regisztrálnak, egy projekt idejére külső tanácsadók kapnak hozzáférést, majd a munka befejezésével ezek egy része megmarad. A felhasználók saját alkalmazásokat kezdenek használni, mert azok gyorsabbak vagy kényelmesebbek, mint a vállalat által biztosított megoldások.
Ezek önmagukban nem rendkívüli események. A probléma akkor jelentkezik, amikor a biztonsági csapat már nem látja teljes egészében ezt a folyamatosan változó környezetet. Vagyis a digitális támadási felület növekszik, ezáltal óhatatlanul egyre nehezebben áttekinthetővé is válik.
Az árnyékinformatika fogalma sokáig elsősorban a felhasználók által engedély nélkül telepített alkalmazásokat jelentette, de ma ennél már jóval többről van szó. Egy mesterséges intelligenciát használó online szolgáltatás, egy fájlmegosztó platform, egy projektmenedzsment-eszköz vagy akár egy fejlesztői API is bekerülhet a napi működésbe anélkül, hogy az informatikai vagy biztonsági terület tudna róla.
A legtöbb esetben gyakorlatilag kizárható a rossz szándék, sokkal inkább a gyorsaságra, (vélt) hatékonyságra törekvés áll a háttérben. Egy új szolgáltatás bevezetése percek alatt megoldható bankkártyával, miközben a hivatalos beszerzési folyamat heteket vesz igénybe. A felhasználók ezért saját megoldásokat keresnek, aminek azonban komoly következményei lehetnek. A biztonsági csapat nem tudja értékelni a szolgáltatás kockázatait, nem lát rá az adatok útjára, és így értelemszerűen nem tudja ellenőrizni a hozzáférések kezelését sem.
Az elfelejtett jogosultságok és a beszállítók, mint kezelendő kockázat
Míg az új felhasználók beléptetésére általában jól szabályozott folyamatok léteznek, a kiléptetés gyakran jóval nehezebb feladat. Néhány példán keresztül érthetővé válik, hogy miért. Évek alatt rengeteg ideiglenes jogosultság halmozódik fel. Külső fejlesztők, tanácsadók, beszállítók és projektcsapatok kapnak hozzáférést különböző rendszerekhez. A projekt lezárul, a hozzáférés azonban gyakran megmarad.
Hasonló a helyzet a szolgáltatásfiókokkal és az API-kulcsokkal is. Egy automatizált folyamat működik tovább, miközben már senki sem tudja pontosan, ki hozta létre, milyen jogosultságokkal rendelkezik, és valóban szükség van-e még rá. A támadók számára pedig ezek az „elfelejtett” hozzáférések különösen értékesek, hiszen nem kell új jogosultságot szerezniük, elegendő kihasználni egy már meglévőt.
További problémaforrás, hogy a digitalizációval párhuzamosan egyre több üzleti folyamat kerül külső partnerekhez, és minden ilyen kapcsolat új bizalmi viszonyt jelent. A SolarWinds esete jól mutatta meg, hogy egy beszállító kompromittálása több ezer szervezetet érinthet egyszerre. Az M&S elleni támadás során pedig a nyilvánosságra került információk szerint a támadók egy külső partneren keresztül jutottak közelebb a vállalati környezethez. Éppen ezért pontosan tudni kell, hogy a külső felek milyen hozzáférésekkel rendelkeznek, milyen adatokat érnek el, és hogyan ellenőrzi ezeket a kapcsolatokat.
Az ember továbbra is a rendszer része
A social engineering támadások már régen túlléptek a klasszikus adathalász e-maileken. Telefonos megkeresések, hamis videóhívások, mesterséges intelligenciával előállított hangminták és hitelesnek tűnő belső kommunikáció egyaránt megjelennek a támadók eszköztárában.
A felhasználók képzése ezért továbbra sem hanyagolható el, ennél is fontosabb azonban, hogy a szervezet olyan folyamatokat alakítson ki, amelyek egyetlen ember hibájából sem engedik kialakulni a legsúlyosabb következményeket. A biztonságot nem lehet kizárólag a felhasználók figyelmére építeni.
Részben azért sem, mert a támadók gyakran napokig vagy hetekig észrevétlenül mozognak a hálózatban. Jogosultságokat gyűjtenek, feltérképezik a környezetet, adatokat másolnak, majd csak ezután hajtják végre a végső lépést. Vagyis a folyamatos monitorozás és a korai észlelés elengedhetetlenül fontos. Ehhez persze képben kell lenni az összes eszköz, felhasználói fiók vagy felhőszolgáltatás létéről. Csak így készülhet egy incidensről napló, érkezhet riasztás, indulhat incidenskezelés.
Felmerül tehát a kérdés: mennyire ismeri egy szervezet saját digitális környezetét? Amíg erre nincs pontos válasz, addig a legmodernebb biztonsági technológiák is csak a látható rendszereket védik. A valódi támadási felület azonban ennél szinte mindig nagyobb. A szomorú valóság az, hogy a sikeres támadások jelentős része olyasmivel kezdődik, amiről (már) senki sem tudott.
Ez a cikk független szerkesztőségi tartalom, mely a One Solutions támogatásával készült. Részletek »
A tétlenség ára, avagy a legacy rejtett költségei
A legtöbb vállalat a modernizáció költségeit számolja. A valódi üzleti kockázat azonban gyakran nem a változtatás ára, hanem annak elhalasztása.
Forradalom az IT-ban – forradalom az IT-biztonságban
A generatív mesterséges intelligencia, AI-alapú automatizálás, az agentic AI alapjaiban rajzolta át a vállalatoknál az IT és az üzlet kapcsolatát – és ezzel együtt az IT-biztonsággal kapcsolatos elvárásokat és feladatokat.
a melléklet támogatója a CLICO

Projektek O-gyűrűje. Mit tanulhat egy projektvezető a Challenger tragédiájából?