

A Symantec éves internetbiztonsági jelentése (ISTR) az előző év fenyegetéseiről nyújt átfogó képet és elemzést a Symantec Global Intelligence Network adatai alapján. A most huszadik alkalommal kiadott anyag ezúttal is aggasztó trendekről számol be: a biztonsági cég statisztikája szerint 2014-ben hatból öt nagyvállalatot ért támadás, ami 40 százalékos növekedés 2013-hoz képest. Eszerint ma már nem az a kérdés, hogy valakit megtámadnak-e a kibertérben, hanem az, hogy mikor.
2014 rekordév volt a nulladik napi (zero day) sérülékenységek tekintetében. A kutatás szerint a szoftvercégeknek átlagosan 59 napra volt szüksége a biztonsági frissítések kiadására, amhez egy évvel korábban még csak 4 napba került. Mindezt kontextusba helyezi, hogy a Heartbleed esetében például a sérülékenység publikálása után 4 órával már elkészült az ezt kihasználó kódsor, ráadásul most, egy évvel később a javítatlan hiba még mindig időzített bombaként ketyeg a legtöbb globális szervezet rendszereiben.
A bizalom a csalók kifogyhatatlan erőforrása
Az ISTR kiemeli, hogy a támadók már nem ajtóstul törnek be a hálózatokba: inkább a megtévesztésre játszanak, mondjuk arra, hogy a vállalatok saját magukat fertőzzék meg egy máskülönben népszerű szoftver vírusokat rejtő frissítéseivel. A bűnözőknek így csak ki kell várniuk, hogy a célpontok letöltsék a programokat, utána pedig akadálytalanul bejuthatnak a vállalati hálózatokba. A spear-phishingnek nevezett precíziós adathalászati módszerhez kapcsolódó incidensek száma is 8 százalékkal emelkedett, miközben jelentősen nőtt az ilyen típusú támadások pontossága. (Ez a fajta koncentráció több mutatóban is visszaköszön, mint mondjuk a rosszindulatú kódokat terjesztő webhelyek számának megfeleződésében.)
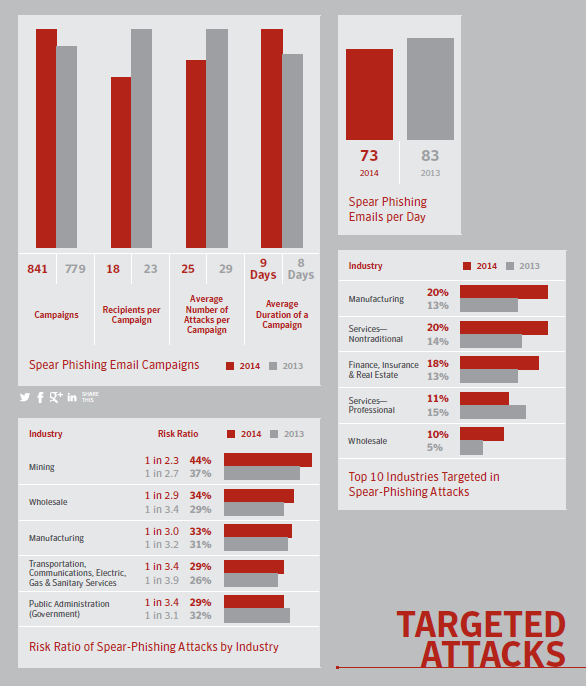
forrás: symantec.com
A kiberbűnözők egyik leggyakrabban használt támadóeszköze egyébként továbbra is az email, de új támadási módszerekkel is kísérleteznek. A cél minden esetben az, hogy kevesebb munkával több felhasználót érjenek el, kihasználva a mobil eszközök és a közösségi hálózatok terjedését. Tavaly a közösségi médiában látható, csalók által létrehozott bejegyzések 70 százalékát a felhasználók saját kezűleg osztották meg, mivel a támadók kihasználták, hogy az emberek megbíznak az ismerőseik által közzétett tartalmakban.
Ennél jóval agresszívabb és jóval több pénzzel kecsegtető eszközök a ransomware-nek nevezett zsaroló szoftverek, amelyek kizárják a felhasználókat saját gépükből vagy fiókjukból, hogy a zárat csak bizonyos váltságdíj kifizetése után oldják fel. A Symantec biztonsági jelentése szerint a ransomware-ek előfordulási gyakorisága egy év alatt 113 százalékkal nőtt, és sokszor már nem is titkolják valódi szándékaikat, mondjuk egy hatóság képviselőjeként tüntetve fel magukat.
Mindenki szedje össze magát!
A Symantec szakértői a dokumentumban magánszemélyeknek és vállalkozásoknak szánt tanácsokat is közzé tesznek, amelyekkel a célpontok hatékonyabban védhetik meg magukat. Néhány példa az utóbbiak közül:
A Symantec 2015-ös ISTR kutatása regisztráció után, ingyenesen letölthető a biztonsági szállító oldaláról.
A tétlenség ára, avagy a legacy rejtett költségei
A legtöbb vállalat a modernizáció költségeit számolja. A valódi üzleti kockázat azonban gyakran nem a változtatás ára, hanem annak elhalasztása.
Forradalom az IT-ban – forradalom az IT-biztonságban
A generatív mesterséges intelligencia, AI-alapú automatizálás, az agentic AI alapjaiban rajzolta át a vállalatoknál az IT és az üzlet kapcsolatát – és ezzel együtt az IT-biztonsággal kapcsolatos elvárásokat és feladatokat.
a melléklet támogatója a CLICO

Projektek O-gyűrűje. Mit tanulhat egy projektvezető a Challenger tragédiájából?