

A Microsoft a 2013 második félévére vonatkozó adatok alapján úgy látja, hogy fél év alatt megháromszorozódott a fertőzött windowsos gépek száma. A Microsoft legfrissebb Security Intelligence Reportja szerint – melyről a Biztonságportál készített összefoglalót – míg 2013 első félévében minden ezer windowsos gépből átlagosan 5,8 volt fertőzött, addig ez az arány a második félévben 17-re emelkedett.
Újonc okozta a megugró fertőzéseket
A fertőzések egy jelentős hányadához egy újonc károkozó, a Rotbrow okozta. A kórokozó terjedése egy Browser Protector vagy más néven Browser Defender nevű böngészőkiegészítőhöz kapcsolódik. A bővítmény 02011 óta létezik, és egészen decemberig nem okozott semmiféle problémát, így a víruskeresők sem tekintették azt ártalmasnak.
A múlt év végén azonban, amikor a Rotbrow a kiegészítő révén elkezdett terjedni, minden megváltozott. Amikor felkerült egy számítógépre, akkor arra további nemkívánatos állományokat, trójai programokat juttatott fel. Szerepet vállalt egyebek mellett zsaroló programok és a hírhedt Sefnit trójai széles körű terjesztésében is. Ez utóbbi károkozó további ártalmas programokat töltött le, valamint kattintásalapú csalásokba vonta be az áldozatául esett PC-ket.
A fertőzött gépek arányának alakulása Windows-verziónként
2013 harmadik és negyedik negyedévében
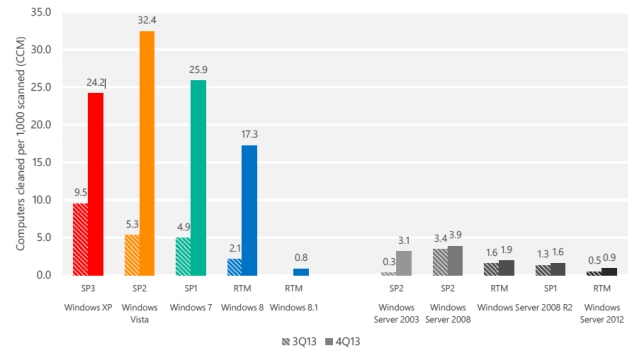
A fenti ábra mutatja, hogy az egyes Windows verziók esetében miként alakult a fertőzöttségi arány. Látható, hogy a legtöbb károkozó a Windows Vistát futtató PC-ket fertőzte meg, de nem volt sokkal jobb a helyzet a Windows 7 és a Windows XP esetében sem.
Pozitív és negatív irányok
Az elmúlt esztendőt a sérülékenységek szempontjából alapvetően három alkalmazás uralta. A legtöbb problémát a Java biztonsági rései okozták, ami az exploit kitek háromnegyedénél jutott szerephez, de az Internet Explorer és az Adobe Flash Playerben feltárt sérülékenységei is nagy szerephez jutottak.
Pozitív, hogy a legveszélyesebb sebezhetőségek mennyisége 8,8 százalékkal csökkent, és az összes feltárt biztonsági hiba 31,5 százalékát tették ki. Ugyanakkor a közepes kockázati besorolással ellátott sérülékenységek száma 19,1 százalékkal emelkedett.
A Microsoft szempontjából szintén jó hír, hogy a saját termékeiben felfedezett, távoli kódfuttatást lehetővé tevő biztonsági rések mennyisége tovább csökkent, így a 2012-ben elkezdődött pozitív trend tovább folytatódott.
Stagnáló spamtermés
A spammerek aktivitása nem változott. 2013-ban a kéretlen elektronikus levelek mennyisége stagnált, és továbbra is jelentősen elmaradt a 2010-ben tapasztalt csúcsértéktől. A legtöbb spamet gyógyszerészeti, egészségügyi témákban küldték, de sok volt az olyan küldemény is, amelyek csak képeket tartalmaztak, vagy különféle online csalásokat szolgáltak.
A mintegy 150 oldalas tanulmány letölthető pdf-ben a Microsoft oldaláról, a Biztonságportál teljes cikke pedig egy kattintásnyira van.
A tétlenség ára, avagy a legacy rejtett költségei
A legtöbb vállalat a modernizáció költségeit számolja. A valódi üzleti kockázat azonban gyakran nem a változtatás ára, hanem annak elhalasztása.
Forradalom az IT-ban – forradalom az IT-biztonságban
A generatív mesterséges intelligencia, AI-alapú automatizálás, az agentic AI alapjaiban rajzolta át a vállalatoknál az IT és az üzlet kapcsolatát – és ezzel együtt az IT-biztonsággal kapcsolatos elvárásokat és feladatokat.
a melléklet támogatója a CLICO

Projektek O-gyűrűje. Mit tanulhat egy projektvezető a Challenger tragédiájából?