

Jövőre nőni fog a célzott támadások száma és aránya – jósolta Szergej Novikov, a Kaspersky Lab globális kutatócsoportjának igazgatóhelyettese az MTI-nek. A kiberbiztonsági szakma ezekkel szemben csak úgy tud fellépni, ha komplex védelmi rendszereket állít fel. Ugyanakkor teljesen új elvi alapokra kell helyezni a kritikus infrastruktúra és az egyebek mellett a különböző technikai eszközök távkommunikációját lehetővé tevő "dolgok internetének" védelmét, és a kiberbűnözői csoportok felkutatására is nagyobb hangsúlyt kell fektetni.
Vállalatok célzott támadások kereszttűzében
Az APT (Advanced Persistent Threat) célzott támadások azért is egyre veszélyesebbek, mert az egyre inkább konkrét vállalatokra, állami intézményekre és pénzintézetekre, kritikus infrastrukturális létesítményekre, például erőművekre, vagy akár bankautomata-hálózatokra irányuló "személyre szabott" támadásokat rendkívül nehéz beazonosítani, észlelni és elhárítani.
2013-at a felismerés évének nevezte Novikov. Mostanra már mindenki tudatában van annak, hogy igenis szükség van vírusvédelmi megoldásokra, erős védelmi vonalakra, tűzfalakra stb. Ugyanakkor az is nyilvánvalóvá vált, hogy ezek már messze nem nyújtanak elégséges védelmet.
Kulcskérdés: tanulni és tanítani
A vállalatok legfontosabb tennivalója most a biztonsági tudatosság szintjének megemelése az alkalmazottak körében – mondta a Kaspersky Lab szakembere – hiszen minden szervezetben az ember a leggyengébb láncszem. Például az interneten, konkrétabban a közösségi hálókon követendő magatartást, az ismeretlen feladók küldeményeinek csatolmányaival szembeni fenntartást, az USB adattárolók helyes munkahelyi használatát kellene készségszinten elsajátítania minden dolgozónak.
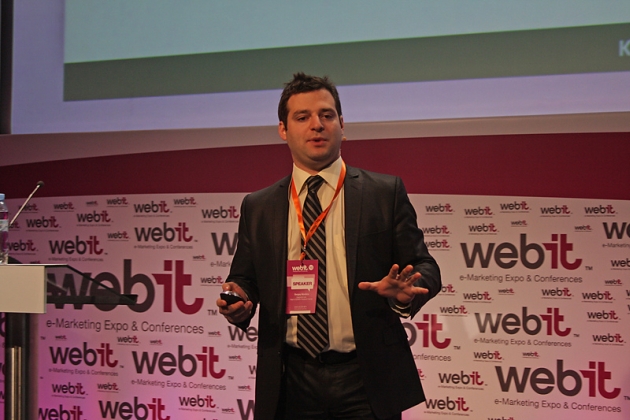
Szergej Novikov a 2010-es WebIT konferencián (Forrás: WebIT)
A vállalati hálózatokat szegmentálni kell, a hozzáférési jogosultságokat pedig több szinten kell kategorizálni. Erre azért is szükség van, mert a támadási kísérletek jellemzően az informatikában járatlan, de fontos adatok birtokában lévő vezető alkalmazottakat veszik célba.
Külön biztonsági kérdéseket vet fel a számos vállalatnál már bevett gyakorlattá vált BYOD (Bring Your Own Device) eszközhasználat, ami sok esetben azt is jelenti, hogy a vállalati szoftvereket az alkalmazottak saját készülékeire is telepítik. Novikov szerint azonban ez ma már megfelelő biztonsági protokoll alkalmazásával jól kezelhető.
Veszélyben a kritikus infrastruktúrák
A szakember úgy véli, a cloud computing jól átvészeli a 2013-ban kialakult "bizalmi válságot", mert nincs nála jobb. A technológia olyan elsöprő erejű üzleti, hatékonysági, praktikus előnyöket nyújt, amit nem lehet lesöpörni az asztalról még akkor sem, ha kiváló támadási felületet ad a kiberbűnözőknek.
Az oktatás és a vállalati kiberbiztonsági "rezsim" bevezetése mellett a legfontosabb feladat lépést tartani a technológiai fejlődéssel. Egyrészt rendszeresen kell frissíteni a védelmi szoftvereket, másrészt a legfejlettebb eljárásokat kell bevezetni: engedélyezési listákat (whitelisting), sandbox technológiát, heurisztikus keresést, az eleve elutasítás (default deny) rendszerét stb. Ezek ugyanis együttesen képesek minimalizálni a kockázatokat. Persze így sem létezik száz százalékos védelem, de meg nehezíteni a kiberbűnözők életét.
Az elmúlt évek egyik legriasztóbb fejleménye a kritikus infrastruktúrák elleni támadások, amiket a Kaspersky Lab alapító-tulajdonosa, Eugene Kaspersky szerint teljesen új elvekre épülő védelmi eljárásokkal lehet csak elhárítani. Ilyeneken dolgozik a Kaspersky Lab is egy Secured Operation Systems munkanév alatt futó projektjében. De ebbe a sorba illeszkedik a Kaspersky Lab szakmai támogatásával létrehozott szingapúri Interpol-központ is, amely 2014 őszén kezdi meg működését.
A tétlenség ára, avagy a legacy rejtett költségei
A legtöbb vállalat a modernizáció költségeit számolja. A valódi üzleti kockázat azonban gyakran nem a változtatás ára, hanem annak elhalasztása.
Forradalom az IT-ban – forradalom az IT-biztonságban
A generatív mesterséges intelligencia, AI-alapú automatizálás, az agentic AI alapjaiban rajzolta át a vállalatoknál az IT és az üzlet kapcsolatát – és ezzel együtt az IT-biztonsággal kapcsolatos elvárásokat és feladatokat.
a melléklet támogatója a CLICO

Projektek O-gyűrűje. Mit tanulhat egy projektvezető a Challenger tragédiájából?