

A Microsoft hétfői közleményében hívta fel a figyelmet a Word egy súlyos sérülékenységre. Az ún. nulladik napi hiba komoly veszélyt jelent a számítógépekre, ráadásul már széles körben ismert is, így kiaknázásához gyakorlatilag minden információ a potenciális támadók kezében van. A hibát a jelenlegi hírek szerint legkorábban az április második keddjén esedékes frissítések javíthatják. Addig pedig maradnak az átmeneti megoldások és a fokozott óvatosság.
Távoli kódfuttatást tesz lehetővé
A Word sebezhetősége (CVE-2014-1761) amiatt rendkívül veszélyes, mert jogosulatlan távoli kódfuttatást tehet lehetővé, így a támadó akár teljes mértékben átveheti a számítógépek feletti irányítást. Minél több jogosultság birtokában nyit meg egy felhasználó egy speciálisan szerkesztett, ártalmas RTF-dokumentumot, annál nagyobb a kockázat.
A sérülékenység kihasználásához a támadóknak mindössze azt kell elérniük, hogy a felhasználó megnyissa a fertőzött RTF formátumú állományt, amit kaphat e-mailben, de weboldalon keresztül is. Ráadásul nem is kell megnyitni a dokumentumot, már az is elég, ha a címzett az Outlook alkalmazás segítségével belenéz az e-mailhez mellékelt dokumentumba. Ez utóbbi azonban csak akkor jelent problémát, ha az Outlookban a Word összetevőivel történik az üzenetek megtekintése. És valószínűleg a legtöbben ezt a módszert használják, mivel az Outlook 2007-es, 2010-es és 2013-as verziójában is ez az alapértelmezett beállítás.
Egyelőre csak a kockázatokat lehet csökkenteni
A Microsoft közleménye hangsúlyozta, hogy a sebezhetőség kihasználásához szükséges exploit kódok elérhetővé váltak az interneten, ami értelemszerűen jelentősen fokozza a kockázatokat, mivel lehetőséget ad a sérülékenységre épülő támadások széles körű terjedéséhez. A Microsoft egyelőre csak egy átmeneti megoldást adott a biztonsági résre, de az csupán annyit tesz, hogy a regisztrációs adatbázis módosításával megakadályozza az RTF fájlok Wordben való automatikus megnyitását.
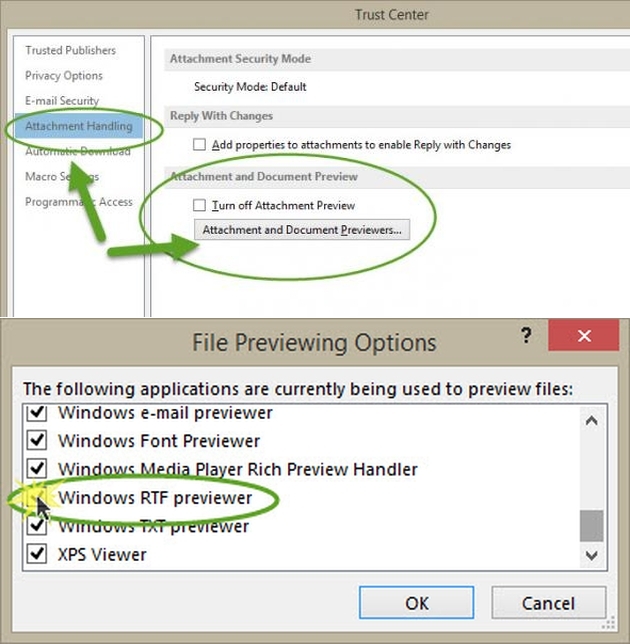
Egy védekezési mód: az RTF preview letiltása az Outlookban
Emellett az EMET (Enhanced Mitigation Experience Toolkit) eszköz is bevethető a védekezéshez. Ez utóbbira azért is nagy szükség lehet, mert a feltárt exploitokban nemcsak a Word hibájának kihasználására alkalmas kódok kaptak helyet, hanem olyan összetevők is, amik a DEP (Data Execution Prevention) és az ASLR (Address Space Layout Randomization) védelmi vonalak megkerülését biztosítják a támadók számára. Ez pedig tovább könnyíti a jogosulatlan kódfuttatásokat.
A sebezhetőség elsősorban a Word 2003, Word 2007, Word 2010, Word 2013, Word 2013 RT, Word Viewer, Office Compatibility Pack, Office for Mac 2011, Word Automation Services (SharePoint Server), Office Web Apps 2010 és Office Web Apps Server 2013 alkalmazások használóit veszélyezteti.
(A cikk a Biztonságportálon megjelent írás szerkesztett változata.)
A tétlenség ára, avagy a legacy rejtett költségei
A legtöbb vállalat a modernizáció költségeit számolja. A valódi üzleti kockázat azonban gyakran nem a változtatás ára, hanem annak elhalasztása.
Forradalom az IT-ban – forradalom az IT-biztonságban
A generatív mesterséges intelligencia, AI-alapú automatizálás, az agentic AI alapjaiban rajzolta át a vállalatoknál az IT és az üzlet kapcsolatát – és ezzel együtt az IT-biztonsággal kapcsolatos elvárásokat és feladatokat.
a melléklet támogatója a CLICO

Projektek O-gyűrűje. Mit tanulhat egy projektvezető a Challenger tragédiájából?