

A vírusterjesztés újszerű módszere, hogy windowsos károkozót küldenek az Android ellen. A technikának persze voltak már előjelei. A Claco nevű kártevő például mobil készülékeken keresztül terjesztett Windows-kompatibilis vírusokat. A módszer a következő volt: az okostelefonok, táblagépek memóriakártyájára felmásolt egy futtatható fájlt, valamint egy autorun.inf állományt. Amikor a felhasználó a mobilját PC-hez csatlakoztatta, a számítógép a kártyáról megfertőződhetett. A most felfedezett Droidpak trójai is hasonló módszert alkalmaz, csak éppen visszafelé: a PC fertőzi meg a mobilt, Windows az Androidot. Ráadásul a banki szoftverekre hajt – egyelőre Dél-Koreában.
Támad a windowsos gép
A Symantec kutatói által felfedezett trójai legfontosabb összetevője egy DLL állomány, amellyel a károkozó létrehoz egy windowsos szolgáltatást. Ezt követően csatlakozik egy távoli szerverhez, amelyről különféle információkat fogad. Ekkor kapja meg azt az URL-t is, amiről egy APK fájlt kell letöltenie, és lementenie a következők szerint:
%Windir%\CrainingApkConfig\AV-cdk.apk
Emellett a trójai beszerzi a teljesen ártalmatlan, amúgy a Google által fejlesztett ADB (Android Debug Bridge) szoftvert, melynek segítségével tud az androidos mobilokkal kommunikálni, ráadásul azokat parancssorból tudja kezelni.
A Droidpak a fertőzött számítógépen rendszeresen lefuttatja az alábbi parancsot:
adb.exe install Av-ck.apk
Így próbálja elérni, hogy amikor a felhasználó csatlakoztatja az okostelefonját vagy a táblagépét a PC-jéhez, a telepítés legalább egyszer elinduljon. A nemkívánatos kód azonban csak akkor tud feljuttatni a mobilra, ha azon engedélyezték az USB debugging funkciót. Ez alapértelmezetten ki van kapcsolva, ám sok készüléken engedélyezik, mert fejlesztések, egyes alkalmazások futtatása vagy akár rootolás során is szükség lehet rá.
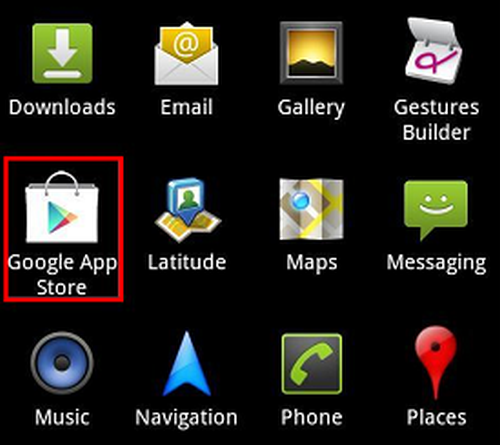
Települt a veszélyes Google App Store alkalmazás
Sikeres fertőzés esetén a mobilon megjelenik egy "Google App Store" nevű alkalmazás, valamint a fertőző APK megkezdi a banki programok felkutatását. Ha a trójai talál egy saját ízlésének megfelelő szoftvert a mobilon, akkor megpróbálja rávenni a felhasználót arra, hogy távolítsa el a hivatalos banki programot, és telepítsen fel egy másik, már manipulált verziót. Emellett pedig folyamatosan monitorozza a beérkező SMS-eket, és azokat feltölti egy távoli kiszolgálóra. Így próbálja kiszűrni a banki rendszerek által küldött, azonosításra alkalmas SMS-eket.
A Droidpak egyelőre nem jelent veszélyt ránk, mert főleg a koreai bankok mobil alkalmazásait veszi célba. Ugyanakkor könnyen elképzelhető, hogy a jövőben megjelenő kiadásai már nem korlátozódnak a távol-keleti országra.
A károkozó legfőbb tanulsága, hogy használjunk mobilbiztonsági szoftvert, és ne tartsunk bekapcsolva folyamatosan olyan funkciót – pl. az USB debuggingot –, amire csak speciális esetekben van szükségünk.
(A cikk a Biztonságportálon megjelent írás szerkesztett változata.)
A tétlenség ára, avagy a legacy rejtett költségei
A legtöbb vállalat a modernizáció költségeit számolja. A valódi üzleti kockázat azonban gyakran nem a változtatás ára, hanem annak elhalasztása.
Forradalom az IT-ban – forradalom az IT-biztonságban
A generatív mesterséges intelligencia, AI-alapú automatizálás, az agentic AI alapjaiban rajzolta át a vállalatoknál az IT és az üzlet kapcsolatát – és ezzel együtt az IT-biztonsággal kapcsolatos elvárásokat és feladatokat.
a melléklet támogatója a CLICO

Projektek O-gyűrűje. Mit tanulhat egy projektvezető a Challenger tragédiájából?